Scanner de cookies: como funciona e como auditar o seu site
Um scanner de cookies é uma ferramenta que visita as páginas do seu site como um navegador faria e anota tudo o que ficou gravado ou foi chamado: cookies, itens de armazenamento local e requisições para domínios de terceiros.
O resultado é um inventário do que o site realmente usa, e não do que alguém acha que ele usa. É a base para qualquer aviso de consentimento honesto, e o Escâner de Tags da AdOpt faz esse papel dentro da plataforma.
Neste guia você vai entender como essa varredura funciona por dentro, o que qualquer scanner enxerga bem e o que ele pode deixar passar, e como auditar o seu próprio site com o navegador que você já tem. A ideia é que você não precise acreditar em ninguém: dá para conferir o resultado com as suas próprias mãos.
Se você chegou aqui procurando "por que fazer isso", o motivo está no artigo sobre por que escanear os cookies do site com regularidade. E se já tem um resultado de scan em mãos e quer saber o que fazer com ele, o passo a passo está em como ler o resultado do scan de cookies. Aqui a conversa é sobre a ferramenta em si.
Pense no scanner como o inventário de estoque de uma loja. Ninguém consegue vender com honestidade o que não sabe que tem na prateleira, e ninguém consegue pedir consentimento para o que não sabe que está coletando. O scanner faz a contagem.
Na prática, ele responde a uma pergunta simples: "quando alguém abre esta página, o que fica gravado no navegador dessa pessoa e para quem o navegador conversa?". A resposta vem em forma de lista, e cada item costuma vir com nome, domínio de origem, duração e, quando a ferramenta reconhece o item, a finalidade provável.
Vale separar dois conceitos que aparecem juntos. Um cookie é um arquivo gravado no dispositivo do visitante. Uma tag, também chamada de pixel, é o trecho de código que dispara esse cookie. Na definição que usamos aqui na AdOpt, uma tag é o disparador de um ou mais cookies, e por isso o scanner trabalha olhando para as tags e para o que elas deixam para trás.
O Guia Orientativo de Cookies da ANPD, publicado em outubro de 2022 na versão 1.0, define cookies como arquivos instalados no dispositivo do usuário que permitem coletar informações, inclusive dados pessoais em algumas situações. O mesmo guia lembra que as orientações valem, de forma geral, para tecnologias semelhantes de rastreamento, e não só para o cookie propriamente dito. Você encontra o texto completo no Guia Orientativo de Cookies e Proteção de Dados Pessoais, na fonte primária.
Por isso um bom scanner não olha só para cookies. Ele também registra o que fica em local storage e session storage, dois mecanismos de armazenamento do navegador que não são cookies, mas guardam informação do visitante do mesmo jeito. Se a diferença entre eles ainda não está clara, vale a leitura sobre cookies, local storage e session storage.
Sites reais acumulam rastreadores por camadas. O time de marketing instalou um pixel de anúncios há dois anos, a agência colocou um mapa de calor durante uma campanha, alguém incorporou um vídeo que carrega o próprio analytics, um plugin foi atualizado e passou a chamar outro serviço. Cada mudança faz sentido isolada, e a soma ninguém revisa.
Quando o inventário depende da memória das pessoas, ele quase sempre está desatualizado. O scanner troca memória por medição, e é essa troca que dá base para o aviso, para a política de cookies e para qualquer conversa com o jurídico.
Cada produto tem a sua implementação. A documentação de suporte da AdOpt descreve o Escâner Agendado (frequência manual, semanal, mensal, a cada 45 ou 60 dias, conforme o plano) e o Escâner Autenticado, para áreas logadas. O que segue descreve como scanners funcionam em geral. Para o seu caso específico, confira sempre a documentação do produto que você usa.
Em geral, o scanner usa um navegador automatizado, sem interface, que abre a URL e executa o código da página, inclusive os scripts. Isso importa porque boa parte das tags só existe depois que o JavaScript roda. Ler apenas o HTML da página deixaria de fora tudo o que é carregado dinamicamente, incluindo o que entra por gerenciadores de tags.
Enquanto a página carrega, o scanner observa três coisas: os cookies gravados, os itens de armazenamento e as requisições feitas a outros domínios. É essa combinação que revela quem está do outro lado da conversa.
Para cada cookie, o scanner guarda o nome, o domínio que o definiu, o caminho e a data de validade. Para cada requisição, guarda o domínio de destino. Um cookie definido por um domínio diferente do que o visitante está acessando é um cookie de terceiros, e a ANPD define exatamente assim: cookies criados por um domínio diferente daquele que o titular está visitando.
Essa separação entre próprio e de terceiros é uma das categorias que o guia da ANPD usa, junto com necessidade, finalidade e período de retenção. Um mesmo cookie pode caber em mais de uma categoria, e o próprio guia faz essa ressalva.
Ter a lista bruta ajuda pouco se ninguém sabe o que cada item faz. Por isso o scanner compara o que encontrou com uma base de conhecimento de tags e cookies conhecidos e, quando reconhece o item, sugere uma finalidade. Quando não reconhece, o item fica sem classificação e alguém precisa decidir.
No Escâner de Tags da AdOpt, as categorias são cinco: Necessárias, Marketing/Propaganda, Estatística/Analytics, Performance e Funcionais. Quando o escâner não reconhece a tag, ela aparece como "Desconhecida", e o gestor recategoriza manualmente em uma das cinco. Esse ponto tem artigo próprio, o passo a passo para ler o resultado.
O inventário só serve se chegar ao visitante. No aviso da AdOpt, a listagem das tags e cookies de terceiros aparece com as classificações definidas pelo gestor, e o visitante pode personalizar a escolha por categoria. Entre as boas práticas do guia da ANPD está exatamente essa estrutura: classificar os cookies em categorias no banner de segundo nível, descrever cada categoria com seus usos e finalidades e permitir o consentimento por finalidade específica.
Um detalhe que costuma gerar confusão: marcar uma tag como ativa ou inativa é a configuração do padrão do aviso, isto é, se ela vem ligada ou desligada no primeiro acesso. Isso não substitui o bloqueio das tags, que é outra função. Se você quer entender como o aviso é montado ponta a ponta, o artigo sobre como funciona um aviso de cookies mostra o caminho.
Nenhuma varredura é uma câmera de segurança com visão total. Ela é uma visita, feita em um momento, com um caminho definido. Entender esse limite é o que separa quem usa o scanner como ferramenta de quem o trata como certificado.
Cookies e itens de armazenamento gravados no carregamento de páginas que a ferramenta consegue alcançar, as requisições a domínios de terceiros que acontecem nessa carga e os scripts incluídos no código da página. Tags que disparam ao abrir a página inicial, uma página de produto ou o blog entram nessa lista sem dificuldade.
Também tende a ser fácil de ver o que é repetido em muitas páginas: o pixel do rodapé, o analytics global, o script de chat embutido no template. Um item que aparece em todo lugar dificilmente escapa.
Alguns cenários exigem cuidado, e a resposta depende do produto, por isso a recomendação de conferir a documentação vale aqui mais do que em qualquer outro ponto:
- Áreas que exigem login, como painel do cliente, área de assinantes ou checkout autenticado.
- Fluxos que dependem de ação humana, como abrir um chat, preencher um formulário, clicar em "comprar" ou aceitar um vídeo incorporado.
- Conteúdo que varia por país, dispositivo, idioma ou teste A/B, quando a visita do scanner não cai na variante que o visitante real vê.
- Páginas que não têm link chegando até elas, ou que ficam fora da lista de URLs configurada para o scan.
- Tags publicadas depois da última varredura, que só aparecem quando o scan rodar de novo.
- Cookies definidos por eventos específicos, como o fim de uma compra ou o clique em um anúncio.
Nada disso é defeito do scanner. É a natureza de uma visita automatizada. O ponto prático é simples: o resultado do scan é o piso do que existe no seu site, não o teto. E é por isso que a segunda metade deste guia ensina a auditar com as próprias mãos.
Outra confusão frequente é achar que escanear equivale a controlar. O scanner descobre e classifica. Quem impede a tag de disparar antes da escolha do visitante é o bloqueio, e ele é uma função separada, que pode ser manual ou automática. Um inventário perfeito com bloqueio desligado continua sendo um site que dispara tudo antes do consentimento.
Essa distinção aparece com detalhe no material sobre CMP e banner de cookies, que mostra as camadas de uma plataforma de consentimento. O scan é a primeira delas, e as outras dependem dele.
Você não precisa de ferramenta paga para dar uma primeira olhada. O Chrome traz o painel DevTools com tudo o que é preciso, e o processo abaixo leva cerca de vinte minutos numa primeira vez. Os passos foram pensados para você comparar a realidade com o que o scanner e o aviso dizem.
Use uma janela anônima para começar sem cookies antigos. Abra o site, acione o DevTools (F12, ou clique com o botão direito e escolha "Inspecionar"), vá em Application, depois Storage, depois Cookies, e selecione a origem do seu site.
Segundo a documentação do Chrome, a tabela mostra colunas como Name, Domain, Path, Expires/Max-Age, HttpOnly, Secure e SameSite. Tudo o que importa para a auditoria está nas colunas Name, Domain e Expires. A documentação oficial explica cada uma no guia de cookies no Chrome DevTools.
Não aceite nem recuse nada ainda. Anote, numa planilha simples, cada cookie: nome, domínio e validade. Depois abra a mesma seção para Local Storage, também no painel Application, e anote os pares de chave e valor que aparecerem. A documentação de Local Storage do Chrome mostra onde fica.
Esse é o retrato do site antes da decisão do visitante. Se aparecem ali cookies de publicidade ou de medição de terceiros, ficou claro o que o aviso está deixando disparar antes do aceite.
Abra a aba Network, marque para preservar o registro e recarregue a página. Agrupe as requisições por domínio e procure os que não são seus. Nem todo domínio de terceiros é uma tag: CDNs, fontes, APIs e meios de pagamento também aparecem ali. Comece pelas requisições que gravam ou leem armazenamento ou que carregam rastreamento, e só então ligue cada uma ao serviço confirmado na sua lista de tags.
Você não precisa entender cada requisição. Precisa saber, para cada domínio estranho, quem instalou e para quê. Se ninguém sabe responder, achou o primeiro item para investigar.
Aceite todas as categorias e registre o que mudou. Depois feche a janela, abra outra anônima, recuse tudo o que for opcional, navegue por três ou quatro páginas e registre de novo. O ideal é que, ao recusar, só sobrem os cookies necessários e o cookie da própria plataforma de consentimento, que guarda a escolha.
Os testes de aceite e recusa, com o que esperar em cada um, estão no artigo sobre a diferença entre CMP e banner, e não vale repetir aqui. O que interessa neste guia é o inventário: a diferença entre as colunas "antes", "depois de aceitar" e "depois de recusar" diz muito sobre o que cada tag faz.
Com as anotações prontas, junte três listas: o que o navegador mostrou (a realidade), o que o scanner encontrou e o que o aviso e a política de cookies declaram. A tabela abaixo ajuda a interpretar cada diferença.
| Situação | O que costuma significar | O que fazer |
|---|---|---|
| Está no navegador, no scan e no aviso | Item inventariado e declarado | Conferir se a categoria faz sentido |
| Está no navegador e no scan, mas não no aviso | Tag descoberta e ainda não publicada no aviso | Categorizar e publicar |
| Está no navegador, mas não no scan | Ponto cego da varredura (fluxo, login, variante) | Investigar a origem e incluir na lista |
| Está no aviso, mas não no navegador nem no scan | Provável tag removida do site e esquecida no documento | Confirmar a remoção em outros fluxos e variantes antes de retirar da declaração |
| Está no scan como "Desconhecida" | Item sem classificação automática | Descobrir a finalidade e recategorizar |
A linha do meio é a mais valiosa da tabela. Uma tag que aparece no navegador e no scan, mas não no aviso, é a prova concreta de que o documento ficou para trás do site. Encontrar isso você mesmo, antes de outra pessoa, é exatamente o objetivo da auditoria.
Uma auditoria sem registro vira conversa. Guarde a planilha com a data, o navegador usado, as páginas visitadas e o que foi decidido para cada item. Esse material vale para o jurídico, para o encarregado e para você mesmo daqui a seis meses, quando não lembrar por que uma tag foi classificada como necessária.
A LGPD dá peso a essa prática. O art. 6º, X, coloca entre os princípios a responsabilização e a prestação de contas, isto é, a demonstração de medidas eficazes de cumprimento da lei. E o art. 8º, § 2º, diz que cabe ao controlador o ônus da prova de que o consentimento foi obtido em conformidade com a lei. Ambos estão no texto da Lei Geral de Proteção de Dados no Planalto.
Depois de auditar à mão, a pergunta natural é como manter isso sem gastar uma tarde a cada mudança no site. É para isso que existe o escâner dentro de uma plataforma de consentimento. O que a AdOpt documenta oficialmente é objetivo:
- O Escâner de Tags classifica automaticamente as tags encontradas nas URLs vinculadas ao aviso.
- As categorias são Necessárias, Marketing/Propaganda, Estatística/Analytics, Performance e Funcionais, mais "Desconhecidas" para o que a ferramenta não reconhece.
- Tags "Desconhecidas" são recategorizadas pelo gestor, pelo menu de classificação, escolhendo a categoria e depois salvando e publicando.
- O aviso mostra a listagem de tags e cookies de terceiros com as classificações definidas pelo gestor, e o visitante pode personalizar por categoria.
- A AdOpt guarda a escolha do visitante no Consent Log (data e hora, tags e cookies aceitos ou recusados e versões dos documentos), ligada ao visitante por um CookieID único no navegador.
Para frequência e áreas logadas, a AdOpt documenta o Escâner Agendado e o Escâner Autenticado, com disponibilidade que varia por plano. O número de páginas varridas depende das URLs cadastradas no aviso. Faça a auditoria manual como contraprova. É a mesma postura que recomendamos para qualquer fornecedor.
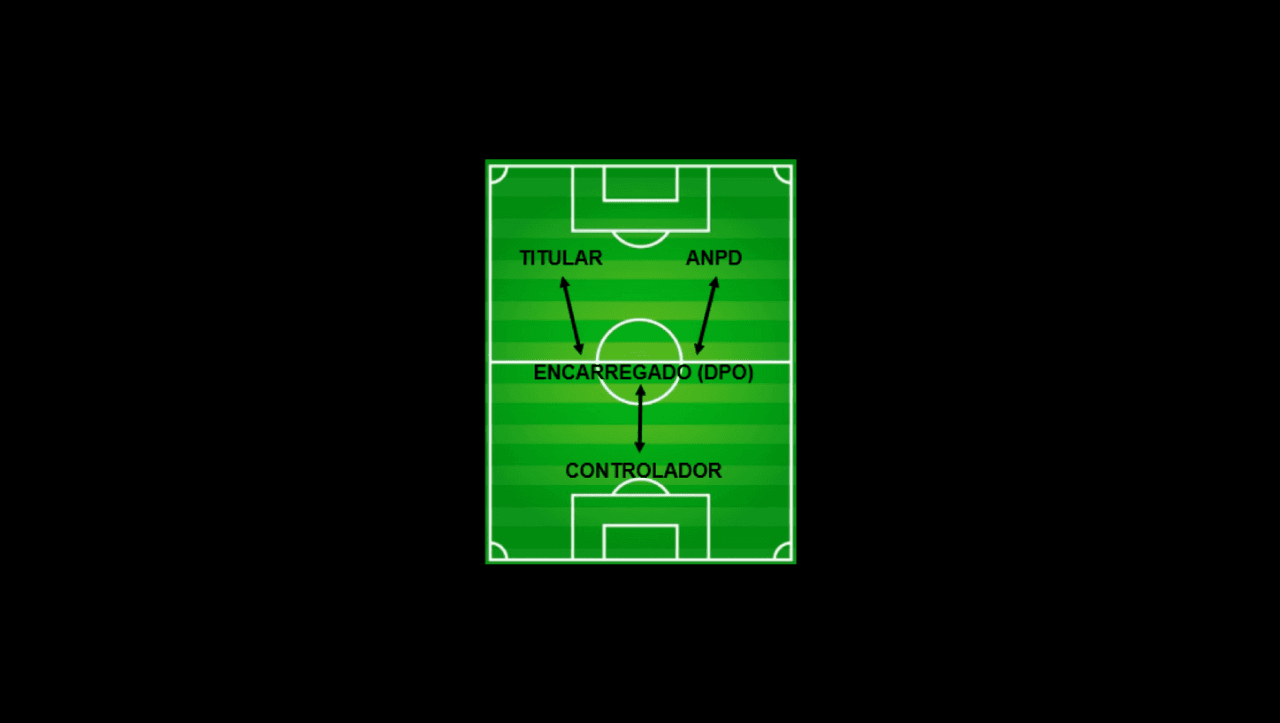
O escâner descobre e sugere. A decisão sobre a finalidade de cada tag é de quem conhece o negócio, e não de uma ferramenta. Esse é o ponto do artigo sobre boas práticas na categorização de tags: a plataforma facilita, mas a responsabilidade pela classificação é do encarregado e do time.
Da mesma forma, o bloqueio das tags de terceiros precisa ser configurado para que o aviso funcione por completo. Ter o inventário e a categorização sem bloqueio deixa a parte mais importante, a do consentimento antes do disparo, sem cobertura.
O inventário do scan alimenta as demais peças da plataforma. Se você usa os produtos do Google, a leitura da escolha do visitante acontece pelo modo de consentimento, tema do guia sobre Google Consent Mode básico e avançado. E para entender o conjunto de funções que uma plataforma de gestão de consentimento reúne, o ponto de partida é o que é uma CMP.
Se você está comparando ferramentas, ou só tentando entender o que a sua faz, estas perguntas ajudam a separar o que está documentado do que é suposição. Nenhuma delas é específica da AdOpt: valem para qualquer produto.
Sobre o alcance da varredura. Quantas páginas são visitadas e como elas são escolhidas? Dá para informar uma lista de URLs? O que acontece com páginas que exigem login? A varredura simula aceite ou recusa, ou só carrega a página? As respostas definem o tamanho do ponto cego da ferramenta.
Sobre a frequência e a atualização. O scan roda quando você manda, automaticamente ou nos dois modos? Como você fica sabendo de uma tag nova? A base de conhecimento que reconhece os cookies é atualizada? Uma varredura feita uma vez, no dia da instalação, é uma foto velha na semana seguinte.
Sobre o que acontece depois do resultado. O que o scanner faz com o que não reconhece? A recategorização fica registrada, com data e responsável? Existe uma forma de publicar a mudança e conferir o resultado? Um scanner que só produz relatório e deixa o resto para planilhas resolve metade do problema.
O scanner não cria obrigação legal. Ele dá visibilidade a obrigações que já existem. Vale saber quais delas o resultado toca.
O art. 9º da LGPD garante ao titular acesso facilitado a informações sobre o tratamento, entre elas a finalidade específica, a forma e a duração do tratamento e o uso compartilhado de dados. O guia da ANPD aplica isso aos cookies: informações claras, precisas e facilmente acessíveis sobre forma do tratamento, período de retenção e finalidades. Sem inventário, não há como declarar nada disso com exatidão.
O guia também recomenda uma política de cookies e diferencia essa política do banner. O banner traz o resumo, e a política traz o detalhe. Para a política de uma loja virtual, por exemplo, o artigo sobre política de cookies para e-commerce mostra como transformar o inventário em texto.
O art. 8º, § 4º, da LGPD diz que o consentimento deve se referir a finalidades determinadas e que autorizações genéricas são nulas. Na prática, uma lista de tags sem classificação, ou classificada tudo como "marketing", não cumpre esse papel. É o resultado do scan, categorizado com critério, que permite apresentar finalidades separadas.
A ANPD acrescenta, no guia, um alerta útil: listas excessivamente granulares geram excesso de informação e podem causar efeito de fadiga, dificultando a manifestação de vontade clara do titular. O inventário completo é para você. O aviso deve ser organizado por categoria e ficar legível.
O guia da ANPD lembra que qualquer alteração nas premissas adotadas para obter o consentimento compromete a base legal escolhida e exige novo consentimento ou outra hipótese legal. Uma tag nova, com finalidade diferente, é exatamente esse tipo de mudança. Esse é o argumento central do artigo sobre por que escanear e reescanear, onde essa lógica é desenvolvida com exemplos.
Para uma visão do guia inteiro, com o que ele diz sobre bases legais e banners, o resumo está em ANPD e cookies: o guia orientativo. Se o seu foco é a interface, o material sobre banner de cookies e LGPD trata dos requisitos do desenho do aviso.
Se a seção anterior soou pesada, aqui está o menor caminho útil. Nenhuma etapa exige conhecimento técnico avançado, e a primeira já entrega valor.
- Faça a auditoria manual descrita acima, em janela anônima, e guarde a planilha.
- Rode o escâner da sua plataforma e exporte ou anote o resultado.
- Compare as três listas e resolva primeiro as diferenças da linha do meio da tabela.
- Recategorize os itens "Desconhecidos" e publique a atualização.
- Repita a auditoria manual em uma janela nova para conferir que a publicação funcionou.
- Marque na agenda uma nova rodada, e uma extra para depois de qualquer campanha ou mudança grande no site.
Esse ciclo é curto de propósito. O objetivo não é chegar a uma lista perfeita, e sim criar o hábito de comparar o que o site faz com o que o aviso diz. É a verificabilidade, e não a promessa de cobertura total, que sustenta um consentimento confiável.
O próximo passo natural depende de onde você está. Se ainda precisa convencer alguém de que vale a pena fazer isso com frequência, leia por que escanear os cookies do site e o que a LGPD pede. Se já tem o resultado na tela, o guia de como ler o resultado do scan de cookies leva você do inventário até a publicação.
Consentimento pode ser simples. A parte trabalhosa é justamente a que fica escondida por baixo do aviso, e é essa que a AdOpt cuida para você.
É uma ferramenta que visita as páginas do seu site como um navegador e registra cookies, itens de armazenamento e requisições a domínios de terceiros. O resultado é um inventário do que o site realmente coleta, com origem, duração e, quando a ferramenta reconhece o item, a finalidade provável. Serve de base para o aviso de cookies e para a política de cookies.
Não há como garantir isso para nenhuma ferramenta. Uma varredura é uma visita em um momento, e pode deixar de fora áreas com login, fluxos que exigem clique, variações por país ou dispositivo e tags publicadas depois do último scan. Trate o resultado como o mínimo que existe no site e complemente com uma auditoria manual no navegador.
Abra o site em janela anônima, acione o DevTools do Chrome e vá em Application, depois Storage, depois Cookies e Local Storage. Anote nome, domínio e validade antes de clicar no aviso, depois de aceitar e depois de recusar. Compare com o que o scanner e a política de cookies declaram. As diferenças mostram onde o documento ficou para trás do site.
Sim. O teste grátis de 30 dias inclui o escâner de cookies. Ele sugere uma classificação para as tags encontradas nas URLs vinculadas ao aviso, em cinco categorias, e as que não reconhece ficam como "Desconhecidas", para o gestor recategorizar. Depois do teste, a frequência do escâner depende do plano, e a documentação traz os detalhes.
Não. O scan descobre e classifica as tags, e o bloqueio impede que as de terceiros disparem antes da escolha do visitante. São funções diferentes, e o bloqueio precisa ser configurado à parte. Marcar uma tag como ativa ou inativa só define o padrão do aviso no primeiro acesso e também não isenta do bloqueio.
Tags
Artigos relacionados

IAB TCF: o que é, como funciona e quando o seu site precisa dele
IAB TCF explicado do zero: o que é o Transparency and Consent Framework, para que serve a TC String e quando um site brasileiro precisa de uma CMP com TCF.

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.
TikTok é multado pela ANPD. O que isso tem a ver com a minha empresa?
ANPD multa TikTok em mais de R$ 153 milhões por falhas no tratamento de dados de menores. Entenda a decisão e os impactos para empresas.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.

AdOpt CMP: Consent Management Platform
AdOpt CMP: CMP certificada (TCF/Google) para LGPD/GDPR, com bloqueio de tags, consentimento granular, relatórios e integrações Tray/WordPress
Florida FDBR: Política de Cookies
Saiba como implementar a política de cookies correta para o seu site que recebe visitantes da Florida (USA).

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Com o Mapeamento ou Inventário de Dados entendemos à fundo as 5 etapas que todo e dado passa por dentro da sua empresa!

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Google Analytics 4 e LGPD: o que a lei pede e como ligar o consentimento ao tag
Google Analytics 4 e LGPD: o que a ANPD diz sobre cookies de análise e como fazer a escolha do visitante no banner chegar ao GA4 pelo Consent Mode.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.

Política AdSense: Guia Completo de Conformidade para Editores em 2026
Política AdSense explicada: requisitos de aprovação, regras de conteúdo, implementação de cookies, LGPD e como manter sua conta ativa em 2026.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.

Como o Google Aplica a Política de Consentimento na Europa (e o Papel do Consent Mode V2)
Veja como o Google aplica a Política de Consentimento da UE e o papel do Consent Mode V2, do primeiro acesso ao site até o registro do consentimento.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

Marketplace VTEX e LGPD: Como funciona a adequação e proteção de dados
LGPD no marketplace VTEX: clareza sobre dados, consentimento e responsabilidades do lojista.

Tudo sobre a Lei Geral de Proteção de Dados (LGPD)
Lei Geral de Proteção de Dados – LGPD: o que é, por que ela existe, como funciona, a quem se aplica, multas, adequação, seus princípios e muito mais...

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

UX de banner de cookies: boas práticas que respeitam a LGPD e o visitante
UX de banner de cookies: o que a ANPD recomenda e desaconselha, como desenhar as duas camadas, o texto, a acessibilidade e o que a pesquisa mostra sobre o aceite.

Como ler o resultado do scan de cookies: categorias, tags desconhecidas e publicação
Passo a passo para ler o resultado do scan de cookies: interpretar categorias, investigar tags desconhecidas, recategorizar, publicar e conferir no navegador.
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.

Qual a política de privacidade ideal para a sua empresa?
Será que existe uma Política de Privacidade à prova de falhas? Já te respondo prontamente: Não. E, vou te ajudar e entender o porquê!

Aviso de Cookies para E-commerce: como implementar do jeito certo
Saiba como implementar o aviso de cookies para e-commerce do jeito certo, em conformidade com a LGPD. Guia completo com passo a passo, erros comuns e dicas práticas.

Política de Cookies para Wix: Tudo o que você precisa saber
Saiba como você pode adequar o seu site e ter uma política de cookies correta no seu site Wix.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

O impacto da LGPD no Inbound Marketing
As punições da LGPD a quem a descumpre já estão valendo. Entenda um pouco mais sobre o impacto da lei no Inbound Marketing.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

LGPD: por que a mesma regra pesou R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok
A LGPD aplicou a mesma regra a uma microempresa e à dona do TikTok. Entenda por que a multa foi de R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok.

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

Montana MTCDPA: DSAR Portal de Privacidade
Saiba como funciona o portal de privacidade para as políticas do estado de Montana nos Estados Unidos.

Oregon OCPA e Cookies: Tudo o que você precisa saber
Descubra os detalhes da Lei de Privacidade do Consumidor de Oregon (OCPA), sua vigência, impacto para empresas e como preparar seu site para a conformidade.
Florida FDBR e Cookies: Tudo o que você precisa saber
Prepare seu site para a FDBR, a nova lei de privacidade da Flórida. Entenda as regras, direitos do consumidor e como uma CMP pode garantir sua conformidade.

VCDPA vs. LGPD: Construindo Confiança e Conformidade
Compare a lei de privacidade da Virgínia (VCDPA) com a LGPD brasileira e veja como sua empresa pode se adaptar para fortalecer a confiança e a conformidade.
California CCPA: Política de Privacidade
Saiba como ter uma política de privacidade correta para seu site que recebe visitantes da California.
Explore a AdOpt
Autor
João Bruno
15 Oct 2026
AdOpt

Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


