CMP ou banner de cookies: qual a diferença?
A diferença é de camada: o banner de cookies é a interface, a caixinha que o visitante vê e clica. A CMP é a infraestrutura que roda por baixo dela, descobrindo quais rastreadores existem no site, impedindo que eles disparem antes da escolha, aplicando a decisão em tempo real e guardando a prova de que aquele consentimento existiu.
Dá para ter banner sem CMP. É mais barato, instala em cinco minutos e faz o site parecer adequado. O problema aparece no dia em que alguém pergunta o que foi coletado antes do clique, ou pede a prova de que o consentimento foi obtido conforme a lei.
Neste artigo você vai entender o que cada camada faz, como testar em dois minutos qual das duas você tem hoje, e o que exatamente se perde quando existe só a de cima.
Banner de cookies: elemento visual. Mostra um texto, oferece botões, leva aos documentos do site. É a única parte com que o visitante interage.
CMP: plataforma. Escaneia o site, categoriza rastreadores por finalidade, bloqueia os não essenciais antes da decisão, aplica a escolha, registra cada consentimento de forma recuperável e acompanha mudanças de legislação.
O banner é uma das funções da CMP, não o contrário. Chamar uma CMP de banner de cookies é como chamar um sistema bancário de aplicativo: o aplicativo está ali, existe, é por onde você interage, mas não é o que garante que o dinheiro sai de uma conta e chega na outra.
O banner de cookies é a notificação exibida quando alguém acessa o site pela primeira vez. Ele comunica que aquele site utiliza rastreadores, explica para que servem, e oferece as opções de escolha.
Um banner bem feito faz um trabalho que não é trivial. Ele precisa ser claro sem ser prolixo, precisa caber em tela de celular sem cobrir o conteúdo, precisa tratar aceitar e recusar com o mesmo peso visual, e precisa carregar a identidade visual da marca em vez de parecer um aviso de erro do navegador.
Ele informa. Um bom aviso de cookies e sua função resolve a parte da lei que fala de transparência: o titular precisa saber o que está acontecendo com os dados dele antes de decidir.
Ele oferece escolha. Aceitar tudo, recusar tudo, ou escolher categoria por categoria. Essa granularidade é requisito, não gentileza.
Ele dá acesso aos documentos. Política de privacidade, política de cookies, termos de uso e o canal do titular precisam estar a um clique de distância.
E ele constrói confiança. Um visitante que entende o que está sendo coletado tende a confiar mais no site, não menos. A ideia de que pedir consentimento espanta o cliente não se sustenta quando o pedido é bem feito, e é um dos pontos que discutimos em transparência e segurança no banner de cookies.
Aqui começa o problema. Um banner, isolado, é um cartaz. Ele não tem como saber quais rastreadores existem no site, porque não escaneia. Não tem como impedir que eles disparem, porque não controla o carregamento das tags. Não tem como provar nada depois, porque não guarda registro individual. E não tem como se atualizar quando a interpretação da lei muda, porque não existe ninguém do outro lado cuidando disso.
Em outras palavras: o banner comunica uma escolha que ele não é capaz de executar nem de comprovar. É por isso que a discussão sobre banner versus CMP não é uma disputa de nomenclatura de fornecedor. É a diferença entre um site que respeita a decisão do visitante e um site que apenas anuncia que respeita.
Uma CMP, ou plataforma de gestão de consentimento, é a camada de infraestrutura. Quatro coisas acontecem ali, e nenhuma delas é visível para quem navega.
A plataforma varre as páginas e monta o inventário: cookies próprios e de terceiros, pixels, scripts, local storage e session storage, com domínio de origem, tempo de vida e finalidade provável.
Esse é o passo que ninguém faz à mão com precisão. Sites reais acumulam rastreadores por sedimentação: uma agência instalou um pixel em 2021, um estagiário adicionou um mapa de calor em 2023, alguém incorporou um vídeo que carrega analytics próprio na semana passada. Sem escâner, você pede consentimento para uma lista que não corresponde ao que o site faz.
Este é o coração técnico da coisa. A CMP impede que os rastreadores não essenciais sejam executados antes de existir uma decisão do visitante.
Pense na ordem dos eventos. O navegador baixa a página, encontra as tags, executa cada uma. Isso acontece em fração de segundo, muito antes de qualquer pessoa ler qualquer coisa na tela. Sem bloqueio prévio, o aviso é um comunicado retroativo sobre algo que já foi feito.
O bloqueio depende de uma categorização de tags bem feita, porque a plataforma precisa saber o que liberar de imediato, sendo estritamente necessário, e o que segurar até haver autorização.
Cada decisão gera um registro recuperável: identificador, data, hora, finalidades exibidas, o que foi aceito e recusado, versão dos documentos vigentes naquele momento.
Isso existe por causa de um artigo específico. O Art. 8º, § 2º da LGPD diz que cabe ao controlador o ônus da prova de que o consentimento foi obtido em conformidade com a lei. Não é o titular que precisa provar que não autorizou, é você que precisa provar que ele autorizou. Um banner não guarda nada disso. Uma CMP guarda tudo, e é essa diferença que aparece quando chega uma reclamação.
Entendimento de autoridade muda, documentação de plataforma de anúncio muda, lei nova aparece em outro país onde você tem visitante. Numa CMP séria, essa manutenção é do fornecedor. Num banner instalado à mão, é do seu time de desenvolvimento, e normalmente ninguém percebe que precisa mexer até algo quebrar.
É por isso que insistimos que a AdOpt não é um banner de cookies. O que o visitante vê é a menor parte do que está contratado, e essa distinção é a base de tudo o que explicamos no guia sobre o que é uma CMP.
Não precisa acreditar em ninguém. Faça os quatro testes abaixo no seu próprio site, com o navegador que você já usa.
Abra uma janela anônima, ative o painel de rede do navegador e acesse o site. Antes de clicar em qualquer botão do aviso, olhe a lista de requisições.
Se você vê chamadas para domínios de publicidade ou de analytics de terceiros, esses rastreadores dispararam sem autorização. Você tem banner. Se as chamadas não aparecem até você decidir, existe bloqueio prévio funcionando.
Recuse tudo. Navegue por três páginas. Abra a lista de cookies gravados.
O que deveria estar ali: cookies estritamente necessários e o cookie da própria plataforma, que guarda a sua escolha. O que não deveria estar: identificadores de publicidade, cookies de remarketing, medição de terceiros. Se estão, a escolha não está sendo aplicada. Vale saber como apagar cookies e cache antes de repetir o teste, para não ler resultado contaminado da rodada anterior.
Aceite as finalidades e vá procurar o seu consentimento no painel da ferramenta. Você deve encontrar o registro individual, com data, hora e conteúdo do que foi apresentado.
Se o painel mostra apenas uma porcentagem de aceites, você tem estatística de marketing, não prova jurídica. São coisas diferentes, e só uma delas serve quando alguém questiona.
Compare a sua política de cookies com o resultado do escaneamento. Conte quantos rastreadores estão listados no documento e quantos existem de fato.
Nossa experiência diz que a diferença é grande na maioria dos sites, e quase sempre para o mesmo lado: o documento lista menos do que o site usa. Isso é uma declaração pública que não corresponde à realidade, e não é um detalhe cosmético.
Se o pixel disparou antes da decisão, houve tratamento de dados sem base legal para aquela finalidade. Consentimento posterior não conserta coleta anterior, do mesmo jeito que assinar um contrato hoje não legaliza o que foi feito no mês passado.
E vale lembrar que consentimento é só uma das dez bases legais da LGPD previstas no Art. 7º. Cookies estritamente necessários se sustentam em outras bases e por isso não são recusáveis no aviso. Já os de publicidade e medição de terceiros dependem de escolha, e é exatamente esse grupo que o bloqueio prévio precisa alcançar.
Chega um pedido de titular, uma reclamação, uma auditoria de cliente corporativo ou uma diligência de investidor. A pergunta é sempre a mesma: mostre o consentimento daquele visitante, naquela data, com aquele texto.
Sem registro, a resposta possível é "temos um banner instalado", o que responde a outra pergunta. As sanções previstas na LGPD são o cenário extremo, mas o cenário comum é mais chato e mais frequente: horas do seu time tentando reconstruir a história de um dado que ninguém registrou.
Este é o custo que ninguém coloca na planilha. Sem sinal de consentimento organizado, você não consegue operar o Google Consent Mode de forma correta, e as suas duas opções ficam ruins: ignorar a escolha do visitante, o que é ilegal, ou bloquear as tags de forma bruta, o que apaga a medição.
Com Consent Mode no modo avançado, quando o consentimento está ausente, as tags do Google enviam pings anônimos agregados, sem cookies, e o Google usa esses sinais para modelagem de conversão. Você perde granularidade e mantém leitura agregada.
Duas coisas que não são verdade e circulam muito: que as conversões continuam sendo enviadas normalmente sem consentimento, e que o Google penaliza o ranqueamento de quem não tem aviso. A primeira confunde modelagem com medição direta. A segunda confunde efeito indireto, que passa por qualidade de dados e experiência, com penalização de posicionamento, que não existe.
O escaneamento é o que mantém a política de privacidade e a política de cookies alinhadas ao que o site faz de verdade. Sem escâner recorrente, os documentos envelhecem em silêncio, e ninguém percebe até alguém comparar.
Quando o entendimento sobre um ponto muda, um banner instalado à mão exige alguém do seu time para ajustar. Uma plataforma absorve a mudança e você fica sabendo por aviso de produto. A diferença aparece no custo real da operação, não na mensalidade.
Vale mapear qual exigência cai em qual camada, porque isso deixa claro por que uma sozinha não resolve.
O Art. 9º garante ao titular acesso facilitado às informações sobre o tratamento. Isso é interface: texto claro, finalidades detalhadas, documentos a um clique. Aqui o banner resolve, se estiver bem escrito.
A definição do Art. 5º, XII exige manifestação livre, informada e inequívoca para finalidade determinada. A parte informada é do banner. A parte inequívoca depende de não haver coleta antes do gesto afirmativo, o que é infraestrutura. Continuar navegando não é consentimento, e caixa pré-marcada nunca foi.
Se a dúvida é mais básica, do tipo saber se o seu site precisa pedir consentimento, esse artigo vem antes deste na ordem de leitura. E para entender como o consentimento se organiza no contexto do site, vale a leitura sobre consentimento e LGPD na prática.
O Art. 8º, § 2º é infraestrutura pura. Não existe forma de cumprir esse parágrafo com interface. Ou existe registro recuperável, ou não existe prova.
O titular pode mudar de ideia, e o Art. 18 lista os direitos que a operação precisa saber atender. Revogar precisa ter efeito técnico imediato, o que significa que o sinal de consentimento tem que estar conectado às tags. E revogar não é apagar o registro: o histórico continua existindo, mostrando consentimento no período anterior e revogação a partir dali.
O guia orientativo da ANPD sobre cookies trata de escolha granular, de classificação honesta do que é necessário e de transparência mensurada pelo que o visitante entende. Resumimos o documento em ANPD e cookies, e ele é a leitura mais próxima de um manual prático que temos no Brasil.
Não é ignorância, é economia. Vale entender os três motivos, porque eles explicam a maior parte das compras erradas.
Banner é demonstrável em trinta segundos numa reunião. Escaneamento, bloqueio e registro exigem explicação. Muitos fornecedores vendem o que é fácil de mostrar, e o comprador sai da reunião achando que contratou o conjunto.
A compra costuma nascer no marketing ou no jurídico, com prazo curto e orçamento apertado. Quem descobre o problema é outra pessoa, meses depois, geralmente quando um cliente grande manda um questionário de privacidade. A distância entre esses dois momentos é o que permite que a confusão sobreviva.
Se a categoria fosse chamada de infraestrutura de consentimento, metade dessa conversa não existiria. Como o elemento visível é o banner, o mercado passou a chamar o conjunto pelo nome da parte, e o funcionamento do aviso de cookies acabou virando sinônimo do produto inteiro.
Se os testes acima mostraram que você tem só a camada de cima, o caminho é este, nesta ordem.
Você precisa da lista real. Sem inventário, qualquer decisão seguinte é chute.
Tag por tag, definir finalidade. Essa decisão não é do desenvolvedor, é de quem sabe para que a ferramenta foi instalada. Necessário é o que o site não funciona sem, e nada além disso.
A recomendação da AdOpt é instalar o código diretamente no <head>, para que a plataforma carregue antes das demais tags e consiga bloquear o que precisa bloquear. Instalar via gerenciador de tags parece mais prático e é justamente onde aparecem falhas de bloqueio, porque a ordem de carregamento pode escapar do controle da plataforma.
Cada ambiente tem seu caminho, e vale seguir o específico: CMP para VTEX, CMP para Wix, plugin de cookies para WordPress e o roteiro de adequação de e-commerce à LGPD para quem vende online.
Aceite, recuse, revogue, e confira se cada um desses gestos gerou registro recuperável. Se não gerou, o resto não importa.
Com o inventário na mão, atualizar política de cookies e política de privacidade deixa de ser redação criativa e passa a ser transcrição. É assim que deveria ser sempre.
Campanha nova, ferramenta nova, site novo: escaneia de novo. Consentimento não é projeto com data de entrega, é processo com manutenção, e é justamente essa parte que a plataforma existe para tirar do colo do seu time. Quem quiser ver como a CMP da AdOpt organiza isso encontra o detalhe por lá, e quem tem loja virtual pode olhar direto o caso do banner de cookies para e-commerce.
Uma loja virtual de porte médio, faturamento saudável, time de marketing competente. Aviso de cookies no ar desde 2022, contratado por indicação, mensalidade baixa, ninguém nunca reclamou.
Chega um cliente corporativo grande querendo fechar um contrato de fornecimento e manda o questionário de privacidade. Três perguntas travam tudo. Primeira: como vocês comprovam o consentimento coletado no site? Segunda: qual o inventário atualizado de rastreadores e suas finalidades? Terceira: como um titular revoga o consentimento e qual o prazo de efeito técnico dessa revogação?
A loja tinha banner. Para a primeira pergunta, a resposta possível era um print da tela do aviso. Para a segunda, uma política de cookies escrita há dois anos que listava seis rastreadores, enquanto o site disparava dezenove. Para a terceira, não havia canal de revogação, apenas a possibilidade de limpar os cookies do navegador, o que é o visitante resolvendo sozinho um problema que é da empresa.
Nada disso era má fé. Era uma compra feita pela camada visível, com a suposição razoável de que o resto vinha junto. O custo não foi multa: foi um mês de atraso na assinatura do contrato, um projeto de correção às pressas e a sensação péssima de descobrir a lacuna pela boca do cliente.
O detalhe que mais chama atenção nesse caso é que o site parecia mais adequado do que a média. O aviso era bonito, aparecia rápido, tinha o logo da marca. Nenhum desses atributos tem relação com o que a lei pede.
Aviso bonito é bom para a marca e não diz nada sobre o que acontece antes do clique. A pergunta que decide não é como o aviso aparece, é o que o site faz enquanto o visitante ainda está lendo.
A mesma diferença técnica aparece de forma distinta em cada mesa da empresa, e é por isso que a conversa costuma se perder entre departamentos.
Sem infraestrutura, a escolha do visitante nunca chega organizada até as plataformas de anúncio. O resultado é medição pior do que precisaria ser, público de remarketing montado sobre dado frágil e relatório que ninguém consegue explicar direito quando a diretoria pergunta.
Com plataforma, o sinal de consentimento existe e pode ser consumido pelo Consent Mode. Você trabalha com dado autorizado e modelagem para o resto, em vez de escolher entre ilegalidade e cegueira. Quem opera loja virtual encontra o desdobramento disso no aviso de cookies para e-commerce, onde cada ponto de atrito no funil tem preço mensurável.
A pergunta do jurídico é sempre a mesma: em caso de questionamento, o que temos para apresentar? Banner não produz documento. Plataforma produz registro.
Vale notar que a discussão jurídica de consentimento em cookies é mais estreita do que parece. A maior parte do trabalho é classificar corretamente o que depende de consentimento e o que se sustenta em outras bases legais, e depois garantir que a classificação tenha efeito técnico. É trabalho de dado, não de redação de cláusula, e é por isso que o jurídico sozinho não resolve.
Quem responde por proteção de dados na empresa é quem mais sente a falta da camada de baixo. Chega pedido de titular e a resposta depende de reconstituir o que foi coletado, quando, e sob qual base. Sem registro, isso é arqueologia. O detalhamento das responsabilidades do encarregado de dados mostra o tamanho da tarefa, e operações menores costumam resolver com a possibilidade de terceirizar o DPO.
Para quem implementa, a diferença é entre manter código próprio e consumir uma plataforma. Bloqueio prévio feito à mão significa alguém do time cuidando de ordem de carregamento, exceções por página, integração com o gerenciador de tags e revisão a cada mudança de ferramenta de terceiro.
Esse trabalho não aparece em nenhum orçamento e consome horas de gente caríssima em tarefa que não diferencia o produto da empresa. É o custo escondido mais comum de escolher a opção aparentemente mais barata.
A comparação honesta não é entre a mensalidade de uma plataforma e a de um banner simples. É entre os dois cenários completos.
Cenário banner: mensalidade baixa ou plugin gratuito, instalação rápida, e três linhas de custo que não estão na fatura. Horas do time técnico mantendo bloqueio e exceções. Horas do time de privacidade respondendo pedidos sem registro estruturado. Risco comercial em diligências e questionários de cliente grande.
Cenário plataforma: mensalidade proporcional ao tráfego, instalação em minutos sem depender do time técnico, escaneamento recorrente, registro exportável, portal do titular e atualização acompanhando a lei por conta do fornecedor.
Para sites pequenos, a AdOpt tem plano gratuito, o que remove o argumento de custo da conversa em boa parte dos casos. Acima disso, a cobrança acompanha o volume, e vale conferir os números atuais na página de planos antes de comparar com qualquer alternativa.
Existe ainda o cenário em que a resposta certa é não contratar nada: se o seu site dispara apenas cookies estritamente necessários, você não precisa pedir consentimento para cookies. É raro, e um escaneamento decide a questão em minutos. Sobre isso vale a leitura de cookies e LGPD, que separa o que é necessário do que é opcional.
Um glossário rápido, porque metade da confusão nessa área é vocabulário.
Bloqueio prévio. Impedir a execução de rastreadores não essenciais antes da decisão do visitante. É o requisito técnico que separa banner de plataforma.
Escâner de tags. Rotina que varre as páginas e monta o inventário de rastreadores. Sem ele, você pede consentimento para uma lista imaginária.
Registro de consentimento. Log individual e recuperável de cada decisão, com data, hora e conteúdo apresentado. É o que atende ao ônus da prova do Art. 8º, § 2º.
Consent Mode. Mecanismo do Google para receber o estado de consentimento e ajustar o comportamento das tags. No modo avançado, sem consentimento, envia pings anônimos agregados usados para modelagem de conversão.
Opt-in e opt-out. No modelo brasileiro e europeu, a regra geral para cookies não essenciais é opt-in: o rastreador só roda depois do sim. Em vários estados americanos, o modelo é de opt-out, com direito de recusar venda ou compartilhamento.
Padrão escuro. Desenho de interface que empurra o visitante para a decisão que interessa à empresa. Aceite destacado com recusa escondida é o exemplo clássico, e compromete a validade do consentimento por afetar a liberdade da escolha.
Portal do titular. Canal onde a pessoa consulta, revoga, pede acesso ou exclusão. É onde os direitos do Art. 18 ganham endereço.
Base legal. Fundamento que autoriza o tratamento. A LGPD traz dez no Art. 7º, e consentimento é apenas uma delas.
Sete perguntas. Se alguma resposta for evasiva, você está olhando um banner com nome de plataforma.
- O escaneamento é recorrente ou só na contratação?
- Consigo ver um teste de bloqueio prévio ao vivo, com o painel de rede aberto?
- O registro de consentimento é individual e exportável?
- Existe portal do titular incluído, sem custo extra?
- Quando a regra muda, quem faz a atualização: vocês ou meu time?
- O aviso se comporta conforme a legislação de origem do visitante?
- Se eu sair, como recebo o histórico de consentimento?
A sétima é a que mais incomoda fornecedor ruim, e é justamente a que protege você.
Se o seu site recebe acesso da Europa ou dos Estados Unidos, a diferença entre banner e plataforma fica ainda mais nítida, porque a régua muda conforme a origem do visitante.
No caso europeu, o GDPR exige consentimento prévio para cookies não essenciais e retirada tão fácil quanto a concessão. Um banner que apenas informa, sem bloquear, não atende a exigência em nenhuma interpretação razoável. As diferenças entre LGPD e GDPR em cookies mostram onde as duas leis convergem e onde a europeia é mais rígida.
No caso americano, a lógica costuma ser invertida: em vários estados o modelo é de opt-out, com direito de recusar a venda ou o compartilhamento de dados pessoais. Aplicar o aviso brasileiro a um visitante da Califórnia entrega uma experiência que não corresponde ao direito daquele titular, e isso não é resolvido traduzindo o texto do banner.
Reconhecer a origem do acesso e mudar o comportamento, não apenas o idioma, é função de plataforma. Nenhum banner instalado à mão faz isso, e é uma das razões pelas quais operações que vendem para fora do Brasil descobrem a diferença mais cedo do que as outras.
Se você entendeu a diferença e agora precisa convencer alguém que controla o orçamento, três frases funcionam melhor do que uma apresentação inteira.
Primeira: o que temos hoje comunica uma escolha que não é capaz de executar. O visitante clica em recusar e os rastreadores continuam rodando.
Segunda: se um cliente ou um titular pedir a prova do consentimento, não temos o que apresentar, porque não existe registro individual.
Terceira: a lacuna não aparece em nenhum relatório até aparecer em um questionário de cliente grande, e nesse momento ela custa tempo de contrato, não só dinheiro.
Se quiser levar dado em vez de argumento, rode o escâner e leve a lista. A diferença entre o número de rastreadores encontrados e o número listado na sua política de cookies é a apresentação mais persuasiva que existe, e ela se monta sozinha. Vale complementar com a leitura sobre o significado prático da LGPD para quem ainda trata o tema como assunto exclusivamente jurídico.
Vale dizer isso com clareza, porque a comparação toda pode passar a impressão errada. O aviso não é um mal necessário, e um aviso ruim estraga uma plataforma boa.
É na interface que a empresa mostra a cara. O visitante nunca vai ver o escâner rodando nem o registro sendo gravado, mas vai formar uma opinião sobre o negócio a partir de uma caixa que aparece nos primeiros segundos da visita. Texto confuso, botão de recusa escondido, aviso que cobre o conteúdo no celular: cada um desses detalhes custa confiança e, em loja virtual, custa conversão.
Por isso as duas camadas precisam ser tratadas com o mesmo cuidado. Do lado técnico, bloqueio e registro. Do lado visível, clareza, peso igual entre aceitar e recusar, identidade visual da marca e possibilidade de reabrir as preferências depois. Quem quiser se aprofundar na camada visível tem o material sobre banner de cookies e LGPD, que trata dos requisitos aplicados ao desenho do aviso.
O que estamos combatendo aqui não é o banner. É a ideia de que o banner é tudo. Quando alguém contrata pensando que comprou o conjunto e recebeu só a fachada, o problema não é estético, é de fundamento: existe uma decisão do visitante que ninguém está aplicando e uma prova que ninguém está guardando.
O banner é a interface que o visitante vê e clica. A CMP é a plataforma que escaneia o site, bloqueia rastreadores não essenciais antes da decisão, aplica a escolha em tempo real, registra cada consentimento de forma recuperável e acompanha mudanças de legislação. O banner é uma das funções da CMP, não o contrário.
Pode, e muitos sites fazem exatamente isso. O resultado é um site que parece adequado: os rastreadores disparam antes da escolha, a recusa não tem efeito técnico e não existe prova do consentimento. Se ninguém questionar, nada acontece. Quando alguém questiona, não há o que apresentar.
Abra o site em janela anônima com o painel de rede aberto e observe as requisições antes de clicar em qualquer botão. Se domínios de publicidade e analytics de terceiros já foram chamados, não existe bloqueio prévio. Depois recuse tudo e confira se cookies de marketing continuam sendo gravados.
Sim. A orientação da autoridade brasileira é clara quanto a permitir escolha por categoria de finalidade, e não apenas aceitar tudo. Além disso, recusar precisa ser tão fácil quanto aceitar. Botão de aceite destacado com recusa escondida em dois cliques compromete a liberdade da manifestação.
Não. Cookies estritamente necessários para o funcionamento do site, como sessão, carrinho e segurança, se sustentam em outras bases legais e por isso não podem ser recusados no aviso. O erro comum é o oposto: classificar pixel de anúncio ou medição de terceiro como necessário para não perder dado.
Para entender a camada de infraestrutura em detalhe, incluindo escaneamento, bloqueio, registro e Consent Mode, vá para o guia completo sobre o que é uma CMP.
E quando chegar a hora de decidir fornecedor, os critérios estão em como escolher uma CMP, com o que perguntar e o que testar antes de assinar.
Consentimento pode ser simples. A parte difícil é justamente a que fica invisível, e é essa que a gente cuida.
Tá na AdOpt, tá bem.
Tags
Artigos relacionados

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.
Guia de implementação do Google Consent Mode, do básico ao avançado.
O Google Consent Mode (GCM) nada mais é do que uma maneira de você integrar o consentimento que você coleta, dos seus visitantes, às tecnologias do Google. Deste jeito, ao receber essa informação de consentimento, a coleta somente poderá acontecer com a autorização, cumprindo assim com a legislação e tendo uma prova direta de _compliance_ como defesa tanto para você quanto para o Google.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.
Em busca do primeiro sim
Playbook prático para transformar seu aviso de cookies em experiência de marca, com texto, cores, botões e métricas certas, sem comprometer o consentimento.
Florida FDBR: Política de Cookies
Saiba como implementar a política de cookies correta para o seu site que recebe visitantes da Florida (USA).

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Com o Mapeamento ou Inventário de Dados entendemos à fundo as 5 etapas que todo e dado passa por dentro da sua empresa!

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.

Qual a política de privacidade ideal para a sua empresa?
Será que existe uma Política de Privacidade à prova de falhas? Já te respondo prontamente: Não. E, vou te ajudar e entender o porquê!

Aviso de Cookies para E-commerce: como implementar do jeito certo
Saiba como implementar o aviso de cookies para e-commerce do jeito certo, em conformidade com a LGPD. Guia completo com passo a passo, erros comuns e dicas práticas.

Política de Cookies para Wix: Tudo o que você precisa saber
Saiba como você pode adequar o seu site e ter uma política de cookies correta no seu site Wix.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

O impacto da LGPD no Inbound Marketing
As punições da LGPD a quem a descumpre já estão valendo. Entenda um pouco mais sobre o impacto da lei no Inbound Marketing.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

Como escolher uma CMP (Plataforma de Gestão de Consentimentos)?
Optar por uma CMP (Plataforma de Gestão de Consentimentos) é uma ótima forma de aplicar esforços para se adaptar às novas legislações de privacidade como a GDPR, LGPD (Lei Geral de Proteção de Dados) e CCPA.

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

Montana MTCDPA: DSAR Portal de Privacidade
Saiba como funciona o portal de privacidade para as políticas do estado de Montana nos Estados Unidos.

Por que dar consentimento em todo site que acesso?
Já percebeu que cada vez que você se cadastra em um serviço em busca de informações, ou faz uma inscrição em um site, para compras, precisa dar consentimento? Caso esteja se perguntando por que dar consentimento em todo site que acessa, você encontra a resposta aqui.

Oregon OCPA e Cookies: Tudo o que você precisa saber
Descubra os detalhes da Lei de Privacidade do Consumidor de Oregon (OCPA), sua vigência, impacto para empresas e como preparar seu site para a conformidade.
Florida FDBR e Cookies: Tudo o que você precisa saber
Prepare seu site para a FDBR, a nova lei de privacidade da Flórida. Entenda as regras, direitos do consumidor e como uma CMP pode garantir sua conformidade.

Como a LGPD Pode Impulsionar a Reputação do Seu E-commerce
Saiba como destacar seu e-commerce da concorrência, com adequação à LGPD.

VCDPA vs. LGPD: Construindo Confiança e Conformidade
Compare a lei de privacidade da Virgínia (VCDPA) com a LGPD brasileira e veja como sua empresa pode se adaptar para fortalecer a confiança e a conformidade.
California CCPA: Política de Privacidade
Saiba como ter uma política de privacidade correta para seu site que recebe visitantes da California.

Virginia VCDPA: DSAR Portal do Titular
Saiba como gerenciar e fazer a execução correta dos dados requisitados de visitantes que são da Virginia (USA)
Entenda o significado da LGPD para a sua empresa
Certamente você já deve ter visto aquelas previsões alarmistas de multas e sanções que a LGPD trouxe consigo, certo? Mas, qual o significado, faz sentido mesmo?
California CCPA: DSAR Portal do Titular
Saiba como executar corretamente a DSAR sob a legislação da California (CCPA).

UCPA Utah e Cookies: Tudo o que você precisa saber
Saiba como a Lei de Privacidade do Consumidor de Utah (UCPA) afeta empresas nos EUA: requisitos de cookies, direitos de usuários e como se preparar para conformidade.
Colorado CPA: DSAR Portal do Titular
Saiba como funciona as regras do portal do titular da legislação do Colorado (CPA).

O que é Privacy by Design?
Entenda o que é é Privacy by Design, sua origem e relação com a LGPD, refinando seu olhar sobre as legislações de privacidade!
Explore a AdOpt
AdOpt

Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
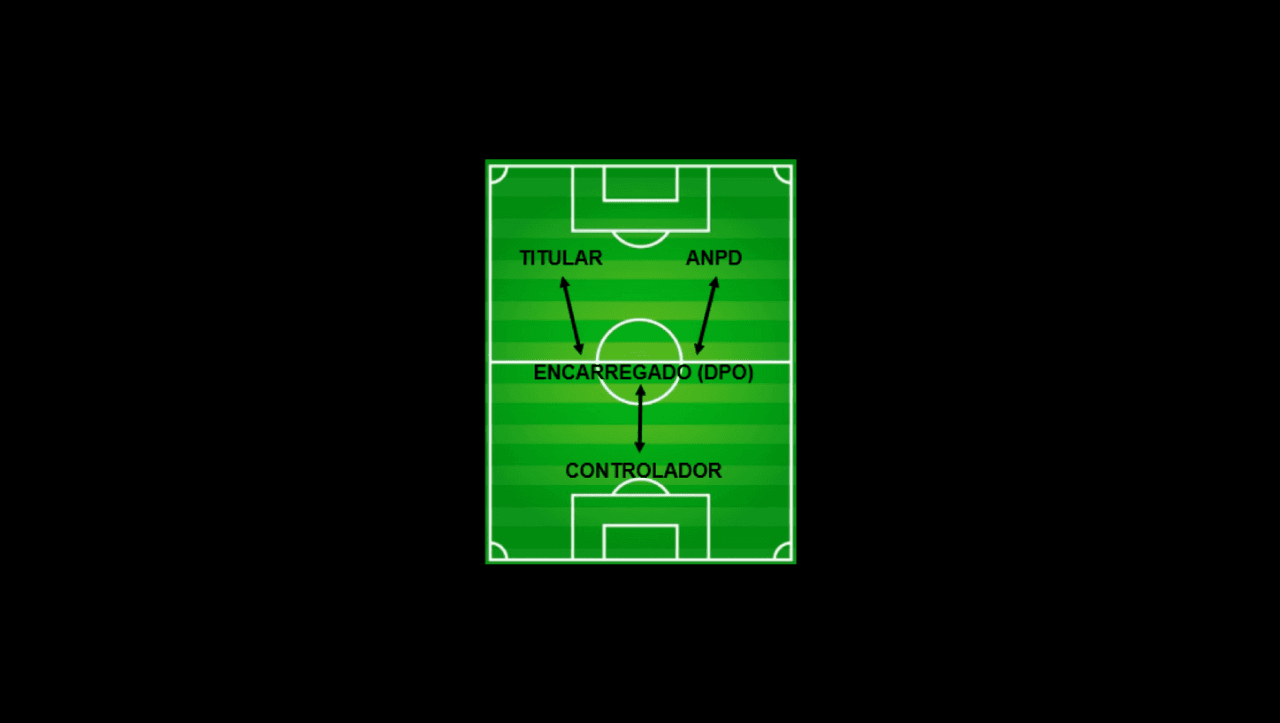
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


