Ecommerce Brasil: O impacto da LGPD no seu ecommerce
O Brasil tem mais de 87 milhões de consumidores digitais. O ecommerce brasileiro movimentou mais de R$ 185 bilhões em 2023 e esse número cresce todo ano.
É um mercado vibrante, competitivo e cheio de oportunidade.
Mas junto com a oportunidade veio a LGPD e ela não é opcional.
Se você tem um ecommerce no Brasil, trata dados pessoais todos os dias: nome, endereço, CPF, e-mail, telefone, histórico de compras, comportamento de navegação, dados de cartão de crédito.
Cada uma dessas informações é um dado pessoal regulado por lei.
A pergunta que muitos donos de ecommerce ainda relutam em responder com honestidade é simples: o meu ecommerce está realmente adequado à LGPD?
Este artigo vai ajudar você a responder isso com clareza e a entender exatamente o que precisa mudar.
A LGPD não foi escrita para grandes corporações com departamentos jurídicos. Ela se aplica a qualquer pessoa natural ou jurídica que trate dados pessoais incluindo a sua loja virtual, independente do tamanho.
O Art. 3º deixa claro: a lei se aplica a qualquer operação de tratamento realizada em território nacional, ou quando os dados coletados sejam de pessoas localizadas no Brasil.
Isso significa que o dono de uma loja virtual no Shopify com sede nos EUA mas que vende para brasileiros também precisa se adequar.
Tratamento é qualquer operação feita com dados pessoais: coleta, armazenamento, uso, compartilhamento, exclusão. No contexto de um ecommerce, isso inclui:
- Cadastro do cliente: nome, e-mail, CPF, endereço, telefone.
- Processamento de pagamento: dados do cartão (mesmo que via gateway), histórico de compras.
- Navegação e rastreamento: páginas visitadas, produtos visualizados, tempo de sessão coletados via cookies e pixels.
- Comunicação: envio de e-mails transacionais, newsletters, SMS de remarketing.
- Logística: repasse de endereço para transportadora.
- Atendimento: registros de tickets, histórico de conversas no chat.
Cada uma dessas operações precisa ter uma base legal válida na LGPD.
Antes da LGPD, era comum:
- Cadastrar o e-mail do cliente na newsletter automaticamente no momento da compra.
- Compartilhar dados de clientes com parceiros de marketing sem aviso.
- Manter dados de clientes inativos indefinidamente "por precaução".
- Usar pixels do Facebook e Google sem nenhum controle de consentimento.
Tudo isso viola a LGPD. E a multa pode chegar a 2% do faturamento da empresa, limitada a R$ 50 milhões por infração.
Nem tudo precisa de consentimento explícito. A LGPD tem dez bases legais, e escolher a certa para cada tipo de tratamento é o que torna a adequação inteligente sem tornar a experiência de compra um interrogatório.
Esta é a base legal mais utilizada nos ecommerces para dados essenciais à operação:
- Endereço de entrega: você precisa do endereço para entregar. Não precisa de consentimento separado é execução de contrato.
- CPF para emissão de nota fiscal: exigência legal e fiscal.
- E-mail para confirmação do pedido: comunicação essencial ao contrato.
- Repasse de dados à transportadora: necessário para cumprir a entrega contratada.
Atenção: essa base legal cobre apenas o que é necessário para cumprir o contrato. Usar o endereço do cliente para enviar publicidade não está coberto aqui.
Para tudo que vai além da operação essencial, o consentimento é necessário:
- Newsletter e e-mail marketing: o usuário precisa optar ativamente. A caixinha pré-marcada "aceito receber comunicações" não vale.
- Cookies de marketing e rastreamento: o aviso de cookies precisa estar presente e funcional antes que qualquer pixel carregue.
- Remarketing e retargeting: anúncios que perseguem o usuário pelo Google e Facebook dependem de cookies de terceiros — que precisam de consentimento prévio.
- Personalização de experiência baseada em perfil: se você usa dados de comportamento para personalizar a vitrine, informe e peça consentimento.
O legítimo interesse permite algumas operações sem consentimento, desde que documentadas:
- Prevenção a fraudes: analisar padrões de comportamento para detectar fraudes em transações.
- Segurança do sistema: logs de acesso, monitoramento de tentativas de invasão.
- Comunicação pós-compra de produtos relacionados (com critérios bem definidos e possibilidade de opt-out).
Manter dados fiscais pelo tempo exigido pela Receita Federal, responder a requisições judiciais, cumprir obrigações com a SEFAZ tudo isso tem base legal própria e não precisa de consentimento.
Este é o ponto onde a maioria dos ecommerces brasileiros está em situação irregular e nem sabe.
O Meta Pixel (antigo Facebook Pixel) e a tag de conversão do Google Ads são scripts que rastreiam o comportamento dos visitantes do seu site: o que visualizaram, o que adicionaram ao carrinho, o que compraram. Esses dados vão direto para os servidores do Facebook e do Google.
Isso é transferência de dados pessoais para terceiros e precisa de base legal.
Quando um usuário acessa seu site sem que você tenha um mecanismo de consentimento funcional:
- O pixel carrega imediatamente.
- Dados de comportamento são enviados ao Facebook/Google sem que o usuário saiba ou tenha autorizado.
- Seu ecommerce viola o Art. 7º da LGPD (tratamento sem base legal).
- O usuário tem o direito de acionar a ANPD.
- Você está sujeito a multa e à suspensão do tratamento.
Além do risco legal, o próprio Google exige que publishers e anunciantes em zonas reguladas implementem o Google Consent Mode v2 caso contrário, a conta pode ter limitações na exibição de anúncios.
O caminho correto é ter uma CMP (Consent Management Platform) que:
- Exibe o banner de cookies antes que qualquer pixel carregue.
- Bloqueia os scripts até que o usuário aceite.
- Registra o consentimento de forma juridicamente válida.
- Integra com o Google Consent Mode v2 para manter a performance das campanhas mesmo com usuários que recusaram.
Sem essa estrutura, você está operando em não-conformidade e gastando dinheiro em anúncios que podem ser limitados pelo próprio Google.
Ter uma política de privacidade não é diferencial é obrigação legal. O Art. 9º da LGPD exige que o titular tenha acesso fácil às informações sobre o tratamento de dados.
Mas copiar um template genérico da internet não atende. A política precisa ser específica ao seu negócio e cobrir:
- Quais dados você coleta e em quais momentos (cadastro, compra, navegação, contato).
- Para qual finalidade cada dado é usado.
- Com quem você compartilha os dados (gateways de pagamento, transportadoras, plataformas de e-mail marketing, ferramentas de analytics, pixels de publicidade).
- Por quanto tempo você mantém cada tipo de dado.
- Qual a base legal para cada tratamento.
- Como o titular pode exercer seus direitos (acesso, correção, exclusão, portabilidade, revogação de consentimento).
- Quem é o encarregado de dados e como contatá-lo.
- Como você notifica o titular em caso de vazamento.
A política precisa ser facilmente acessível. No ecommerce, isso significa:
- Link no rodapé de todas as páginas.
- Link durante o processo de checkout (antes da finalização da compra).
- Link no formulário de cadastro.
- Mencionada no e-mail de boas-vindas ao novo cadastro.
Uma política escondida em seis cliques não atende ao requisito de transparência.
Os termos de uso regulam a relação contratual entre você e o cliente.
Eles são diferentes da política de privacidade mas precisam dialogar com ela.
Nos termos de uso, você deve incluir:
- Condições de compra, entrega e devolução.
- Responsabilidades de cada parte.
- Condições de uso do cadastro.
- Referência à política de privacidade.
- Como o usuário pode encerrar o cadastro e solicitar exclusão de dados.
A ANPD tem orientado que os termos de uso não devem ser o lugar onde você esconde condições desfavoráveis em letras miúdas especialmente as relacionadas ao uso de dados pessoais.
O e-mail de carrinho abandonado é uma das ferramentas mais lucrativas do ecommerce e uma das mais problemáticas do ponto de vista da LGPD.
Cenário 1 — Cliente cadastrado que fez login: Ele tem cadastro ativo e iniciou uma compra. O envio pode se basear em legítimo interesse (relação comercial existente) desde que haja opt-out fácil e o e-mail seja sobre o produto do carrinho, não publicidade genérica.
Cenário 2 — Visitante que digitou o e-mail no checkout mas não finalizou: Aqui é mais delicado. Se o formulário não teve um checkbox de consentimento para esse uso específico, o envio é questionável.
Cenário 3 — Visitante identificado apenas por cookie: Você não pode enviar e-mail se não tem dados de contato com base legal.
A caixinha "aceito receber promoções e novidades" pré-marcada é prática comum e prática ilegal.
O consentimento para e-mail marketing precisa ser:
- Ativo: o usuário precisa marcar a caixa, não desmarcar.
- Separado: não pode ser mesclado com a aceitação dos termos de uso.
- Específico: "aceito receber e-mails sobre meus pedidos" é diferente de "aceito receber e-mails de marketing".
- Revogável: todo e-mail precisa ter link de descadastro funcional.
Quando você envia o pedido pela Correios, Total Express, Jadlog ou qualquer outra transportadora, está transferindo dados pessoais do cliente para um terceiro.
A LGPD exige que esse compartilhamento seja:
- Informado na política de privacidade.
- Coberto por base legal (neste caso, execução de contrato).
- Regulado por contrato com a transportadora ela assume o papel de operadora dos dados.
O mesmo vale para gateways de pagamento (Cielo, PagSeguro, Mercado Pago, Stripe), plataformas de atendimento (Zendesk, Freshdesk), ferramentas de e-mail marketing (RD Station, Mailchimp, Klaviyo) e qualquer outro parceiro que receba dados dos seus clientes.
O mapeamento de dados é o instrumento que permite visualizar todo esse fluxo quem recebe o quê, com qual base legal, e por quanto tempo.
Muitos ecommerces mantêm dados de clientes indefinidamente "por precaução". Isso viola o princípio da necessidade da LGPD você só pode manter dados pelo tempo necessário para a finalidade declarada.
- Dados de pedido e nota fiscal: mínimo 5 anos (obrigação tributária).
- Dados de cadastro de cliente ativo: enquanto a relação comercial existir.
- Dados de cliente inativo: 2 a 5 anos, dependendo do ciclo de compra do negócio, depois anonimizar ou excluir.
- Logs de navegação e cookies: 12 a 24 meses (alinhado com a finalidade de analytics).
- Dados de consentimento: pelo menos tão longo quanto o período de uso dos dados para provar que o consentimento existia.
O titular tem o direito de solicitar a exclusão dos seus dados. Seu ecommerce precisa ter um processo claro para atender essa solicitação:
- Canal de contato identificado (e-mail do encarregado ou formulário específico).
- Prazo de resposta (a LGPD não define prazo, mas a ANPD recomenda 15 dias úteis).
- Processo de exclusão em todas as bases de dados incluindo sistemas de terceiros (ESP, CRM, analytics).
- Exceções documentadas você pode manter dados que a lei exige manter (fiscais, por exemplo), e precisa comunicar isso ao titular.
As multas da LGPD são sérias, mas a multa financeira não é o único risco. O impacto da não conformidade no ecommerce tem várias dimensões:
- Multa simples: até 2% do faturamento, limitada a R$ 50 milhões por infração.
- Multa diária para cessação da infração.
- Ressarcimento por danos ao titular.
- Suspensão ou bloqueio do tratamento de dados o que pode paralisar operações de marketing digital e remarketing.
- Limitação de anúncios pelo Google por não conformidade com o Consent Mode v2.
- Bloqueio de integração com plataformas internacionais (Meta, Google, Shopify) que exigem compliance como condição de uso.
Em um mercado onde a confiança é o ativo mais valioso, um vazamento de dados ou uma notificação pública da ANPD pode destruir anos de construção de marca. O consumidor brasileiro está cada vez mais atento à privacidade e cada vez mais disposto a escolher lojas que respeitam seus dados.
Use esta lista para fazer um diagnóstico rápido da situação da sua loja:
- Política de privacidade completa e atualizada, acessível no rodapé
- Termos de uso publicados e linkados no checkout
- Encarregado de dados identificado e canal de contato publicado
- CMP instalada com aviso de cookies funcional
- Pixels do Facebook e Google bloqueados antes do aceite
- Google Consent Mode v2 implementado
- Newsletter e e-mail marketing com opt-in ativo (sem caixinha pré-marcada)
- Mapeamento de dados atualizado com todos os tratamentos
- Contratos de operador assinados com transportadoras, gateways e plataformas de marketing
- Processo documentado para atender solicitações de titulares (acesso, correção, exclusão)
- Política de retenção de dados definida
- Dados de cartão de crédito nunca armazenados diretamente (delegar ao gateway)
- Acesso ao painel administrativo com autenticação forte (2FA)
- Plano de resposta a incidentes de segurança documentado
- Processo de notificação à ANPD em caso de vazamento (prazo: 2 dias úteis)
A maior resistência dos donos de ecommerce é: "se eu pedir consentimento, vou perder conversão". Essa é uma preocupação legítima mas a lógica é inversa ao que parece.
Estudos mostram que usuários que deram consentimento explícito têm taxas de engajamento maiores do que usuários rastreados sem permissão. Eles sabem que recebem comunicações porque escolheram e isso muda a relação.
Além disso, o Google Consent Mode v2 foi criado justamente para minimizar o impacto da recusa de cookies nas métricas de campanha. Com uma CMP certificada e o Consent Mode v2 ativo, você mantém a inteligência dos anúncios mesmo para usuários que recusam cookies.
A adequação ao marketing digital não é o oposto da performance é o caminho para uma performance sustentável e juridicamente segura.
1. Todo ecommerce precisa ter aviso de cookies?
Sim, se o site usa cookies de terceiros (Google Analytics, pixel do Facebook, tags de remarketing, ferramentas de heatmap). A LGPD exige base legal para esse tratamento, e o consentimento via aviso de cookies é a forma mais segura de obtê-la.
2. Posso usar o CPF do cliente para fins de marketing?
Não sem base legal específica. O CPF foi coletado para emissão de nota fiscal essa é a finalidade. Usar o CPF para cruzar dados em campanhas de marketing foge da finalidade original e viola o princípio da finalidade da LGPD.
3. Minha loja está no Shopify ou VTEX. A plataforma cuida da LGPD por mim?
Não completamente. A plataforma pode oferecer recursos de compliance (como campo de opt-in ou integração com CMP), mas a responsabilidade jurídica pela adequação é sua. Você é o controlador dos dados dos seus clientes.
4. Preciso do consentimento do cliente para enviar o e-mail de rastreamento do pedido?
Não. E-mails transacionais (confirmação de pedido, código de rastreamento, nota fiscal) têm base legal na execução do contrato o cliente comprou e precisa da informação. Consentimento é necessário apenas para comunicações de marketing.
5. Como funciona o processo de exclusão de dados de um cliente?
O cliente entra em contato pelo canal de comunicação com o encarregado de dados. Você tem o dever de excluir os dados dele de todos os sistemas salvo aqueles que há obrigação legal de manter (dados fiscais, por exemplo). É recomendável responder em até 15 dias úteis e confirmar as exclusões realizadas.
Muitos donos de ecommerce ainda enxergam a LGPD como uma obrigação chata, um custo sem retorno. Mas o mercado já mostrou o contrário: lojas adequadas constroem uma base de clientes mais engajada, têm menos risco de sustos regulatórios e estão posicionadas para crescer em um ambiente onde os gigantes do digital (Google, Meta, Apple) estão tornando a privacidade requisito, não opção.
Adequar o seu ecommerce não precisa ser um projeto de meses com consultoria cara. Com as ferramentas certas incluindo uma CMP certificada como a AdOpt é possível implementar a estrutura essencial de forma rápida e sem impactar a experiência de compra.
A AdOpt é uma CMP certificada pelo Google, bem avaliada no G2, e especialista no universo do ecommerce brasileiro. Você foca em vender, nós garantimos que os dados chegam legalmente.
Tags
Artigos relacionados

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.
Guia de implementação do Google Consent Mode, do básico ao avançado.
O Google Consent Mode (GCM) nada mais é do que uma maneira de você integrar o consentimento que você coleta, dos seus visitantes, às tecnologias do Google. Deste jeito, ao receber essa informação de consentimento, a coleta somente poderá acontecer com a autorização, cumprindo assim com a legislação e tendo uma prova direta de _compliance_ como defesa tanto para você quanto para o Google.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.
Em busca do primeiro sim
Playbook prático para transformar seu aviso de cookies em experiência de marca, com texto, cores, botões e métricas certas, sem comprometer o consentimento.

CMP ou banner de cookies: qual a diferença?
Banner de cookies é a interface. CMP é a infraestrutura que bloqueia, registra e prova o consentimento. Entenda a diferença antes de contratar.
Florida FDBR: Política de Cookies
Saiba como implementar a política de cookies correta para o seu site que recebe visitantes da Florida (USA).

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Com o Mapeamento ou Inventário de Dados entendemos à fundo as 5 etapas que todo e dado passa por dentro da sua empresa!

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

Aviso de Cookies na VTEX: como configurar e manter sua loja em conformidade
Como implementar o aviso de cookies na VTEX em conformidade com a LGPD. Passo a passo completo com instalação da CMP, Google Consent Mode v2 e checklist de verificação.
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.

Qual a política de privacidade ideal para a sua empresa?
Será que existe uma Política de Privacidade à prova de falhas? Já te respondo prontamente: Não. E, vou te ajudar e entender o porquê!

Aviso de Cookies para E-commerce: como implementar do jeito certo
Saiba como implementar o aviso de cookies para e-commerce do jeito certo, em conformidade com a LGPD. Guia completo com passo a passo, erros comuns e dicas práticas.

Política de Cookies para Wix: Tudo o que você precisa saber
Saiba como você pode adequar o seu site e ter uma política de cookies correta no seu site Wix.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

O impacto da LGPD no Inbound Marketing
As punições da LGPD a quem a descumpre já estão valendo. Entenda um pouco mais sobre o impacto da lei no Inbound Marketing.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

Como escolher uma CMP (Plataforma de Gestão de Consentimentos)?
Optar por uma CMP (Plataforma de Gestão de Consentimentos) é uma ótima forma de aplicar esforços para se adaptar às novas legislações de privacidade como a GDPR, LGPD (Lei Geral de Proteção de Dados) e CCPA.

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Política de Privacidade para Wix: Adeque seu site às leis de privacidade de forma rápida e fácil
Saiba como utilizar, criar e ter uma política de privacidade para o seu site Wix.

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

Montana MTCDPA: DSAR Portal de Privacidade
Saiba como funciona o portal de privacidade para as políticas do estado de Montana nos Estados Unidos.

Oregon OCPA e Cookies: Tudo o que você precisa saber
Descubra os detalhes da Lei de Privacidade do Consumidor de Oregon (OCPA), sua vigência, impacto para empresas e como preparar seu site para a conformidade.
Florida FDBR e Cookies: Tudo o que você precisa saber
Prepare seu site para a FDBR, a nova lei de privacidade da Flórida. Entenda as regras, direitos do consumidor e como uma CMP pode garantir sua conformidade.
Iowa ICDPA e Cookies: Tudo o que você precisa saber
A lei de privacidade de Iowa (ICDPA) chega em 2025. Entenda o que muda para cookies e consentimento e como preparar seu site com a AdOpt.

VCDPA vs. LGPD: Construindo Confiança e Conformidade
Compare a lei de privacidade da Virgínia (VCDPA) com a LGPD brasileira e veja como sua empresa pode se adaptar para fortalecer a confiança e a conformidade.
California CCPA: Política de Privacidade
Saiba como ter uma política de privacidade correta para seu site que recebe visitantes da California.

Virginia VCDPA: DSAR Portal do Titular
Saiba como gerenciar e fazer a execução correta dos dados requisitados de visitantes que são da Virginia (USA)
Entenda o significado da LGPD para a sua empresa
Certamente você já deve ter visto aquelas previsões alarmistas de multas e sanções que a LGPD trouxe consigo, certo? Mas, qual o significado, faz sentido mesmo?
California CCPA: DSAR Portal do Titular
Saiba como executar corretamente a DSAR sob a legislação da California (CCPA).

UCPA Utah e Cookies: Tudo o que você precisa saber
Saiba como a Lei de Privacidade do Consumidor de Utah (UCPA) afeta empresas nos EUA: requisitos de cookies, direitos de usuários e como se preparar para conformidade.
Explore a AdOpt
Autor
João Bruno
18 Mar 2026
AdOpt

Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
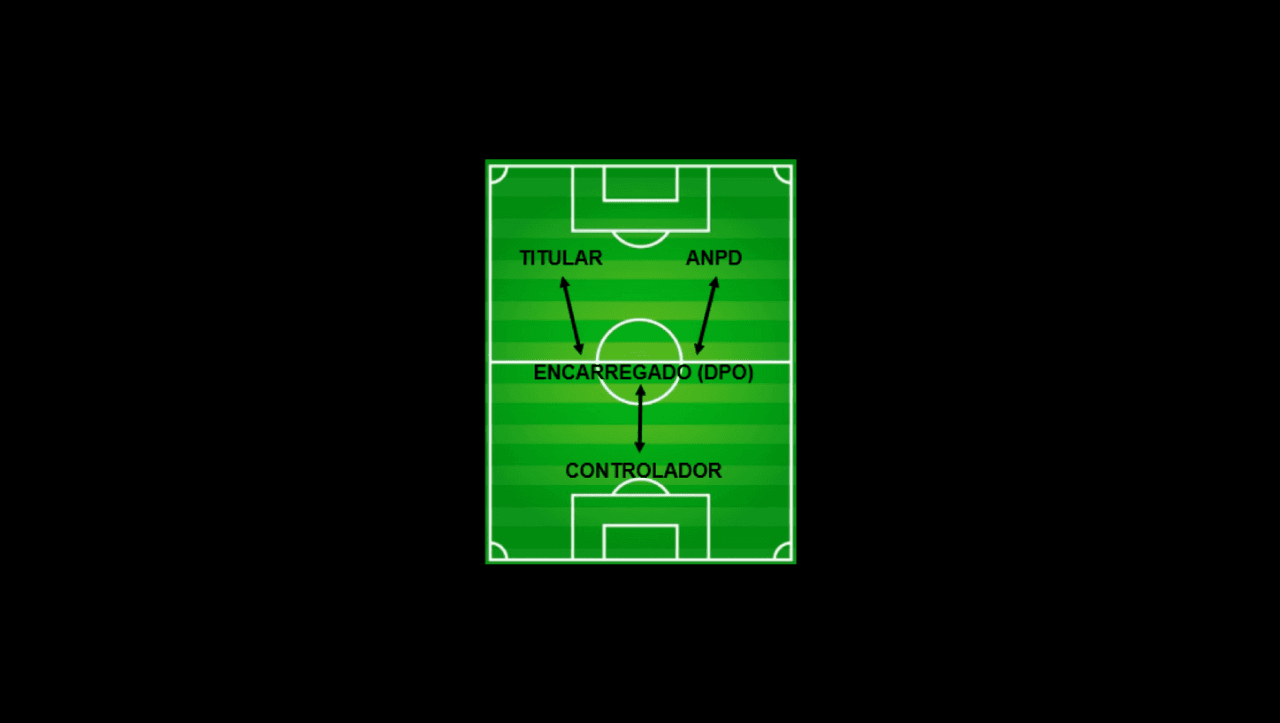
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


