Texas TDPSA: Política de Cookies
Você sabia que, desde 1º de julho de 2024, qualquer site que atenda residentes do Texas precisa estar em conformidade com uma lei estadual de privacidade bem específica?
Esta página cobre uma parte do quadro. Para o escopo completo da TDPSA — quem precisa se adequar, os limites, os direitos do titular e as sanções — comece pelo guia completo da TDPSA e cookies.
A Texas Data Privacy and Security Act, a TDPSA, entrou em vigor com regras claras sobre como os dados dos usuários precisam ser tratados. E sim, isso inclui diretamente a sua política de cookies e o aviso de cookies do seu site.
Se o seu público está nos Estados Unidos, especialmente no Texas, este artigo é para você.
Vamos entender o que a lei diz, o que ela exige especificamente para cookies, e como montar uma Política de Cookies que esteja de acordo com a TDPSA, sem complicar nem exagerar no juridiquês.
A Texas Data Privacy and Security Act (Tex. Bus. & Com. Code Ann. § 541.001 et seq.) é a lei estadual de proteção de dados do Texas. Ela segue uma tendência que você já viu acontecer no Brasil com a LGPD e na Europa com o GDPR: colocar o controle dos dados de volta nas mãos das pessoas.
A lei se aplica a qualquer empresa que conduza negócios no Texas ou produza produtos ou serviços consumidos por residentes do estado, e que processe ou venda dados pessoais. Isso está no Sec. 541.002(a) da lei.
Traduzindo: se o seu site tem visitantes do Texas, você é afetado. Independente de onde sua empresa está sediada.
O único grupo explicitamente isento são as pequenas empresas conforme definidas pela Small Business Administration federal. Mas atenção: mesmo pequenas empresas que vendam dados sensíveis precisam obter consentimento do consumidor antes de fazer isso. Isso está no Sec. 541.107.
Antes de entender o que a lei exige para sua Política de Cookies, é importante entender se cookies se enquadram na definição de dados pessoais da TDPSA.
A resposta é: sim, com frequência.
O Sec. 541.001(19) define dados pessoais como qualquer informação, incluindo dados sensíveis, que seja vinculada ou razoavelmente vinculável a um indivíduo identificado ou identificável. Isso inclui dados pseudonimizados quando usados em conjunto com informações adicionais que vinculem os dados a uma pessoa.
Cookies de analytics, publicidade e rastreamento comportamental se enquadram nessa definição quando permitem identificar, direta ou indiretamente, um usuário específico. Isso é exatamente o que a ANPD brasileira também confirmou no Guia Orientativo de Cookies de 2022: mesmo dados aparentemente anônimos podem identificar uma pessoa por "inferência ou cruzamento".
Ou seja: cookies de terceiros que alimentam plataformas como Google Ads, Meta Pixel, HubSpot ou qualquer ferramenta de rastreamento comportamental são, para todos os efeitos, tratamento de dados pessoais. E precisam ser declarados na sua Política de Cookies.
A TDPSA não usa o termo "política de cookies" de forma isolada, mas exige um documento chamado Privacy Notice, que em português seria o Aviso de Privacidade, que cobre todas as práticas de coleta e tratamento de dados, incluindo cookies.
O Sec. 541.102 define exatamente o que precisa constar nesse documento. Vamos ver ponto a ponto o que isso significa para a sua Política de Cookies.
Sec. 541.102(a)(1): o controlador precisa informar as categorias de dados pessoais processados, incluindo se algum deles é dado sensível.
Na prática, para cookies, isso significa listar as categorias de cookies que operam no seu site e os tipos de dados que cada um coleta. Cookies de analytics coletam dados de comportamento de navegação. Cookies de publicidade constroem perfis de interesse. Cookies funcionais armazenam preferências do usuário.
Cada categoria precisa estar descrita na sua Política de Cookies de forma clara.
A TDPSA define "dados sensíveis" no Sec. 541.001(29) como dados que revelam origem racial ou étnica, crenças religiosas, diagnósticos de saúde mental ou física, sexualidade, cidadania ou status de imigração, dados genéticos ou biométricos, dados de crianças menores de 13 anos, e dados de geolocalização precisa.
Se algum dos cookies do seu site coleta dados que se enquadram nessas categorias, atenção redobrada. A lei é explícita: esses dados não podem ser processados sem o consentimento explícito do consumidor (Sec. 541.101(b)(4)).
Sec. 541.102(a)(2): a Política precisa explicar a finalidade para a qual os dados pessoais são processados.
Finalidade genérica não funciona. Isso está alinhado com o que a LGPD e o Guia Orientativo da ANPD já exigem: finalidades vagas como "melhorar a experiência do usuário" não são aceitas.
Para cada categoria de cookie na sua Política, a finalidade precisa ser específica e verdadeira. "Utilizado para rastrear o comportamento de navegação e exibir anúncios personalizados com base nos interesses do usuário" é uma finalidade válida. "Para fins de marketing" não é.
Sec. 541.102(a)(3): o documento precisa explicar como os consumidores podem exercer seus direitos previstos no Subchapter B da lei, incluindo o processo de apelação de decisões.
Para cookies, isso significa informar, na sua Política, como o usuário pode:
Revogar o consentimento dado para cookies não necessários.
Solicitar o opt-out do uso de seus dados para publicidade segmentada (Sec. 541.051(b)(5)(A)).
Solicitar a exclusão dos dados coletados (Sec. 541.051(b)(3)).
Esses canais precisam ser acessíveis. O Sec. 541.055 exige que o controlador estabeleça dois ou mais métodos seguros e confiáveis para receber essas solicitações.
Sec. 541.102(a)(4) e (5): se o controlador compartilha dados com terceiros, precisa listar as categorias de dados compartilhados e as categorias de terceiros com quem eles são compartilhados.
Para cookies, isso é diretamente relevante. Se o seu site usa Google Analytics, você está enviando dados para o Google. Se usa o Meta Pixel, para a Meta. Se usa HubSpot, Hotjar, Mixpanel, cada um desses precisa ser mencionado ou ao menos sua categoria de serviço.
A TDPSA vai além: se a empresa vende dados pessoais a terceiros ou processa dados para publicidade segmentada, o Sec. 541.103 exige uma divulgação clara e conspícua dessa prática e de como o consumidor pode exercer o direito de opt-out.
Isso precisa estar na sua Política de Cookies. Não em letra miúda. De forma visível.
Sec. 541.102(b) e (c): se a empresa vende dados sensíveis, precisa incluir o aviso: "NOTICE: We may sell your sensitive personal data." Se vende dados biométricos: "NOTICE: We may sell your biometric personal data."
Esses avisos precisam estar no mesmo local e com o mesmo destaque do restante da Política.
Se algum cookie do seu site coleta e transmite para terceiros dados que se enquadram nessas categorias, esse aviso é obrigatório.
A TDPSA define consentimento no Sec. 541.001(6) como um ato afirmativo claro que signifique a concordância livre, específica, informada e inequívoca do consumidor para o processamento de seus dados pessoais.
E a lei é bem direta sobre o que não é consentimento válido:
Aceitar termos gerais de uso que contenham descrições de processamento de dados junto com outras informações não relacionadas.
Passar o mouse sobre, silenciar, pausar ou fechar um conteúdo.
Concordância obtida por meio do uso de dark patterns.
Dark patterns são interfaces projetadas para manipular a decisão do usuário. O Sec. 541.001(10) define como uma interface de usuário projetada ou manipulada com o efeito de subverter substancialmente ou prejudicar a autonomia, a tomada de decisão ou a escolha do usuário.
Na prática: esconder o botão de recusar cookies, deixar o botão de aceitar em destaque e o de rejeitar quase invisível, usar cookies não necessários ativados por padrão são todos exemplos de dark patterns que violam a lei.
Isso converge com o que a ANPD brasileira também lista no seu Guia Orientativo como práticas desaconselhadas para banners de cookies.
Um dos pilares da TDPSA é o direito de opt-out do Sec. 541.051(b)(5).
O consumidor tem o direito de se opor ao processamento de seus dados para fins de publicidade segmentada, venda de dados pessoais, e uso de seus dados em perfilamento que produza efeitos legais ou similares.
Para quem tem um site com pixels de publicidade e cookies de terceiros, isso é crítico.
Publicidade segmentada é definida no Sec. 541.001(31) como a exibição de anúncios baseados em dados coletados das atividades do consumidor ao longo do tempo e em diferentes sites ou aplicativos, para prever preferências ou interesses. Isso é exatamente o que o Meta Pixel, o Google Ads e ferramentas similares fazem.
Seu site precisa, portanto, oferecer um mecanismo claro para o opt-out dessas tecnologias. Isso pode ser feito via banner de cookies com controles granulares por categoria, ou via um link visível na sua Política de Cookies que leve ao painel de preferências.
O Sec. 541.055(e) ainda reconhece o uso de sinais de opt-out automáticos, como o Global Privacy Control (GPC), configurados diretamente pelo usuário no navegador. Isso significa que se um visitante do Texas estiver usando um navegador com GPC ativado, o site precisa respeitar esse sinal automaticamente.
O Sec. 541.101(b)(4) da TDPSA é claro: dados de crianças menores de 13 anos (definidas no Sec. 541.001(5)) são dados sensíveis. E processá-los requer consentimento parental, em conformidade com a Children's Online Privacy Protection Act (COPPA).
Se o seu site pode ser acessado por crianças, e a maioria pode, a sua Política de Cookies precisa deixar explícito como dados de crianças são tratados e que não são coletados ou processados sem a devida autorização.
Isso está alinhado com o que a LGPD também exige no seu Art. 14, onde o tratamento de dados de crianças e adolescentes deve sempre considerar o melhor interesse do menor.
Outro ponto que impacta diretamente quem tem cookies rodando no site: os direitos dos consumidores precisam ser atendidos dentro de prazos definidos.
O Sec. 541.052(b) estipula que o controlador precisa responder às solicitações do consumidor sem demora indevida, e no máximo em 45 dias após receber o pedido. Esse prazo pode ser estendido por mais 45 dias em casos complexos, desde que o consumidor seja informado.
O Sec. 541.052(d) determina que a resposta seja gratuita para o consumidor, pelo menos duas vezes por ano.
Na prática: se alguém que visitou seu site pede acesso aos dados coletados pelos cookies, pede a exclusão desses dados, ou pede informações sobre o que foi coletado, você tem 45 dias para responder. E não pode cobrar por isso.
Isso reforça a importância de ter um canal de contato claro na sua Política de Cookies, seja um e-mail, um formulário, ou ambos, exatamente como o Sec. 541.055 exige.
A fiscalização da TDPSA é competência exclusiva do Procurador Geral do Texas, conforme o Sec. 541.151.
Antes de entrar com uma ação, o Procurador Geral é obrigado a notificar a empresa por escrito e dar 30 dias para corrigir a infração (Sec. 541.154). Se a empresa corrigir e documentar, a ação pode não ser ajuizada.
Mas se a infração não for corrigida no prazo ou se a empresa já tiver fornecido uma declaração falsa ao Procurador, a penalidade pode chegar a US$ 7.500 por violação (Sec. 541.155(a)).
E atenção: a multa é calculada por violação, não por caso. Isso significa que um aviso de cookies ausente ou inadequado para milhares de usuários pode gerar milhares de violações individuais.
A TDPSA não prevê direito de ação privada (Sec. 541.156), ou seja, consumidores individuais não podem processar a empresa diretamente. Mas isso não torna a lei menos séria.
Para quem já gerencia sites com tráfego internacional, vale entender como a TDPSA se alinha com as outras legislações.
A LGPD brasileira e a TDPSA têm estrutura similar: definem controlador e operador, estabelecem bases legais para o tratamento, e exigem transparência. A principal diferença está na fiscalização: a LGPD tem a ANPD como autoridade, enquanto a TDPSA usa o Procurador Geral estadual.
O GDPR europeu é mais rigoroso em consentimento: exige que cookies não necessários estejam desativados por padrão e que o consentimento seja obtido antes de qualquer disparo. A TDPSA não vai tão longe nesse ponto, mas proíbe dark patterns e exige opt-out facilitado.
A CCPA californiana é prima direta da TDPSA: ambas têm o modelo de opt-out para publicidade segmentada, multas de até US$ 7.500 por violação, e não preveem ação privada. As diferenças estão nos limiares de aplicabilidade e em alguns detalhes de escopo.
Para quem usa uma plataforma de gestão de consentimentos, a boa notícia é que uma configuração bem feita consegue contemplar múltiplas legislações ao mesmo tempo.
Aqui está o checklist prático, baseado diretamente nos artigos da lei:
Listagem das categorias de dados pessoais coletados via cookies (Sec. 541.102(a)(1)), incluindo se algum se enquadra na definição de dado sensível.
Finalidade específica para cada categoria de cookie (Sec. 541.102(a)(2)), sem usar descrições vagas ou genéricas.
Informação sobre compartilhamento com terceiros (Sec. 541.102(a)(4) e (5)), listando categorias de dados compartilhados e categorias de terceiros.
Aviso especial se houver venda de dados sensíveis ou biométricos (Sec. 541.102(b) e (c)).
Divulgação clara sobre publicidade segmentada e opt-out (Sec. 541.103), se o site usa cookies para esse fim.
Como exercer os direitos previstos na lei, incluindo opt-out de publicidade, exclusão de dados e revogação do consentimento (Sec. 541.102(a)(3)).
Dois ou mais canais para envio de solicitações (Sec. 541.055), como e-mail e formulário no site.
Prazo de resposta de 45 dias mencionado como compromisso da empresa.
Ausência de dark patterns no banner de cookies (Sec. 541.001(10) e (6)).
Mecanismo de consentimento por ação afirmativa antes do disparo de cookies não necessários (Sec. 541.001(6)).
Tratamento especial para dados de crianças (Sec. 541.101(b)(4) e Sec. 541.001(5)).
A TDPSA proíbe o uso de dark patterns para obter consentimento (Sec. 541.001(6)(C)). Mas o que exatamente configura um dark pattern no contexto de cookies?
Seguindo tanto a definição da TDPSA quanto as boas práticas alinhadas com a LGPD e o Guia Orientativo da ANPD:
Ter apenas o botão de aceitar no banner, sem opção de recusar ou configurar.
Botão de rejeitar menor, com menos contraste ou escondido em menus difíceis de achar.
Cookies de publicidade ou analytics ativados por padrão, exigindo que o usuário os desative manualmente.
Linguagem confusa ou enganosa, como "desmarque para não receber anúncios personalizados" quando o esperado seria "marque para receber".
Janelas de consentimento que reaparecem repetidamente até o usuário aceitar.
Cookie wall: bloquear o acesso ao conteúdo do site até o usuário aceitar todos os cookies.
Se qualquer um desses elementos está presente no seu banner de cookies, é hora de ajustar. Isso vale para a TDPSA, para a LGPD e para o GDPR.
A TDPSA fala em Privacy Notice como documento unificado que abrange todo o tratamento de dados. Mas nada impede que você tenha uma Política de Cookies separada, com link direto no banner e no Privacy Notice.
De fato, para sites com muitas tecnologias de rastreamento, ter um documento dedicado a cookies é uma boa prática que deixa tudo mais claro e fácil de auditar.
O que a lei proíbe é a falta de informação. Não o formato.
O mesmo vale para a LGPD: a Política de Cookies pode ser uma seção da Política de Privacidade ou um documento separado, desde que seja clara, específica e acessível.
A AdOpt é a infraestrutura que faz esse trabalho funcionar na prática.
Escaneamos automaticamente as tecnologias de rastreamento do seu site, geramos o banner de cookies configurado com as categorias corretas, bloqueamos os cookies antes do consentimento, e registramos cada aceite ou recusa com segurança jurídica.
Tudo isso funciona de forma alinhada com múltiplas legislações ao mesmo tempo: LGPD, GDPR, CCPA e TDPSA.
Você não precisa montar uma equipe jurídica para cuidar de cada lei de cada mercado onde seu site opera. Você precisa de uma plataforma que faça isso por você, atualizada em tempo real conforme as leis evoluem.
Mais de 60 mil sites confiam na AdOpt para cuidar disso. Tá na AdOpt, tá bem.
Quer ver como funciona na prática? Fale com a nossa equipe.
1. A TDPSA exige um documento específico chamado "Política de Cookies"?
Não especificamente. A lei exige um Privacy Notice acessível e claro com todos os detalhes sobre o tratamento de dados pessoais (Sec. 541.102). Isso inclui cookies. Você pode ter um documento unificado ou uma Política de Cookies separada com link no aviso principal. O que importa é que as informações estejam lá, claras e acessíveis.
2. Meu site é brasileiro. Preciso me preocupar com a TDPSA?
Se o seu site tem visitantes do Texas e você coleta, usa ou vende dados desses visitantes, sim. A lei se aplica a qualquer empresa que produza produtos ou serviços consumidos por residentes do estado (Sec. 541.002(a)(1)), independente de onde a empresa está sediada.
3. O que acontece se eu não tiver o aviso de opt-out para publicidade segmentada?
Se o seu site usa cookies de publicidade para publicidade segmentada, e não oferecer o mecanismo de opt-out exigido pelo Sec. 541.103, você está em violação da TDPSA. A penalidade pode chegar a US$ 7.500 por violação, após o período de 30 dias para correção notificado pelo Procurador Geral.
4. Preciso de consentimento para todos os cookies ou só para alguns?
Para cookies estritamente necessários, geralmente não é preciso consentimento prévio, pois fazem parte do funcionamento básico do site. Para cookies de analytics, publicidade, funcionais e de terceiros, especialmente aqueles que constroem perfis comportamentais, o consentimento ou o opt-out adequado é necessário sob a TDPSA, a LGPD e o GDPR.
5. Em quanto tempo preciso responder a um pedido de exclusão de dados de um usuário texano?
O Sec. 541.052(b) da TDPSA determina que o controlador responda sem demora indevida, no máximo em 45 dias. O prazo pode ser estendido por mais 45 dias em casos complexos, desde que o usuário seja informado dentro do prazo inicial. A resposta deve ser gratuita, pelo menos duas vezes por ano por consumidor.
Privacidade não é um banner. É posicionamento.
Quem entende as leis de cada mercado onde opera e age com transparência sobre como usa os dados dos seus visitantes está construindo uma relação de confiança que vai muito além da conformidade legal.
Tá na AdOpt, tá bem.
Tags
Artigos relacionados

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.
Guia de implementação do Google Consent Mode, do básico ao avançado.
O Google Consent Mode (GCM) nada mais é do que uma maneira de você integrar o consentimento que você coleta, dos seus visitantes, às tecnologias do Google. Deste jeito, ao receber essa informação de consentimento, a coleta somente poderá acontecer com a autorização, cumprindo assim com a legislação e tendo uma prova direta de _compliance_ como defesa tanto para você quanto para o Google.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.
Em busca do primeiro sim
Playbook prático para transformar seu aviso de cookies em experiência de marca, com texto, cores, botões e métricas certas, sem comprometer o consentimento.

CMP ou banner de cookies: qual a diferença?
Banner de cookies é a interface. CMP é a infraestrutura que bloqueia, registra e prova o consentimento. Entenda a diferença antes de contratar.
Florida FDBR: Política de Cookies
Saiba como implementar a política de cookies correta para o seu site que recebe visitantes da Florida (USA).

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Com o Mapeamento ou Inventário de Dados entendemos à fundo as 5 etapas que todo e dado passa por dentro da sua empresa!

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

Aviso de Cookies na VTEX: como configurar e manter sua loja em conformidade
Como implementar o aviso de cookies na VTEX em conformidade com a LGPD. Passo a passo completo com instalação da CMP, Google Consent Mode v2 e checklist de verificação.
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.

Aviso de Cookies para E-commerce: como implementar do jeito certo
Saiba como implementar o aviso de cookies para e-commerce do jeito certo, em conformidade com a LGPD. Guia completo com passo a passo, erros comuns e dicas práticas.

Política de Cookies para Wix: Tudo o que você precisa saber
Saiba como você pode adequar o seu site e ter uma política de cookies correta no seu site Wix.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

O impacto da LGPD no Inbound Marketing
As punições da LGPD a quem a descumpre já estão valendo. Entenda um pouco mais sobre o impacto da lei no Inbound Marketing.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

Como escolher uma CMP (Plataforma de Gestão de Consentimentos)?
Optar por uma CMP (Plataforma de Gestão de Consentimentos) é uma ótima forma de aplicar esforços para se adaptar às novas legislações de privacidade como a GDPR, LGPD (Lei Geral de Proteção de Dados) e CCPA.

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Política de Privacidade para Wix: Adeque seu site às leis de privacidade de forma rápida e fácil
Saiba como utilizar, criar e ter uma política de privacidade para o seu site Wix.

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

Montana MTCDPA: DSAR Portal de Privacidade
Saiba como funciona o portal de privacidade para as políticas do estado de Montana nos Estados Unidos.

Oregon OCPA e Cookies: Tudo o que você precisa saber
Descubra os detalhes da Lei de Privacidade do Consumidor de Oregon (OCPA), sua vigência, impacto para empresas e como preparar seu site para a conformidade.
Florida FDBR e Cookies: Tudo o que você precisa saber
Prepare seu site para a FDBR, a nova lei de privacidade da Flórida. Entenda as regras, direitos do consumidor e como uma CMP pode garantir sua conformidade.
Iowa ICDPA e Cookies: Tudo o que você precisa saber
A lei de privacidade de Iowa (ICDPA) chega em 2025. Entenda o que muda para cookies e consentimento e como preparar seu site com a AdOpt.

VCDPA vs. LGPD: Construindo Confiança e Conformidade
Compare a lei de privacidade da Virgínia (VCDPA) com a LGPD brasileira e veja como sua empresa pode se adaptar para fortalecer a confiança e a conformidade.
California CCPA: Política de Privacidade
Saiba como ter uma política de privacidade correta para seu site que recebe visitantes da California.

Virginia VCDPA: DSAR Portal do Titular
Saiba como gerenciar e fazer a execução correta dos dados requisitados de visitantes que são da Virginia (USA)
Entenda o significado da LGPD para a sua empresa
Certamente você já deve ter visto aquelas previsões alarmistas de multas e sanções que a LGPD trouxe consigo, certo? Mas, qual o significado, faz sentido mesmo?
California CCPA: DSAR Portal do Titular
Saiba como executar corretamente a DSAR sob a legislação da California (CCPA).

UCPA Utah e Cookies: Tudo o que você precisa saber
Saiba como a Lei de Privacidade do Consumidor de Utah (UCPA) afeta empresas nos EUA: requisitos de cookies, direitos de usuários e como se preparar para conformidade.
Colorado CPA: DSAR Portal do Titular
Saiba como funciona as regras do portal do titular da legislação do Colorado (CPA).
Explore a AdOpt
Autor
João Bruno
18 May 2026
AdOpt

Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
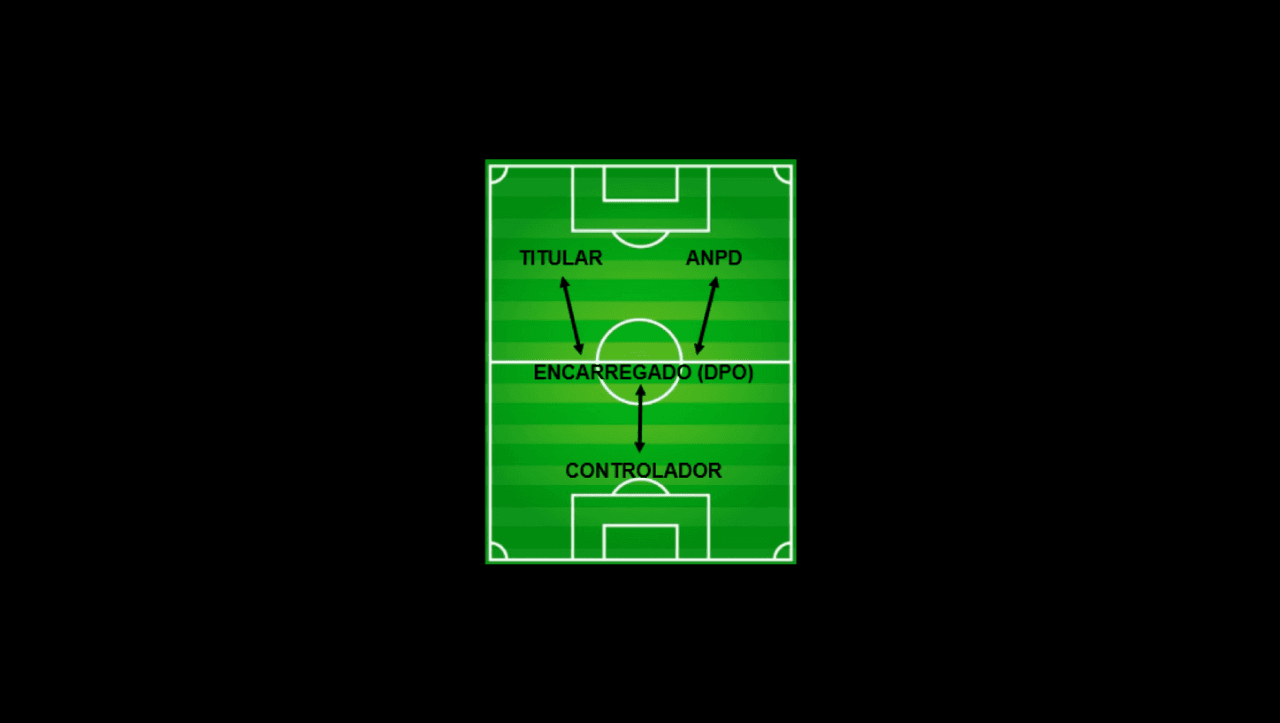
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


