New Hampshire NHDPA e Cookies: Tudo o que você precisa saber
Mais um estado americano entrou no mapa da privacidade de dados.
A New Hampshire Data Privacy Act (NHDPA), codificada em RSA 507-H, entrou em vigor em 1º de janeiro de 2025. Ela garante direitos para os consumidores do estado e cria obrigações claras para as empresas que tratam os dados dessas pessoas.
Se o seu site atende usuários de New Hampshire, este guia é para você.
A New Hampshire Data Privacy Act (RSA 507-H) é a lei estadual de proteção de dados pessoais de New Hampshire. Ela segue a mesma lógica das principais legislações modernas de privacidade: devolver às pessoas o controle sobre os dados que as empresas coletam delas.
Se você já conhece a LGPD, o GDPR ou a CCPA, a estrutura da NHDPA vai soar familiar. As diferenças estão nos detalhes, e alguns desses detalhes importam bastante.
A fiscalização é competência da Data Privacy Unit, dentro do Consumer Protection and Antitrust Bureau do Departamento de Justiça de New Hampshire. O Attorney General do estado tem autoridade exclusiva para aplicar a lei.
Em 1º de janeiro de 2025.
Não há período de carência. Não há avisos amigáveis da fiscalização. Qualquer empresa dentro dos critérios já deveria estar adequada.
Conforme o RSA 507-H:2, a lei se aplica a pessoas que conduzem negócios em New Hampshire ou produzem produtos ou serviços direcionados a residentes do estado e que, durante um ano civil:
Controlam ou processam dados pessoais de pelo menos 35.000 consumidores únicos, excluindo dados processados exclusivamente para completar uma transação de pagamento, ou
Controlam ou processam dados pessoais de pelo menos 10.000 consumidores únicos e obtêm mais de 25% da receita bruta da venda de dados pessoais.
A lei não foca em onde a empresa está sediada. Foca em quem são os usuários. Se você tem tráfego de New Hampshire e processa dados dessas pessoas em escala, a lei pode alcançar você.
Entender a diferença entre controlador e operador é o primeiro passo para definir qual papel sua empresa ocupa e quais são as suas responsabilidades.
Conforme RSA 507-H:3, estão isentos:
Órgãos e agências governamentais estaduais e suas subdivisões.
Organizações sem fins lucrativos.
Instituições de ensino superior.
Instituições financeiras reguladas pela Gramm-Leach-Bliley Act.
Entidades reguladas pela HIPAA.
Associações nacionais de valores mobiliários registradas na SEC.
Conforme RSA 507-H:1, XIX, dado pessoal é qualquer informação vinculada ou razoavelmente vinculável a um indivíduo identificado ou identificável. Isso inclui nome, e-mail, endereço IP, histórico de navegação, dados de localização, identificadores de dispositivos, e qualquer informação que permita rastrear uma pessoa.
Dados desidentificados e informações publicamente disponíveis estão excluídos.
Um mapeamento de dados bem feito revela onde esses dados estão sendo gerados e processados no seu ambiente digital.
Conforme RSA 507-H:1, XXVIII, dados sensíveis incluem:
Dados revelando origem racial ou étnica, crenças religiosas, condição ou diagnóstico de saúde mental ou física, vida sexual, orientação sexual, status de cidadania ou imigração.
Dados genéticos ou biométricos processados para identificar um indivíduo.
Dados pessoais coletados de crianças conhecidas (menores de 13 anos conforme COPPA).
Dados de geolocalização precisa (dentro de um raio de 1.750 pés).
Dados sensíveis não podem ser processados sem o consentimento explícito e prévio do consumidor, conforme RSA 507-H:6, I, d.
A NHDPA vai além da proteção de crianças menores de 13 anos. O RSA 507-H:6, I, g proíbe expressamente que o controlador processe dados de consumidores para fins de publicidade segmentada ou venda de dados sem consentimento quando o controlador tem conhecimento real e deliberadamente ignora que o consumidor tem entre 13 e 15 anos.
Essa proteção adicional para adolescentes é um diferencial da NHDPA em relação a outras leis estaduais americanas.
Conforme RSA 507-H:4, a lei garante aos residentes de New Hampshire os seguintes direitos:
Direito de acesso e confirmação: saber se a empresa processa seus dados e obter uma cópia em formato legível.
Direito de correção: corrigir imprecisões nos dados pessoais.
Direito de exclusão: solicitar a exclusão dos dados fornecidos ou coletados sobre eles.
Direito de portabilidade: obter os dados em formato portátil e utilizável, quando o processamento é feito por meios automatizados.
Direito de opt-out: recusar o processamento para publicidade segmentada, venda de dados pessoais e perfilamento com efeitos legais ou igualmente significativos.
Direito de apelação: recorrer de qualquer pedido negado pelo controlador.
O controlador tem 45 dias para responder. O prazo pode ser estendido por mais 45 dias em casos complexos, desde que o consumidor seja informado dentro do prazo inicial (RSA 507-H:4, III, a).
O atendimento é gratuito uma vez por ano por consumidor. Para solicitações manifestamente infundadas, excessivas ou repetitivas, a empresa pode cobrar taxa razoável ou recusar, mas o ônus de provar o caráter excessivo é da empresa (RSA 507-H:4, III, c).
Conforme RSA 507-H:1, VII, consentimento é um ato afirmativo claro que signifique a concordância livre, específica, informada e inequívoca do consumidor.
O que não é consentimento válido: aceitar termos gerais de uso que contenham descrições de tratamento de dados junto com outras informações não relacionadas, passar o mouse sobre ou fechar um conteúdo, e qualquer concordância obtida por meio de dark patterns.
Dark patterns, definidos em RSA 507-H:1, XII, são interfaces projetadas com o efeito substancial de subverter ou prejudicar a autonomia, a tomada de decisão ou a escolha do usuário.
Um ponto específico e importante da NHDPA está no RSA 507-H:6, I, f: após a revogação do consentimento pelo consumidor, a empresa precisa cessar o processamento dos dados o mais rápido possível, mas no máximo em 15 dias após receber a solicitação.
Esse é um prazo mais curto do que o de resposta a DSARs e impacta diretamente a configuração dos sistemas de marketing e rastreamento.
Conforme RSA 507-H:6, o controlador precisa:
Limitar a coleta de dados ao que é adequado, relevante e razoavelmente necessário para as finalidades informadas.
Não processar dados para finalidades incompatíveis com as declaradas, salvo com consentimento.
Implementar práticas razoáveis de segurança técnica, administrativa e física proporcionais ao volume e natureza dos dados.
Não processar dados sensíveis sem consentimento prévio.
Não discriminar consumidores que exercem seus direitos.
Oferecer mecanismo de revogação do consentimento tão fácil quanto o mecanismo de consentimento.
Fornecer aviso de privacidade claro e significativo com os elementos exigidos por lei.
Conduzir Data Protection Assessments para atividades de alto risco.
O ROPA atualizado documenta todas essas atividades e serve como evidência de conformidade em caso de investigação.
Cookies que coletam dados pessoais ou permitem identificação de usuários estão diretamente no escopo da NHDPA.
Antes de disparar qualquer cookie não essencial, o site precisa exibir um aviso de cookies claro, obter consentimento afirmativo, bloquear os rastreadores até o aceite, e oferecer opções reais de recusa sem dark patterns.
A categorização correta de tags é o que permite identificar quais cookies são necessários e quais precisam de consentimento.
A lei também exige respeito ao opt-out preference signal, como o Global Privacy Control (GPC), conforme RSA 507-H:6, V, a, 1, B. Mas com uma nuance importante: o sinal só é válido quando o consumidor o configurou de forma afirmativa e livre, não como padrão automático do dispositivo.
Conforme RSA 507-H:11, o Attorney General tem autoridade exclusiva para fiscalizar a NHDPA. Não existe direito de ação privada.
Em 2025 (RSA 507-H:11, II): o Attorney General era obrigado a emitir notificação de violação e dar ao controlador 60 dias para corrigir antes de ajuizar ação.
A partir de 2026 (RSA 507-H:11, III): o período de cura passou a ser discricionário. O Attorney General pode ou não conceder o prazo de cura, considerando fatores como o número de violações, o tamanho e complexidade da empresa, a natureza do processamento, o risco à população, e se a violação foi causada por erro humano ou técnico. Não há mais garantia automática de oportunidade para corrigir.
As violações são enquadradas como prática desleal de comércio sob o RSA 358-A:2 (Consumer Protection Act de New Hampshire), que prevê penalidades civis significativas. O valor de referência de mercado é de até US$ 10.000 por violação.
Entenda o que você coleta, onde está, como é usado e com quem é compartilhado. O mapeamento de dados é a base de tudo.
O documento precisa cobrir todos os requisitos do RSA 507-H:6, III, com data de última atualização visível.
Um banner de cookies que bloqueia, registra, respeita o GPC como escolha afirmativa, e oferece opções reais de controle.
Pelo menos um mecanismo seguro e confiável para receber solicitações. Sem exigência de criação de nova conta.
Garanta que seus sistemas consigam cessar o processamento em até 15 dias após revogação de consentimento.
ROPA, avaliações de proteção de dados, contratos com operadores. Essa documentação é a sua defesa.
Aplicar privacy by design desde a concepção dos produtos é o que torna a conformidade sustentável.
A AdOpt registra cada consentimento, bloqueia rastreadores antes do aceite, respeita o GPC automaticamente quando configurado pelo usuário, e gera o log auditável que você precisaria apresentar em uma investigação.
O escaneamento automático identifica todos os rastreadores ativos no site, alimentando o inventário de dados. E quando a lei muda, a plataforma atualiza automaticamente.
Mais de 60 mil sites já operam com a AdOpt.
Privacidade não é um banner. É posicionamento.
Pronto para adequar seu site à NHDPA? Fale com a nossa equipe.
| Lei | Estado | Volume de Consumidores | Penalidade | Vigência |
|---|---|---|---|---|
| NHDPA | New Hampshire | 35K ou 10K + 25% receita | Até US$ 10K/violação | Jan 2025 |
| TIPA | Tennessee | 175K ou 25K + 50% receita | US$ 7.500/violação | Jul 2025 |
| TDPSA | Texas | 25K residentes | US$ 7.500/violação | Jul 2024 |
| MTCDPA | Montana | 25K residentes | US$ 7.500/violação | Out 2025 |
| CPA | Colorado | 100K residentes | US$ 20.000/violação | Jul 2023 |
Para entender como essas legislações de privacidade se comparam em termos de estrutura, nosso guia comparativo aprofunda o tema.
A adequação à NHDPA se apoia em três documentos que precisam conversar entre si: a política de cookies, que declara cada rastreador e sua finalidade; a política de privacidade, que explica o que você faz com os dados; e o portal do titular, onde a pessoa exerce seus direitos e você guarda o registro disso.
1. O que é a NHDPA e quando entrou em vigor?
A New Hampshire Data Privacy Act (RSA 507-H) é a lei estadual de proteção de dados de New Hampshire. Entrou em vigor em 1º de janeiro de 2025. Ela garante direitos aos consumidores do estado e impõe obrigações de conformidade para empresas que processam os dados dessas pessoas.
2. Quem precisa cumprir a NHDPA?
Empresas que conduzem negócios em New Hampshire ou direcionam produtos e serviços a seus residentes, e que processam dados de pelo menos 35.000 consumidores únicos por ano, ou de pelo menos 10.000 consumidores obtendo mais de 25% da receita com venda de dados pessoais (RSA 507-H:2).
3. Qual é a penalidade por descumprimento?
Violações são enquadradas como prática desleal de comércio sob o RSA 358-A:2. O valor de referência é de até US$ 10.000 por violação. Em 2025 havia garantia de 60 dias para cura. A partir de 2026, o prazo de cura é discricionário e pode não ser concedido (RSA 507-H:11).
4. Em quanto tempo a empresa precisa responder a uma solicitação de consumidor?
45 dias a partir do recebimento da solicitação autenticada. O prazo pode ser estendido por mais 45 dias em casos complexos, com notificação dentro do prazo inicial. Para apelações, 60 dias. Gratuito uma vez por ano por consumidor (RSA 507-H:4, III).
5. Qual é o prazo para cessar o processamento após revogação do consentimento?
15 dias a partir do recebimento da solicitação de revogação, conforme RSA 507-H:6, I, f. Esse prazo é diferente do prazo de resposta a DSARs e precisa ser considerado na configuração dos sistemas de marketing e rastreamento.
Tá na AdOpt, tá bem.
Tags
Artigos relacionados

Como a LGPD Pode Impulsionar a Reputação do Seu E-commerce
Saiba como destacar seu e-commerce da concorrência, com adequação à LGPD.

Consentimento ADSense: Guia de Adequação à LGPD e às Políticas do Google
O guia definitivo para alinhar AdSense e LGPD, saiba como uma CMP certificada e o Google Consent Mode protegem sua monetização contra multas e bloqueios.
Colorado CPA: Política de Cookies
Seu site que recebe visitantes do Colorado (CPA) e utiliza cookies, saiba como adequá-lo corretamente.

Dicas para notificação de usuários na alteração dos Termos de Uso.
Os Termos de Uso são literalmente o contrato firmado entre você e a empresa que oferece aquele produto ou serviço, de maneira digital. Assim, não apenas o desenvolvimento deles, mas também eventuais alterações requerem bastante cuidado.

California CPRA: Política de Privacidade
Como adequar sua política de privacidade para o seu site que recebe visitantes da California.
O impacto do aviso de cookies no seu e-commerce - LGPD
Ter um aviso de cookies no site da sua marca tornou-se indispensável para muitos. Já para os e-commerces acabou se tornando, praticamente, uma obrigação tê-lo. Pois, esse tipo de site possui uma composição tecnológica cujos cookies são parte estrutural. Fluxo de login, itens no carrinho, vitrine de recomendação, remarketing… Todos na sua grande maioria disparam cookies.

Connecticut CTDPA e Cookies: Tudo o que você precisa saber
Saiba sobre a CTDPA, a lei de privacidade de Connecticut. Entenda os requisitos de cookies, direitos do consumidor e como a AdOpt simplifica sua conformidade.
TitkTok, Cookies e E-commerce? Como adequear a sua loja virtual à LGPD
A multa de R$ 153 milhões aplicada ao TikTok pela ANPD acende cinco riscos reais para qualquer loja virtual. Entenda quais e como adequar o seu e-commerce.

LGPD e Cookies: o que você precisa saber.
Neste artigo você terá uma bela introdução ao tema, bem como várias outras variações que orbitam o assuntos: Cookies e LGPD.

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.
Guia de implementação do Google Consent Mode, do básico ao avançado.
O Google Consent Mode (GCM) nada mais é do que uma maneira de você integrar o consentimento que você coleta, dos seus visitantes, às tecnologias do Google. Deste jeito, ao receber essa informação de consentimento, a coleta somente poderá acontecer com a autorização, cumprindo assim com a legislação e tendo uma prova direta de _compliance_ como defesa tanto para você quanto para o Google.

VTEX e Google Consent Mode v2: como configurar sem perder dados de campanha
Como implementar o Google Consent Mode v2 na VTEX sem perder dados de campanha. Passo a passo completo com GTM, AdOpt, GA4, Google Ads e checklist de verificação.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.
TikTok é multado pela ANPD. O que isso tem a ver com a minha empresa?
ANPD multa TikTok em mais de R$ 153 milhões por falhas no tratamento de dados de menores. Entenda a decisão e os impactos para empresas.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.
Tennessee TIPA e Cookies: Tudo o que você precisa saber
O seu negócio capta acessos no Tennessee? Conheça as leis inegociáveis da nova TIPA, adeque os cookies e afaste as multas da sua agência sem burocracia.
Tennessee TIPA: Política de Privacidade
Saiba como ter a política de privacidade correta se o seu site recebe usuários do Tennessee.
Política de Cookies para PIPEDA no Canadá
Como escrever a política de cookies exigida no Canadá sob a PIPEDA: o que declarar, quais cookies pedem consentimento e o que muda em Quebec.
Em busca do primeiro sim
Playbook prático para transformar seu aviso de cookies em experiência de marca, com texto, cores, botões e métricas certas, sem comprometer o consentimento.
Oregon OCPA: DSAR Portal do Titular
Saiba como configurar corretamente o portal do titular para o seu site que recebe visitantes de Oregon (OCPA).
Florida FDBR: Política de Cookies
Saiba como implementar a política de cookies correta para o seu site que recebe visitantes da Florida (USA).

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.

O que são Termos de Uso e qual a sua importância na LGPD?
Ignorar os Termos de Uso e a sua importância dentro de um site, principalmente agora com a LGPD, é um erro comum que tanto os consumidores quanto os donos do site cometem com frequência.
Portal do Titular PIPEDA no Canadá: DSAR (Data Subject Access Request)
Como montar o portal do titular sob a PIPEDA: quais direitos existem, o prazo de 30 dias, verificação de identidade e o fluxo completo do DSAR.

Marketplace VTEX e LGPD: Como funciona a adequação e proteção de dados
LGPD no marketplace VTEX: clareza sobre dados, consentimento e responsabilidades do lojista.

Privacidade e Segurança de Dados: Qual a Diferença (e Por Que Sua Empresa Precisa das Duas)
Privacidade e segurança de dados não são sinônimos. Entenda a diferença prática entre os dois conceitos e por que a LGPD exige que sua empresa cuide dos dois ao mesmo tempo.

Política de Privacidade para VTEX: guia completo para e-commerces em conformidade com a LGPD
Guia completo sobre política de privacidade para lojas VTEX. O que a LGPD exige, o que incluir no documento, modelo para personalizar e como publicar corretamente no CMS da VTEX.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.

CMP para ecommerce VTEX: como instalar o aviso de cookies e se adequar à LGPD
Aprenda a instalar CMP na VTEX para conformidade com LGPD. Guia completo sobre aviso de cookies, Google Consent Mode v2 e bloqueio de scripts de terceiros.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
O que é uma política de privacidade?
As conversas sobre política de privacidade começaram a pipocar desde o ano passado. Apesar de parecer coincidência, não é!

Banner de Cookies LGPD
Saiba como utilizar o banner de cookies de acordo com as normas da LGPD.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Virginia VCDPA: Política de Privacidade
Política de Privacidade na Virginia: Confira as 5 exigências da VCDPA, dados sensíveis, menores de idade e como evitar penalidades legais.

Como escolher uma CMP (Plataforma de Gestão de Consentimentos)?
Optar por uma CMP (Plataforma de Gestão de Consentimentos) é uma ótima forma de aplicar esforços para se adaptar às novas legislações de privacidade como a GDPR, LGPD (Lei Geral de Proteção de Dados) e CCPA.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

Utah UCPA: Política de Cookies
Saiba como ter a política de cookies de acordo com regulação de Utah para o seu site.

5 indícios que o seu site precisa de uma estratégia de consentimentos para LGPD
Como o seu site lida com a LGPD? Quais são as estratégias que ele usa para cumprir a Lei Geral de Proteção de Dados? Já pensou em usar um aviso de cookies mas não sabe se seu site tem cookies ou se é o suficiente? Caso você não saiba responder a essas questões, cuidado! Sua página pode estar exposta a multas e outras sanções.
Explore a AdOpt
Autor
João Bruno
09 Mar 2026
AdOpt


Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
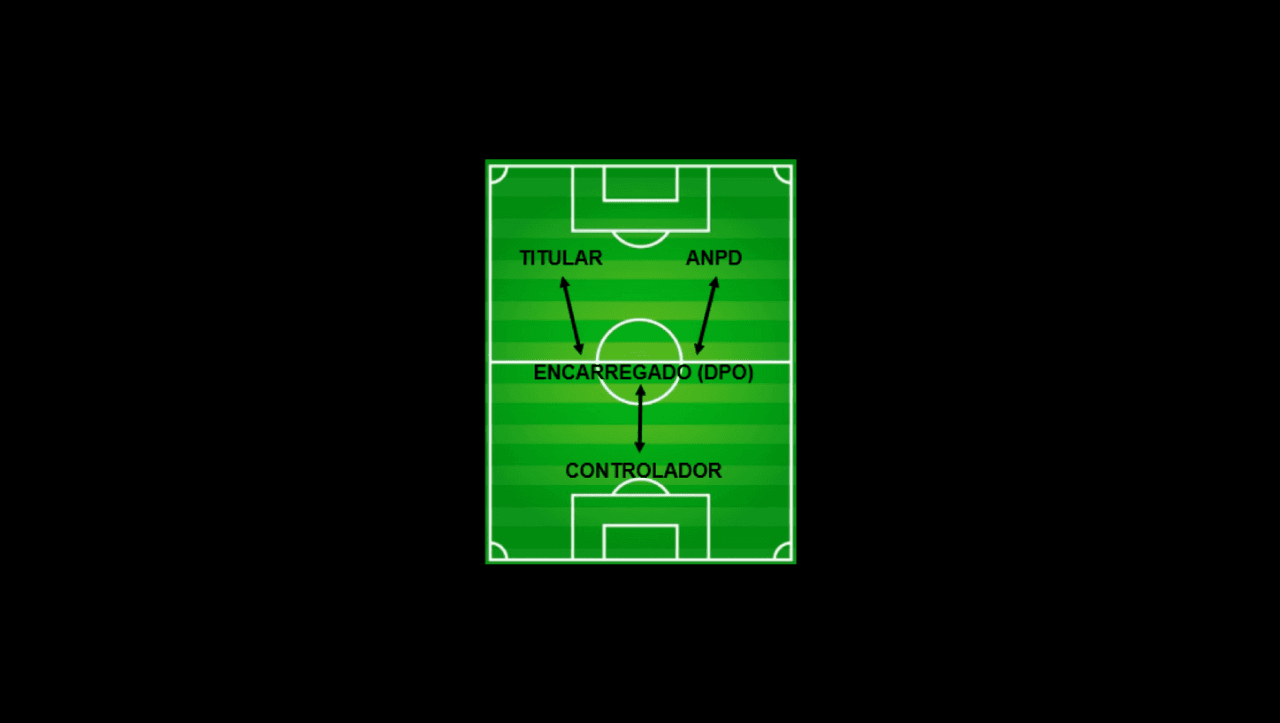
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?


Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


