GDPR, LGPD e CCPA: o que são essas leis, semelhanças e diferenças
A LGPD, a GDPR e a CCPA são regulações de privacidade de dados e, como todo regulamento, seu texto é longo e detalhado. Mas, para facilitar o entendimento, elencamos as principais semelhanças e diferenças. São seis diferenças principais:
- A LGPD é válida em todo o território brasileiro.
- A GPDR é válida em toda a União Europeia.
- A CCPA é válida apenas no estado da California, EUA. Lembrando que apenas o titular dos dados deve residir na Califórnia; ou seja, a lei é válida para todos que fazem negócios no estado.
Mas, engana-se quem pensa que, por se tratarem de proteção de dados e privacidade, esses regulamentos são meras réplicas um do outro. A conformidade com uma delas não garante a conformidade com as demais.
- A GDPR é aplicável aos dados pessoais dos titulares dos dados, ou seja, os usuários. Podem ser clientes ou meros visitantes de um site.
- A CCPA é aplicável aos consumidores, famílias e domicílios.
- Para a LGPD, dado pessoal é toda informação relacionada a uma pessoa identificada ou identificável. Existem informações que não te identificam pessoalmente; você continua anônimo. Há outras, no entanto, que te identificam individualmente, como nome, e-mail e documentos pessoais.
- Para a CCPA, dado pessoal é toda informação que identifique, individualmente, uma pessoa ou família. Ou seja, dados anônimos não são considerados pessoais.
- Para a GDPR, tudo isso é dado pessoal. E há ainda duas categorias distintas: dados tornados públicos pelo próprio titular e dados relacionados a instituições sem fins lucrativos.
Entre essas definições, de dados pessoais, anônimos ou não, há uma mais especial: dados sensíveis.
Dados sensíveis são os que revelam origem racial ou étnica; convicções políticas e religiosas; filiações sindicais; e questões relacionadas à saúde e sexualidade.
A GDPR, ao contrário da LGPD e CCPA, proíbe o uso de dados sensíveis, a não ser que esse uso esteja previsto em lei.
A LGPD e a GDPR, em seus respectivos territórios, se aplicam a todo tratamento de dados, com exceção do uso particular. Se é uma empresa, uma ONG ou uma instituição do governo, pouco importa: a lei se aplica.
A CCPA é bem diferente neste quesito. A aplicação desta é, especificamente, para:
- Empresas com receita bruta anual superior a 25 milhões de dólares;
- Empresas que recebem dados de mais de 50 mil consumidores, famílias ou dispositivos;
- Empresas que obtêm mais de 50% da renda através da venda de informações pessoais.
Na LGPD e na GDPR, para que a venda de dados pessoais seja feita é necessária uma base legal prevista na lei. Não é qualquer um que pode fazer esse serviço.
A CCPA, por outro lado, não proíbe a venda de dados. Apenas estabelece a possibilidade do titular não permitir que seus dados não sejam vendidos. Ou seja, uma pessoa pode concordar ou não com a venda dos próprios dados, e a empresa não pode desacatar essa opção.
A GDPR, a LGPD e a CCPA aplicam multas e penalidades diferentes; portanto, cada uma deve ser consultada separadamente. Neste artigo, você pode ter mais detalhes sobre as multas e penalidades da LGPD.
Já vimos, portanto, que existem diferenças consideráveis entre os três regulamentos. Então quais são as semelhanças?
Os três regulamentos garantem transparência quanto ao uso de dados: se estão sendo tratados, se podem ser vendidos e com que objetivo estas ações são feitas.
Os três regulamentos permitem que o usuário revogue a concessão dos dados, bem como garantem que ele possa atualizá-los quando bem entender.
Os regulamentos instituem uma autoridade governamental para garantir que a lei seja cumprida. No caso da LGPD, é a Autoridade Nacional de Proteção de Dados. No caso da CCPA, é o Procurador Geral do estado da Califórnia.
Como vimos nos tópicos anteriores, as leis são válidas para seus respectivos territórios. Se sua empresa trata dados de californianos e brasileiros, é necessário que esteja inteiramente à par da CCPA e da LGPD. Se sua empresa trata os dados de clientes da União Europeia, é necessário que se adeque à GDPR.
Mas, na prática, isso é ainda mais simples. Já que a LGPD é baseada na GDPR, é fácil se adequar às duas legislações. E, tendo em vista que as três se baseiam em princípios de transparência e consentimento, existem três passos que garantirão que seu site não tenha nenhum problema com qualquer uma dessas leis.
Algo que a LGPD, a GDPR e a CCPA têm em comum é a prioridade dada à transparência e ao consentimento, que fundamenta a lei na íntegra.
O que isso significa na prática?
Todo usuário precisa saber que está tendo dados coletados e com qual finalidade sua empresa fará esse tratamento de dados. Essas informações precisam estar explícitas. Sabendo disso, o usuário precisa concordar. Isso é transparência e consentimento.
Se o usuário não concordar com o tratamento de dados, ele deve poder expressar isso de forma clara e objetiva. E sua empresa respeitará essa decisão, sem forçá-lo a ceder os dados.
Mas pense bem: fazer isso manualmente tornaria a operação de qualquer empresa complicada. Para facilitar esse serviço, seguimos ao segundo passo:
Cookie banner é um aviso em texto, como o que você viu quando entrou neste blog. O cookie banner serve para informar ao usuário que o site coleta dados e para pedir o consentimento do usuário para que tenha seus dados coletados. O cookie banner também informa com qual objetivo nós coletamos essas informações.
E o mais importante: registra tudo isso. Nós podemos provar quais dados você concordou em nos fornecer; e isso é de extrema importância para o cumprimento da lei. E, também, você pode dizer, por meio do cookie banner, quais dados deseja fornecer e quais não, ou até mesmo recusar nos passar qualquer informação. E assim fica tudo bem.
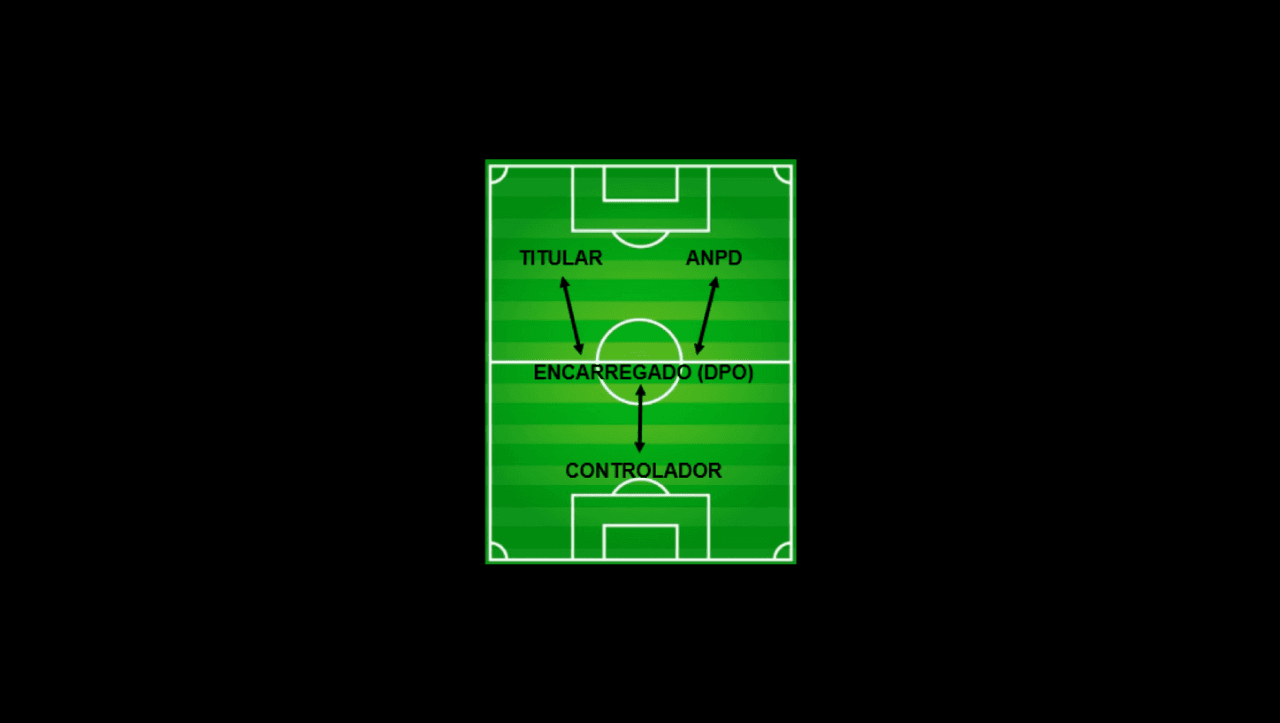
Para garantir que essa operação seja feita, a LGPD, a GDPR e a CCPA pedem que haja em cada empresa um responsável. Este profissional é chamado de DPO: Data Protection Officer. E escolhê-lo é o terceiro passo.
DPO é o encarregado de proteção de dados. Sua empresa pode terceirizar este serviço ou eleger algum colaborador interno para exercer essa função.
É o DPO que responde, legalmente, pela política de proteção de dados da empresa, fazendo a ponte entre a empresa e a autoridade de proteção de dados. No caso da LGPD, essa autoridade é a ANPD. No caso da CCPA, é o Procurador Geral da Califórnia.
Com essas boas práticas, sua empresa está garantida nesse cenário de mudanças e amplo debate sobre uso de dados.
Segundo o artigo, a LGPD é válida em todo o território brasileiro, a GDPR em toda a União Europeia e a CCPA apenas no estado da Califórnia, nos Estados Unidos. O texto esclarece que, no caso da CCPA, apenas o titular dos dados deve residir na Califórnia, ou seja, a lei vale para todos que fazem negócios no estado.
Depende de onde estão os titulares dos dados. De acordo com o artigo, quem trata dados de californianos e de brasileiros precisa conhecer a CCPA e a LGPD, e quem trata dados de clientes da União Europeia precisa se adequar à GDPR. O texto avisa que a conformidade com uma lei não garante a conformidade com as demais, embora a LGPD seja baseada na GDPR.
O artigo explica que a CCPA se aplica a empresas específicas, diferentemente da LGPD e da GDPR, que se aplicam a todo tratamento de dados, exceto o uso particular. São empresas com receita bruta anual superior a 25 milhões de dólares, empresas que recebem dados de mais de 50 mil consumidores, famílias ou dispositivos, ou que obtêm mais de 50% da renda com a venda de informações pessoais.
Segundo o artigo, na LGPD e na GDPR a venda de dados pessoais só pode ser feita com uma base legal prevista na lei. A CCPA, por outro lado, não proíbe a venda de dados, mas estabelece que o titular pode não permitir que seus dados sejam vendidos, e a empresa não pode desrespeitar essa escolha.
O artigo aponta três semelhanças. A primeira é a transparência sobre o uso de dados, incluindo se estão sendo tratados, se podem ser vendidos e com qual objetivo. A segunda é o poder do usuário de atualizar e excluir dados ou revogar a concessão deles. A terceira é a existência de uma autoridade governamental responsável por garantir que a lei seja cumprida.
Tags
Artigos relacionados

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.
TitkTok, Cookies e E-commerce? Como adequear a sua loja virtual à LGPD
A multa de R$ 153 milhões aplicada ao TikTok pela ANPD acende cinco riscos reais para qualquer loja virtual. Entenda quais e como adequar o seu e-commerce.
Qual a diferença entre cookies, local e session storage?
Apesar dos cookies serem mais conhecidos, qual a principal diferença entre cookies e session e local storage? Por que escolher um ao outro? Esse artigo vai te ajudar com essas dúvidas!

LGPD e Cookies: o que você precisa saber.
Neste artigo você terá uma bela introdução ao tema, bem como várias outras variações que orbitam o assuntos: Cookies e LGPD.

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.

Marketing Mix Modeling (MMM): o que é e quando usar
Marketing mix modeling (MMM): o que é, quais dados usa, o que responde, quando vale a pena e por que funciona sem cookies nem dados de pessoas.

Scanner de cookies: como funciona e como auditar o seu site
Scanner de cookies: o que é, como varre o site, o que enxerga e o que deixa passar. Aprenda a auditar o seu site no navegador e conferir o resultado do scan.
TikTok é multado pela ANPD. O que isso tem a ver com a minha empresa?
ANPD multa TikTok em mais de R$ 153 milhões por falhas no tratamento de dados de menores. Entenda a decisão e os impactos para empresas.
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
A LGPD - Lei Geral de Proteção de Dados trouxe consigo várias siglas e termos específicos. Muitos deles importados de outros países e legislações. Um deles é o ROPA (Record Of Processing Activities), adaptado no Brasil para Registros das Atividades de Tratamento. Um documento essencial para qualquer DPO, Encarregado de Dados.

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.

Por que escanear os cookies do site (e escanear de novo) segundo a LGPD
Tags entram no site sem aviso e o aviso de cookies fica para trás. Veja por que escanear e reescanear os cookies importa para a LGPD, e o que muda para você.

API de Conversões da Meta e consentimento
API de Conversões da Meta: o que é, como se relaciona com o Pixel, o que os termos da Meta pedem sobre consentimento e como enviar só o que foi autorizado.

Google Analytics 4 e LGPD: o que a lei pede e como ligar o consentimento ao tag
Google Analytics 4 e LGPD: o que a ANPD diz sobre cookies de análise e como fazer a escolha do visitante no banner chegar ao GA4 pelo Consent Mode.

Por que dar consentimento em todo site que acesso?
Já percebeu que cada vez que você se cadastra em um serviço em busca de informações, ou faz uma inscrição em um site, para compras, precisa dar consentimento? Caso esteja se perguntando por que dar consentimento em todo site que acessa, você encontra a resposta aqui.

O que é Privacy by Design?
Entenda o que é é Privacy by Design, sua origem e relação com a LGPD, refinando seu olhar sobre as legislações de privacidade!

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

MMM na prática: dados agregados, sem cookies
MMM marketing na prática: quais dados reunir, como montar a base semanal, escolher entre Robyn e Meridian, calibrar com testes e ler o resultado sem cookies.
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

CMP para ecommerce VTEX: como instalar o aviso de cookies e se adequar à LGPD
Aprenda a instalar CMP na VTEX para conformidade com LGPD. Guia completo sobre aviso de cookies, Google Consent Mode v2 e bloqueio de scripts de terceiros.

Como medir a influência do ChatGPT nas vendas
Como medir a influência do ChatGPT nas vendas sem rastrear usuários: pergunta declarada, testes de incrementalidade e modelos agregados, com consentimento íntegro.

Banner de Cookies LGPD
Saiba como utilizar o banner de cookies de acordo com as normas da LGPD.

Política AdSense: Guia Completo de Conformidade para Editores em 2026
Política AdSense explicada: requisitos de aprovação, regras de conteúdo, implementação de cookies, LGPD e como manter sua conta ativa em 2026.

O que são Termos de Uso e qual a sua importância na LGPD?
Ignorar os Termos de Uso e a sua importância dentro de um site, principalmente agora com a LGPD, é um erro comum que tanto os consumidores quanto os donos do site cometem com frequência.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Inteligência Artificial e LGPD: tudo o que você precisa saber
Descubra como a Inteligência Artificial impacta a conformidade com a LGPD

AdOpt CMP: Consent Management Platform
AdOpt CMP: CMP certificada (TCF/Google) para LGPD/GDPR, com bloqueio de tags, consentimento granular, relatórios e integrações Tray/WordPress

Atribuição com privacidade: medir sem reter dado pessoal
Mensuração com privacidade: como atribuir resultado de mídia e de novos canais com consentimento e só o dado necessário, sem guardar mais dado pessoal do que precisa.

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Como a LGPD Pode Impulsionar a Reputação do Seu E-commerce
Saiba como destacar seu e-commerce da concorrência, com adequação à LGPD.

Atribuição no GA4: como conferir a configuração
Atribuição GA4 na prática: onde ficam as configurações, o que conferir em modelo, janelas e UTM, e como evitar um relatório que engana a equipe.

Teste de incrementalidade (lift test) sem rastrear pessoas
Lift test, ou teste de incrementalidade: como comparar um grupo exposto e um de controle, em nível geográfico ou agregado, para medir o efeito real sem rastrear pessoas.

Como ler o resultado do scan de cookies: categorias, tags desconhecidas e publicação
Passo a passo para ler o resultado do scan de cookies: interpretar categorias, investigar tags desconhecidas, recategorizar, publicar e conferir no navegador.

Marketplace VTEX e LGPD: Como funciona a adequação e proteção de dados
LGPD no marketplace VTEX: clareza sobre dados, consentimento e responsabilidades do lojista.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!
Guia de implementação do Google Consent Mode, do básico ao avançado.
O Google Consent Mode (GCM) nada mais é do que uma maneira de você integrar o consentimento que você coleta, dos seus visitantes, às tecnologias do Google. Deste jeito, ao receber essa informação de consentimento, a coleta somente poderá acontecer com a autorização, cumprindo assim com a legislação e tendo uma prova direta de _compliance_ como defesa tanto para você quanto para o Google.
California CCPA e Cookies: Tudo o que você precisa saber
Sobre a CCPA e aprenda como adequar sua empresa à lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

Entenda o que são as Bases Legais da LGPD
A LGPD nos trás 10 Bases Legais, ou seja, 10 motivos que legitimam uso dos dados pessoais enquadrando os mais variados motivos e hipóteses para o uso dos dados, de maneira legal!

CMP para vários sites: consentimento entre domínios
CMP para vários sites: como o consentimento vale entre domínios e subdomínios, quando compartilhar a escolha e como garantir que o sinal chegue ao Google.

Dark social: o que é e como medir sem enganar o GA4
Dark social: o que é, onde esse tráfego tende a cair no GA4 segundo a documentação de canais e como complementar com UTM e atribuição declarada.
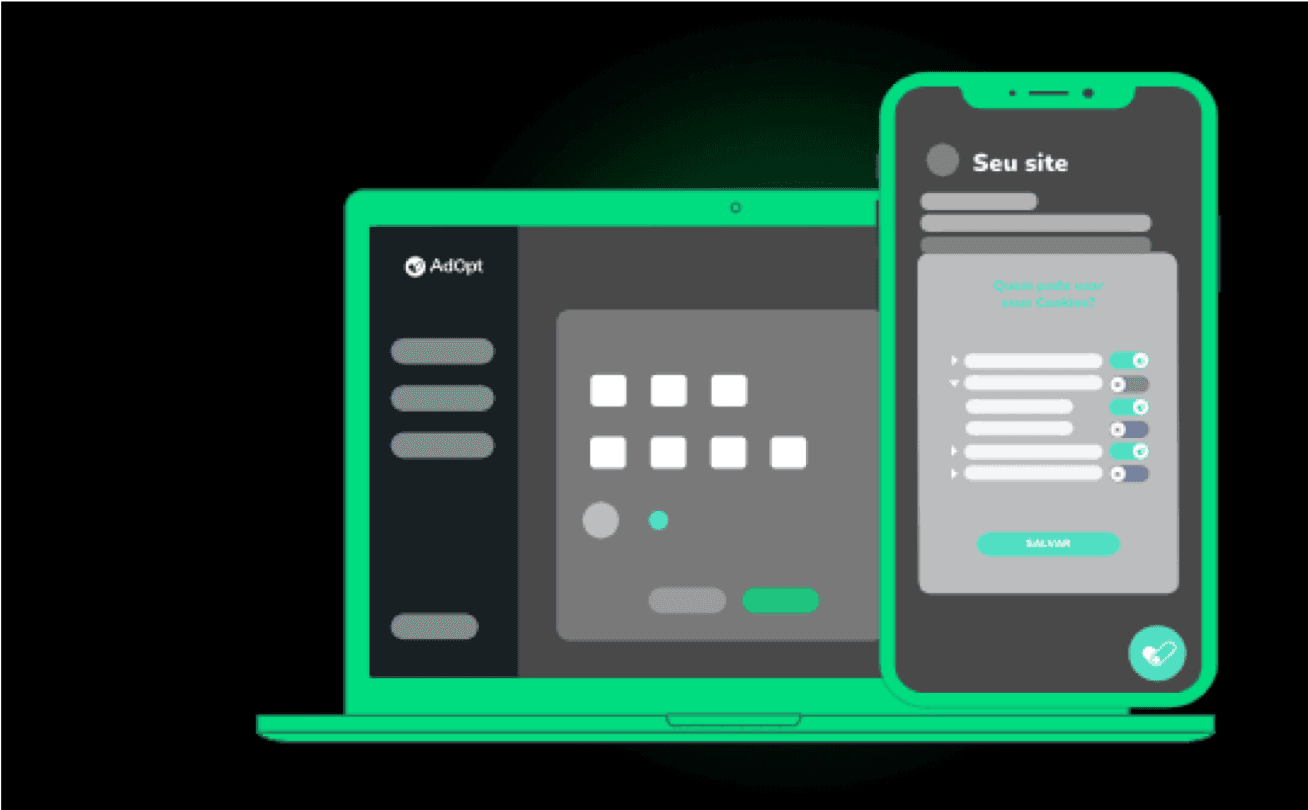
Como funciona um aviso de cookies da LGPD?
Aqui um passo a passo detalhado, para você entender à fundo o funcionamento do aviso de cookies da AdOpt. Desde o primeiro acesso...

Multas na LGPD – Quais são, valores e prazos de adequação
Quais multas são previstas na LGPD? Qual é a multa máxima que uma empresa pode receber? Todas as empresas podem ser multadas? Essas e outras respostas pra você!

Ecommerce Brasil: O impacto da LGPD no seu ecommerce
LGPD no ecommerce. Aprenda as bases legais para dados de clientes, consentimento, cookies e conformidade com a lei brasileira.
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
O encarregado de dados, ou DPO (_Data Protection Officer_ em inglês) é um cargo novo que surgiu, no Brasil, junto à Lei Geral de Proteção de Dados. Embora já existisse em outras legislações internacionais, como na GDPR da União Europeia, aqui ele ainda é uma novidade que se impõe desde 2020. Com ele também surge a possibilidade de terceirização, o DPOaaS (DPO as a Service).
Explore a AdOpt
AdOpt

Artigos relevantes
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Como funciona um aviso de cookies da LGPD?
Qual a diferença entre cookies, local e session storage?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Por que criamos um plugin de cookies para WordPress?
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


