Virginia VCDPA: Política de Privacidade
Toda empresa que coleta dados de residentes da Virginia precisa de um documento público que explique, com clareza e especificidade, o que faz com essas informações.
Esta página cobre uma parte do quadro. Para o escopo completo da VCDPA — quem precisa se adequar, os limites, os direitos do titular e as sanções — comece pelo guia completo da VCDPA e cookies.
Esse documento é a Política de Privacidade.
A Virginia Consumer Data Protection Act (VCDPA, Va. Code § 59.1-575 et seq.), em vigor desde 1º de janeiro de 2023, define o que precisa estar nesse documento, como ele deve ser apresentado, e o que acontece quando está incompleto ou desatualizado.
Este artigo foca exclusivamente nisso: o que a VCDPA exige da sua Política de Privacidade, ponto a ponto, com base no texto oficial da lei.
A lei usa o termo privacy notice, aviso de privacidade. Na prática, é a Política de Privacidade que a maioria dos sites já tem.
O Va. Code § 59.1-578 C determina que o controlador forneça aos consumidores um aviso de privacidade "razoavelmente acessível, claro e significativo". O documento precisa ser fácil de encontrar e de entender.
Diferente da NHDPA, a VCDPA não especifica explicitamente a exigência de acessibilidade para pessoas com deficiência nem obriga a inclusão da data de última atualização no texto da lei. No entanto, o padrão de clareza e acessibilidade razoável exige que o documento seja navegável e compreensível por qualquer usuário.
O Va. Code § 59.1-578 C lista cinco categorias de informações que a Política de Privacidade deve conter. Vamos a cada uma.
O documento precisa listar as categorias de dados pessoais que a empresa processa (Va. Code § 59.1-578 C, 1).
Dados pessoais sob a VCDPA é qualquer informação vinculada ou razoavelmente vinculável a um indivíduo identificado ou identificável, conforme Va. Code § 59.1-575. Isso inclui nome, e-mail, endereço IP, histórico de navegação, dados de localização e qualquer identificador que permita rastrear uma pessoa.
Dados desidentificados e informações publicamente disponíveis estão excluídos.
O documento precisa explicar para quê os dados são utilizados (Va. Code § 59.1-578 C, 2).
As finalidades precisam ser específicas. O Va. Code § 59.1-578 A, 2 proíbe o processamento de dados para finalidades que não sejam razoavelmente necessárias nem compatíveis com as finalidades divulgadas, salvo com consentimento do consumidor.
Descrições vagas como "melhorar serviços" ou "personalizar sua experiência" não atendem à exigência. Finalidades específicas como "dados de comportamento coletados via analytics para identificar páginas com alta taxa de abandono e priorizar melhorias de usabilidade" são o padrão correto.
O documento precisa descrever como os consumidores podem exercer os cinco direitos garantidos pela VCDPA e como apelar de uma decisão de recusa (Va. Code § 59.1-578 C, 3).
Não basta listar que os direitos existem. O processo precisa estar descrito: qual canal usar, como funciona a autenticação da identidade do solicitante, qual o prazo de 45 dias para resposta, e como funciona o processo de apelação com prazo de 60 dias.
O encarregado de dados ou responsável pela conformidade precisa ter esse fluxo mapeado e funcionando operacionalmente.
Se a empresa compartilha dados com terceiros, o documento precisa informar quais categorias de dados são compartilhadas (Va. Code § 59.1-578 C, 4).
Isso abrange ferramentas de e-mail marketing, CRMs, plataformas de analytics, redes de publicidade, processadores de pagamento, e qualquer outro serviço que receba dados dos usuários.
É importante distinguir o que configura compartilhamento de dados sob a VCDPA. Transferências a operadores que processam dados exclusivamente em nome do controlador não constituem "venda de dados". Mas qualquer transferência por contraprestação monetária a terceiros independentes pode configurar venda e precisar de divulgação específica.
Além das categorias de dados, a Política precisa informar quais categorias de terceiros os recebem (Va. Code § 59.1-578 C, 5).
Categorias como "plataformas de anúncios digitais", "ferramentas de analytics", "sistemas de CRM" e "processadores de pagamento" são exemplos válidos. Não é necessário listar o nome de cada produto, mas as categorias precisam ser identificáveis e descritivas o suficiente para que o consumidor entenda quem tem acesso aos dados dele.
Se a empresa vende dados pessoais a terceiros ou os processa para publicidade segmentada, o Va. Code § 59.1-578 D exige divulgação clara e conspícua dessa prática na Política de Privacidade, junto com a forma como o consumidor pode exercer o opt-out.
Publicidade segmentada, conforme definida pela VCDPA, são anúncios baseados em dados coletados das atividades do consumidor ao longo do tempo e em sites ou aplicações não afiliadas. Anúncios contextuais baseados na sessão atual do usuário não se enquadram nessa definição.
Se o seu site usa Meta Pixel, Google Ads, TikTok Pixel ou qualquer ferramenta de mídia programática que coleta dados em outros ambientes, você está operando publicidade segmentada e precisa divulgar isso explicitamente.
O Va. Code § 59.1-578 E exige que o controlador estabeleça e descreva na Política de Privacidade pelo menos um meio seguro e confiável para os consumidores submeterem solicitações de exercício de direitos.
Esse meio precisa:
Considerar a forma como os consumidores normalmente interagem com o controlador.
Garantir comunicação segura e confiável das solicitações.
Permitir que o controlador autentique a identidade do consumidor.
Não exigir que o consumidor crie uma nova conta. A empresa pode exigir o uso de uma conta existente, mas não pode obrigar o usuário a se cadastrar novamente apenas para exercer um direito.
Dados sensíveis têm tratamento especial na VCDPA e precisam ser identificados na Política de Privacidade.
Conforme Va. Code § 59.1-575, são dados sensíveis: origem racial ou étnica, crenças religiosas, diagnóstico de saúde mental ou física, orientação sexual, status de cidadania ou imigração, dados genéticos ou biométricos para identificação, dados de crianças conhecidas menores de 13 anos, e dados de geolocalização precisa.
Se a empresa coleta qualquer dado dessa categoria, a Política precisa:
Identificar explicitamente que dados sensíveis são coletados.
Descrever a finalidade específica do processamento de cada categoria.
Explicar como o consentimento do consumidor é obtido antes do processamento.
Detalhar como esse consentimento pode ser revogado.
Para dados de crianças, a VCDPA adota uma abordagem específica: empresas que cumprem os requisitos de consentimento parental verificável da COPPA (Children's Online Privacy Protection Act) são consideradas em conformidade com as obrigações de obtenção de consentimento parental da VCDPA (Va. Code § 59.1-576 D).
A partir de 1º de janeiro de 2026, o Va. Code § 59.1-577.1 impõe obrigações específicas aos operadores de plataformas de redes sociais relacionadas a menores de 16 anos.
Se a empresa opera uma plataforma de rede social, a Política de Privacidade precisa descrever:
Como a empresa determina se um usuário é menor de 16 anos.
O limite de 1 hora por dia de uso para menores.
Como pais e responsáveis podem dar consentimento verificável para alterar o limite.
Que os dados coletados para determinação de idade são usados apenas para essa finalidade.
O Va. Code § 59.1-580 exige que os controladores conduzam e documentem Data Protection Assessments para atividades de alto risco, incluindo publicidade segmentada, venda de dados, perfilamento com risco previsível de dano, processamento de dados sensíveis, e serviços online direcionados a crianças.
As avaliações não precisam ser publicadas na Política, mas precisam ser documentadas e mantidas disponíveis para o Attorney General mediante solicitação. Elas são confidenciais e isentas de divulgação pública conforme a Virginia Freedom of Information Act (Va. Code § 59.1-580 D).
A Política de Privacidade deve, no entanto, deixar claro que a empresa conduz avaliações de impacto para atividades de alto risco como parte de seu programa de conformidade.
O Va. Code § 59.1-578 A, 4 proíbe expressamente que a empresa discrimine consumidores que exercem seus direitos. Isso inclui negar produtos ou serviços, cobrar preços diferentes, ou oferecer qualidade inferior como consequência do exercício de um direito.
A Política de Privacidade precisa mencionar que o consumidor não será discriminado por exercer seus direitos.
Há uma exceção específica: programas de fidelidade, recompensas, funcionalidades premium, descontos ou cartões de clube que oferecem benefícios em troca do uso de dados são permitidos, desde que o consumidor participe voluntariamente.
Um ponto que impacta a urgência da adequação: antes de iniciar qualquer ação, o Attorney General é obrigado a notificar a empresa e conceder 30 dias para correção (Va. Code § 59.1-584 B). Esse prazo é garantido por lei.
Se a empresa corrigir a violação dentro do prazo e fornecer declaração escrita de que a violação foi sanada e não se repetirá, nenhuma ação é iniciada.
No entanto, se a empresa continuar em violação após o prazo ou descumprir a declaração fornecida, o Attorney General pode iniciar ação e buscar penalidades de até US$ 7.500 por violação, além de recuperação de custos e honorários advocatícios.
Uma Política de Privacidade incompleta é uma das violações mais fáceis de identificar. Adequar o documento antes de receber uma notificação é significativamente mais eficiente do que correr para ajustar em 30 dias.
A AdOpt garante que o que está escrito na Política tem correspondência real com o que acontece no site.
O escaneamento automático identifica todas as tecnologias ativas, alimentando a lista de categorias de dados e terceiros que precisam estar no documento. A plataforma de gestão de consentimentos garante que o mecanismo de consentimento e opt-out funciona conforme descrito.
O registro de cada interação de consentimento fica documentado. Se o Attorney General pedir evidências, o log está disponível.
Mais de 60 mil sites já operam com a AdOpt.
Privacidade não é um banner. É posicionamento.
Link visível e acessível em todas as páginas do site.
Categorias de dados pessoais processados, com descrição específica (Va. Code § 59.1-578 C, 1).
Finalidade do processamento para cada categoria, sem descrições vagas (Va. Code § 59.1-578 C, 2).
Como exercer cada direito garantido pela VCDPA, com processo, canal e prazo de 45 dias (Va. Code § 59.1-578 C, 3).
Processo de apelação descrito com prazo de 60 dias e informação sobre reclamação ao Attorney General.
Categorias de dados compartilhados com terceiros (Va. Code § 59.1-578 C, 4).
Categorias de terceiros que recebem dados (Va. Code § 59.1-578 C, 5).
Divulgação de publicidade segmentada ou venda de dados com opt-out acessível (Va. Code § 59.1-578 D).
Mecanismo de submissão de solicitações descrito, sem exigência de nova conta (Va. Code § 59.1-578 E).
Identificação de dados sensíveis e como o consentimento prévio é obtido (Va. Code § 59.1-578 A, 5).
Proteção de menores em redes sociais para plataformas que operam esses serviços (Va. Code § 59.1-577.1, vigência jan/2026).
Política de não discriminação para consumidores que exercem seus direitos (Va. Code § 59.1-578 A, 4).
Atendimento gratuito duas vezes por ano por consumidor (Va. Code § 59.1-577 B, 3).
1. A VCDPA exige um documento chamado especificamente "Política de Privacidade"?
A lei exige um aviso de privacidade razoavelmente acessível, claro e significativo, conforme Va. Code § 59.1-578 C. Na prática, é a Política de Privacidade que a maioria dos sites já tem. O que a lei define são os cinco elementos obrigatórios de conteúdo que o documento deve cobrir.
2. A Política de Privacidade precisa mencionar as avaliações de proteção de dados?
Não precisa publicar o conteúdo das avaliações, que são confidenciais. Mas é recomendável que a Política mencione que a empresa conduz Data Protection Assessments para atividades de alto risco, como parte do compromisso de conformidade. O Attorney General pode solicitar as avaliações via demanda investigativa civil (Va. Code § 59.1-580 D).
3. Quantas vezes por ano o atendimento de DSARs é gratuito?
Duas vezes por ano por consumidor, conforme Va. Code § 59.1-577 B, 3. Essa é uma diferença em relação à NHDPA, que garante gratuidade apenas uma vez por ano. A partir da terceira solicitação no mesmo período de 12 meses, a empresa pode cobrar taxa razoável ou recusar, demonstrando o caráter repetitivo.
4. O que acontece se a empresa não cumprir a exigência de canal de submissão de solicitações?
A ausência de canal funcional para DSARs configura violação da Va. Code § 59.1-578 E. O Attorney General pode emitir notificação com 30 dias para cura. Se não corrigido, as penalidades podem chegar a US$ 7.500 por violação. Cada consumidor que tentou exercer um direito sem canal disponível pode ser contado como violação individual.
5. Como a VCDPA trata a proteção de dados de adolescentes entre 13 e 15 anos?
A VCDPA não tem proteção específica para essa faixa etária no fluxo geral da lei, ao contrário da NHDPA. Para crianças menores de 13 anos, aplica-se a COPPA. A proteção para adolescentes de 13 a 15 anos aparece apenas na seção específica para plataformas de redes sociais (Va. Code § 59.1-577.1), onde "menor" é definido como qualquer pessoa com menos de 16 anos, com limite de 1 hora de uso diário e exigência de consentimento parental verificável.
Tags
Artigos relacionados

IAB TCF: o que é, como funciona e quando o seu site precisa dele
IAB TCF explicado do zero: o que é o Transparency and Consent Framework, para que serve a TC String e quando um site brasileiro precisa de uma CMP com TCF.

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.
TikTok é multado pela ANPD. O que isso tem a ver com a minha empresa?
ANPD multa TikTok em mais de R$ 153 milhões por falhas no tratamento de dados de menores. Entenda a decisão e os impactos para empresas.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.

AdOpt CMP: Consent Management Platform
AdOpt CMP: CMP certificada (TCF/Google) para LGPD/GDPR, com bloqueio de tags, consentimento granular, relatórios e integrações Tray/WordPress

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Com o Mapeamento ou Inventário de Dados entendemos à fundo as 5 etapas que todo e dado passa por dentro da sua empresa!

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.

Política AdSense: Guia Completo de Conformidade para Editores em 2026
Política AdSense explicada: requisitos de aprovação, regras de conteúdo, implementação de cookies, LGPD e como manter sua conta ativa em 2026.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.

Como o Google Aplica a Política de Consentimento na Europa (e o Papel do Consent Mode V2)
Veja como o Google aplica a Política de Consentimento da UE e o papel do Consent Mode V2, do primeiro acesso ao site até o registro do consentimento.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

Marketplace VTEX e LGPD: Como funciona a adequação e proteção de dados
LGPD no marketplace VTEX: clareza sobre dados, consentimento e responsabilidades do lojista.

Tudo sobre a Lei Geral de Proteção de Dados (LGPD)
Lei Geral de Proteção de Dados – LGPD: o que é, por que ela existe, como funciona, a quem se aplica, multas, adequação, seus princípios e muito mais...

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

UX de banner de cookies: boas práticas que respeitam a LGPD e o visitante
UX de banner de cookies: o que a ANPD recomenda e desaconselha, como desenhar as duas camadas, o texto, a acessibilidade e o que a pesquisa mostra sobre o aceite.

Como ler o resultado do scan de cookies: categorias, tags desconhecidas e publicação
Passo a passo para ler o resultado do scan de cookies: interpretar categorias, investigar tags desconhecidas, recategorizar, publicar e conferir no navegador.

Aviso de Cookies na VTEX: como configurar e manter sua loja em conformidade
Como implementar o aviso de cookies na VTEX em conformidade com a LGPD. Passo a passo completo com instalação da CMP, Google Consent Mode v2 e checklist de verificação.
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.

Qual a política de privacidade ideal para a sua empresa?
Será que existe uma Política de Privacidade à prova de falhas? Já te respondo prontamente: Não. E, vou te ajudar e entender o porquê!

Aviso de Cookies para E-commerce: como implementar do jeito certo
Saiba como implementar o aviso de cookies para e-commerce do jeito certo, em conformidade com a LGPD. Guia completo com passo a passo, erros comuns e dicas práticas.

Política de Cookies para Wix: Tudo o que você precisa saber
Saiba como você pode adequar o seu site e ter uma política de cookies correta no seu site Wix.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

LGPD: por que a mesma regra pesou R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok
A LGPD aplicou a mesma regra a uma microempresa e à dona do TikTok. Entenda por que a multa foi de R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok.

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Política de Privacidade para Wix: Adeque seu site às leis de privacidade de forma rápida e fácil
Saiba como utilizar, criar e ter uma política de privacidade para o seu site Wix.

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade

Montana MTCDPA: DSAR Portal de Privacidade
Saiba como funciona o portal de privacidade para as políticas do estado de Montana nos Estados Unidos.

Oregon OCPA e Cookies: Tudo o que você precisa saber
Descubra os detalhes da Lei de Privacidade do Consumidor de Oregon (OCPA), sua vigência, impacto para empresas e como preparar seu site para a conformidade.
Florida FDBR e Cookies: Tudo o que você precisa saber
Prepare seu site para a FDBR, a nova lei de privacidade da Flórida. Entenda as regras, direitos do consumidor e como uma CMP pode garantir sua conformidade.
Iowa ICDPA e Cookies: Tudo o que você precisa saber
A lei de privacidade de Iowa (ICDPA) chega em 2025. Entenda o que muda para cookies e consentimento e como preparar seu site com a AdOpt.

VCDPA vs. LGPD: Construindo Confiança e Conformidade
Compare a lei de privacidade da Virgínia (VCDPA) com a LGPD brasileira e veja como sua empresa pode se adaptar para fortalecer a confiança e a conformidade.
California CCPA: Política de Privacidade
Saiba como ter uma política de privacidade correta para seu site que recebe visitantes da California.

Virginia VCDPA: DSAR Portal do Titular
Saiba como gerenciar e fazer a execução correta dos dados requisitados de visitantes que são da Virginia (USA)

Taxa de consentimento: como calcular, o que influencia e como ler benchmarks
Taxa de consentimento: como calcular, o que muda o número, por que benchmarks de mercado enganam e como melhorar sem criar um consentimento viciado.
Explore a AdOpt
Autor
João Bruno
26 May 2026
AdOpt

Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
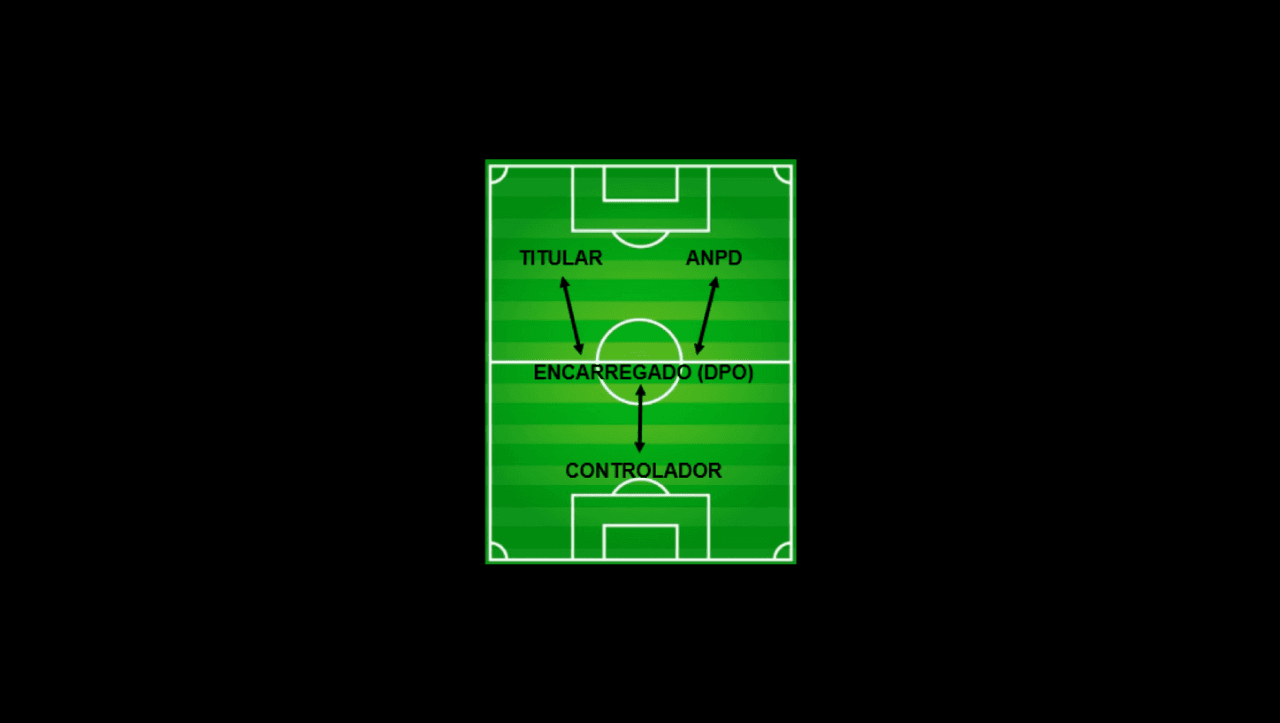
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


