Privacidade e Segurança de Dados: Qual a Diferença (e Por Que Sua Empresa Precisa das Duas)
Privacidade de dados e segurança de dados parecem a mesma coisa, mas não são. Privacidade é o direito de decidir o que acontece com uma informação pessoal: quem pode coletar, para que usar, por quanto tempo guardar. Segurança é o conjunto de medidas técnicas e administrativas que impedem que essa informação vaze, seja alterada ou acessada por quem não deveria.
Uma empresa pode ter uma política de privacidade impecável, escrita em linguagem clara, com todas as bases legais da LGPD descritas, e ainda assim guardar os dados dos clientes num banco de dados sem criptografia, acessível por qualquer funcionário. Ela cumpriria a privacidade no papel e falharia na segurança na prática.
O caminho inverso também existe: um sistema com controle de acesso rigoroso, backup redundante e monitoramento constante, mas que coleta dados sem avisar o titular ou sem uma finalidade clara. Segurança de sobra, privacidade zero.
A LGPD trata os dois como obrigações separadas, mas conectadas. Este artigo explica onde cada conceito começa e termina, o que a lei brasileira exige de cada um, e por que tratar só um dos dois deixa sua empresa exposta pela metade.
Privacidade de dados é o princípio que dá à pessoa titular o controle sobre suas próprias informações. Não é sobre esconder dados de todo mundo, é sobre decidir quem tem acesso, para qual finalidade e por quanto tempo.
A LGPD constrói esse princípio em cima de dez fundamentos listados no artigo 2º da lei, entre eles a autodeterminação informativa, a liberdade de expressão e o livre desenvolvimento da personalidade. Na prática, isso vira um conjunto de direitos que o titular pode exercer a qualquer momento: confirmar se uma empresa trata seus dados, pedir acesso a eles, corrigir informação incorreta, solicitar a eliminação dos dados quando não há mais base legal para mantê-los.
Um exemplo simples ajuda a fixar a ideia: uma loja online pode coletar o e-mail do cliente para enviar a confirmação do pedido (finalidade clara, base legal de execução de contrato) e, semanas depois, decidir usar o mesmo e-mail para uma campanha de marketing de produtos relacionados.
Essa segunda finalidade não estava coberta pela primeira coleta. Do ponto de vista da privacidade, a loja precisaria de uma nova base legal, ou do consentimento específico do cliente, para esse novo uso, mesmo que o dado (o e-mail) seja exatamente o mesmo já armazenado.
Privacidade também define os limites da coleta. Toda coleta de dado pessoal precisa de uma base legal válida (consentimento, execução de contrato, cumprimento de obrigação legal, entre as dez hipóteses do artigo 7º) e uma finalidade específica, declarada antes da coleta acontecer. Coletar dado "para eventual uso futuro" sem finalidade definida já é uma violação do princípio da finalidade, mesmo que o dado nunca vaze.
Três elementos sustentam a privacidade de dados no dia a dia de uma empresa:
- Transparência: o titular sabe o que é coletado, por quem e para quê, geralmente através da política de privacidade e do aviso de cookies.
- Consentimento e base legal: cada tratamento de dado tem uma justificativa jurídica válida, documentada e auditável.
- Direitos do titular respondidos: pedidos de acesso, correção ou eliminação são atendidos dentro do prazo legal, sem burocracia desnecessária.
Uma Consent Management Platform (CMP) organiza justamente esse lado: registra o consentimento dado pelo visitante, documenta a base legal de cada cookie e mantém o histórico auditável caso a ANPD peça satisfação depois.
Segurança de dados é outra camada, ela não pergunta "o titular autorizou isso?", pergunta "esse dado está protegido contra acesso indevido, perda ou alteração?". É uma disciplina técnica, próxima da segurança da informação clássica, aplicada especificamente aos dados pessoais.
O artigo 46 da LGPD é direto: os agentes de tratamento devem adotar "medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou difusão". A lei não lista quais medidas exatamente, porque tecnologia muda mais rápido que legislação, mas o parágrafo 1º do mesmo artigo autoriza a ANPD a definir padrões técnicos mínimos, considerando a natureza das informações tratadas.
Na prática, segurança de dados vira uma lista concreta de controles:
- Criptografia de dados em trânsito e em repouso.
- Controle de acesso, para que só quem precisa do dado para o trabalho consiga vê-lo.
- Autenticação forte, incluindo autenticação de dois fatores em sistemas sensíveis.
- Backup e recuperação, para que um incidente não signifique perda definitiva.
- Monitoramento e detecção de anomalias, para perceber um vazamento antes que ele vire notícia.
- Registro de incidente e plano de resposta, exigido pelo artigo 48 da LGPD sempre que houver risco ou dano relevante ao titular.
O artigo 47 vai além do momento da coleta: a obrigação de manter a segurança da informação continua "mesmo após o [seu] término" do tratamento, o que inclui dados arquivados, backups antigos e cópias que a empresa esqueceu que ainda existiam.
O parágrafo 2º do artigo 46 da LGPD determina que as medidas de segurança precisam ser pensadas desde a concepção do produto ou serviço, não incluídas depois como um remendo. É o princípio do privacy by design: segurança e privacidade entram juntas no desenho do sistema, e não uma correndo atrás da outra depois que o produto já está no ar.
A forma mais rápida de fixar a diferença é comparar as perguntas que cada conceito responde:
| Privacidade | Segurança | |
|---|---|---|
| Pergunta central | Quem pode usar este dado, e para quê? | Este dado está protegido contra acesso indevido? |
| Foco | Direitos do titular e finalidade da coleta | Controles técnicos e administrativos |
| Instrumento típico | Política de privacidade, base legal, consentimento | Criptografia, controle de acesso, backup |
| Artigo âncora na LGPD | Art. 6º (princípios) e Art. 7º (bases legais) | Art. 46, 47 e 48 |
| Falha típica | Coletar sem avisar, usar para finalidade diferente da declarada | Vazamento, acesso não autorizado, perda de dado |
| Quem cobra | O titular, através dos seus direitos | A ANPD, através de fiscalização e o mercado, através de reputação |
Um jeito simples de guardar: privacidade decide as regras do jogo, segurança garante que ninguém trapaceie as regras por fora.
Empresas que tratam só a privacidade como "conformidade de marketing" e delegam a segurança inteiramente para o time de TI, sem conexão entre as duas frentes, tendem a repetir o mesmo erro: tratam como dois projetos separados algo que a LGPD trata como uma obrigação só, distribuída em dois artigos diferentes da mesma lei.
O risco de cuidar só da privacidade é regulatório e reputacional ao mesmo tempo. Uma política de privacidade bem escrita não impede um vazamento. E quando o vazamento acontece, o artigo 48 exige comunicação à ANPD e aos titulares "em prazo razoável", com risco de multa que pode chegar a 2% do faturamento da empresa no Brasil, limitada a R$ 50 milhões por infração, conforme o artigo 52.
O risco de cuidar só da segurança é mais sutil: uma empresa pode ter a infraestrutura mais robusta do mercado e ainda assim ser autuada por coletar dado sem base legal, sem informar a finalidade ou sem oferecer ao titular um jeito simples de recusar o tratamento. Segurança técnica não é defesa jurídica quando o problema é a legitimidade da coleta em si.
O exemplo mais comum de colisão entre os dois conceitos acontece no aviso de cookies do próprio site. Um banner de cookies mal configurado pode:
- Coletar consentimento (parte de privacidade) mas transmitir o dado para servidores de terceiros sem qualquer verificação de para onde ele vai (falha de segurança).
- Ter uma política de privacidade completa, mas nenhum controle técnico que impeça um script de marketing de carregar antes do consentimento ser dado.
- Registrar corretamente a recusa do titular, mas manter cookies de rastreamento ativos por uma falha de configuração no lado técnico.
É exatamente esse ponto de junção, entre o que o titular autorizou e o que o sistema efetivamente faz, que uma CMP como a AdOpt existe para fechar. Não basta perguntar e guardar a resposta, é preciso garantir que a infraestrutura técnica, do cookie até a camada de ativação de Google e Meta, respeite o que foi autorizado.
A conversa sobre consentimento costuma parar na coleta: o visitante aceita ou recusa, o banner registra, pronto. Mas o consentimento só tem valor se ele sobrevive à jornada completa do dado, da coleta até a plataforma de anúncio que vai usá-lo.
Isso significa três coisas concretas:
- Registro auditável do consentimento: data, hora, versão do aviso, escolha do titular, tudo documentado para responder a uma fiscalização da ANPD sem depender da memória de ninguém.
- Bloqueio técnico anterior ao consentimento: scripts de terceiros (pixels, tags de remarketing) não podem carregar antes da decisão do titular. Isso é segurança de dados aplicada à camada de consentimento.
- Propagação do sinal até a ativação: quando o titular recusa cookies de marketing, essa recusa precisa realmente impedir o envio do dado para Google e Meta, e não só esconder um banner na tela.
Esse terceiro ponto é onde a maioria das implementações falha silenciosamente. Uma pesquisa não muda o fato de que a integridade do consentimento, do clique até a ativação, é o que separa uma empresa em conformidade no papel de uma empresa em conformidade na prática. É a mesma lógica do Google Consent Mode aplicada de ponta a ponta.
Imagine um site que exibe corretamente o aviso de cookies, registra a recusa do visitante para cookies de marketing, e mostra na tela uma mensagem de confirmação. Do ponto de vista da privacidade, tudo parece certo: o titular foi informado e escolheu recusar.
Só que, por trás da tela, a tag de remarketing do Facebook já havia carregado no momento em que a página abriu, antes mesmo do banner aparecer. O pixel já capturou o identificador do visitante e já enviou o evento de visita para a plataforma de anúncio. A recusa exibida na tela não desfez o envio que já tinha acontecido nos primeiros segundos da navegação.
Esse padrão de falha é mais comum do que parece, porque o time de marketing costuma configurar as tags diretamente no Google Tag Manager, sem que o carregamento delas dependa tecnicamente do resultado do banner de consentimento. O problema não é jurídico (a política de privacidade pode estar correta) nem é uma falha clássica de segurança da informação (não houve invasão nem vazamento por acesso indevido).
É uma falha de integridade entre o que foi prometido ao titular e o que o sistema técnico realmente executou, e é exatamente esse tipo de falha que cresce em volume à medida que o site acumula mais scripts de terceiros ao longo do tempo.
Alguns padrões se repetem em empresas que tratam privacidade e segurança como sinônimos:
Achar que criptografia resolve conformidade com a LGPD. A criptografia resolve parte importante da segurança técnica, protegendo o dado contra leitura indevida caso alguém consiga acessá-lo sem autorização. Mas ela não substitui a existência de uma base legal válida para a coleta, não define a finalidade do tratamento, e não responde a um pedido de eliminação feito pelo titular. Uma empresa pode criptografar perfeitamente um dado que nunca deveria ter coletado.
Achar que uma política de privacidade genérica, copiada de outro site, cobre a obrigação de segurança. O documento descreve uma intenção declarada ao público. A segurança de dados é medida pelo controle técnico real, auditável por quem exerce o papel de encarregado de dados e, eventualmente, pela própria ANPD. Uma política bem escrita que não corresponde ao sistema de verdade é, na prática, uma promessa que a empresa não consegue cumprir.
Delegar segurança 100% para TI sem envolver o time jurídico ou de produto. Decisões de retenção de dado, por quanto tempo um cadastro fica guardado depois que o cliente para de comprar, por exemplo, são decisões de privacidade que impactam diretamente o desenho da segurança.
Dado que já deveria ter sido eliminado, mas continua no banco por falta de uma política de retenção clara, é dado que aumenta a superfície de risco sem gerar nenhum valor de negócio em troca.
Tratar o incidente de segurança como problema técnico apenas. O artigo 48 da LGPD transforma todo incidente relevante em uma obrigação de comunicação à ANPD e aos titulares, o que é, ao mesmo tempo, uma questão jurídica, uma questão de comunicação e uma questão reputacional, além de técnica.
Uma empresa que trata o incidente exclusivamente como um chamado de TI corre o risco de perder o prazo de comunicação, o que agrava a exposição regulatória independentemente da gravidade técnica do incidente em si.
Empresas que ainda tratam privacidade e segurança em silos separados costumam conseguir uma primeira integração real seguindo quatro etapas, na ordem abaixo.
Primeiro, mapear. Antes de corrigir qualquer coisa, é preciso saber que dado a empresa coleta, onde ele fica armazenado, quem tem acesso e por quanto tempo ele é mantido. Sem esse inventário, tanto o time de privacidade quanto o de segurança trabalham no escuro, cada um com sua própria versão incompleta da realidade.
Segundo, cruzar responsabilidades. O encarregado de dados e o responsável técnico por segurança da informação precisam ter uma reunião recorrente, não apenas se falar quando um incidente acontece. Esse cruzamento é o que transforma a política de privacidade de um documento estático em um reflexo real do que o sistema faz.
Terceiro, instrumentar o consentimento. A parte mais visível para o usuário final, o aviso de cookies, precisa deixar de ser apenas um registro e passar a ser um controle técnico de verdade: bloquear scripts antes da autorização, propagar a recusa até a camada de ativação de anúncios, manter histórico auditável. É o ponto onde uma CMP bem configurada resolve, de uma vez, uma fatia grande da lacuna entre os dois times.
Quarto, testar o plano de resposta a incidente antes de precisar dele. O artigo 48 da LGPD exige comunicação em prazo razoável, e prazo razoável não deixa espaço para descobrir, no meio de uma crise, quem é responsável por escrever a comunicação, avaliar a gravidade e notificar a ANPD. Um plano de resposta testado com antecedência, mesmo que simples, reduz drasticamente o tempo de reação quando um incidente real acontece.
Falhar em privacidade e falhar em segurança geram dois tipos de exposição diferentes, e entender essa diferença ajuda a priorizar onde investir primeiro.
Uma falha de privacidade costuma nascer de uma denúncia ou reclamação do próprio titular: alguém percebe que seu dado foi usado para uma finalidade que não autorizou, ou que uma empresa não respondeu a um pedido de eliminação dentro do prazo.
A ANPD recebe a denúncia, abre um processo administrativo, e a apuração normalmente foca em documentação: existe base legal registrada? A finalidade estava clara? O titular foi informado? Esse tipo de processo tende a ser mais lento, mas também mais previsível, porque depende de prova documental que a empresa pode organizar com antecedência.
Uma falha de segurança costuma nascer de um evento técnico: um vazamento, um acesso indevido, um ataque de ransomware. A exposição aqui é dupla e simultânea. Primeiro, a exposição regulatória do artigo 48 da LGPD, com a obrigação de comunicar o incidente em prazo razoável.
Segundo, a exposição reputacional imediata: diferente de uma denúncia individual de privacidade, um vazamento de dados vira notícia, afeta a confiança do cliente de forma pública e costuma gerar dano à marca que ultrapassa em muito o valor de uma eventual multa.
Na prática, isso significa que investir apenas em documentação jurídica (política de privacidade, termos de uso, registro de bases legais) sem investimento técnico proporcional em segurança deixa a empresa com o tipo de risco mais visível e mais caro em reputação, ainda que o risco jurídico esteja bem coberto no papel.
A proporção entre os dois conceitos muda de acordo com o tipo de dado tratado, mas nenhum setor fica isento de nenhum dos dois.
Uma loja virtual trata dado de pagamento, endereço de entrega e histórico de compra. A privacidade aqui aparece na hora de configurar o aviso de cookies e nas bases legais de marketing (recomendação de produto, remarketing). A segurança aparece na integração com gateways de pagamento: dado de cartão nunca deveria transitar em texto puro pelo servidor da loja, e um checkout mal configurado é uma das causas mais comuns de vazamento em varejo digital.
Dado de saúde é dado sensível pelo artigo 5º da LGPD, o que eleva a régua dos dois lados ao mesmo tempo. Privacidade exige base legal mais restrita (geralmente consentimento específico ou tutela da saúde) e finalidade estritamente ligada ao cuidado do paciente.
Segurança exige controle de acesso por papel (só quem atende aquele paciente vê o prontuário), trilha de auditoria de quem acessou o quê, e criptografia de ponta a ponta em qualquer sistema que armazene o histórico clínico.
Bancos e fintechs somam a LGPD com regulação setorial do Banco Central, o que costuma tornar a segurança tecnicamente mais madura do que a média do mercado. O ponto cego mais comum aqui não é a segurança técnica, é a privacidade: dado usado para score de crédito ou oferta personalizada sem que o titular tenha clareza de que aquele uso específico foi autorizado.
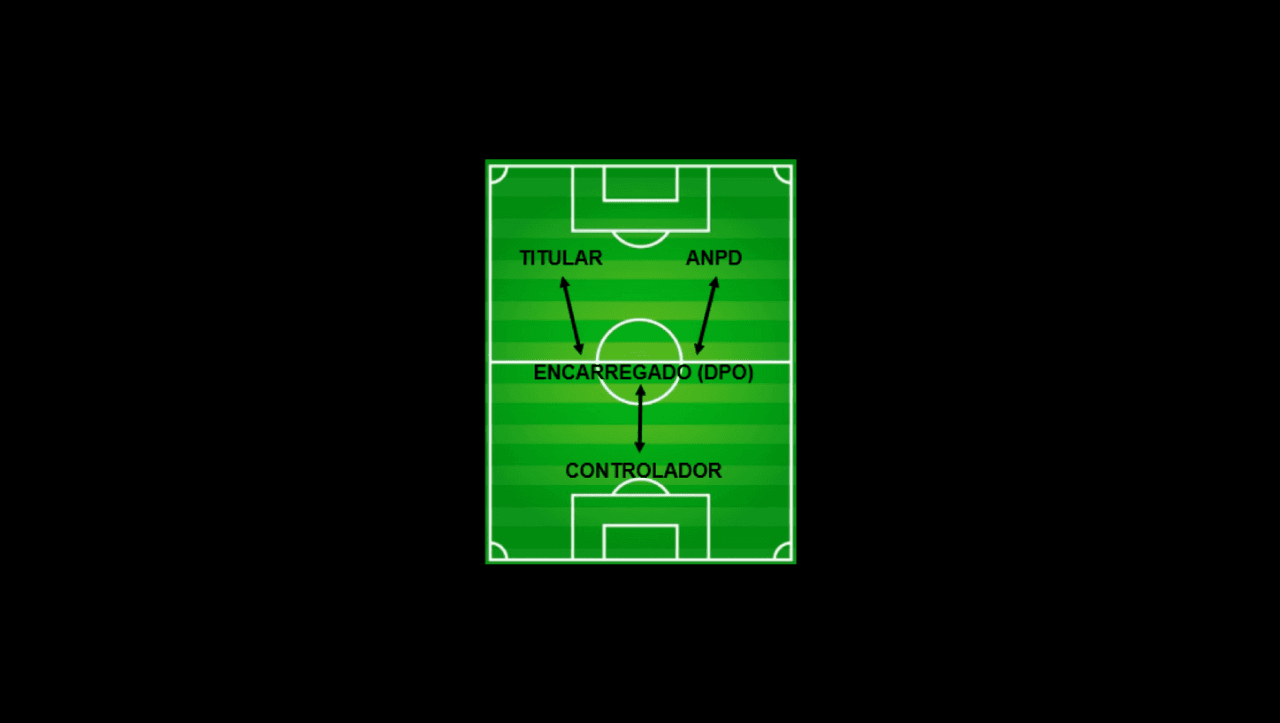
O encarregado de dados (DPO) não é apenas o responsável pela política de privacidade, ele é o ponto de contato que a LGPD exige entre a empresa, os titulares e a ANPD, o que inclui necessariamente as falhas de segurança.
Isso significa que o DPO precisa conversar tecnicamente com o time de segurança da informação, não apenas com o time jurídico. Quando o artigo 48 exige comunicação de incidente "em prazo razoável", quem avalia a gravidade do incidente e decide o texto da comunicação normalmente é o encarregado, com base em informação técnica fornecida pelo time de segurança. Um DPO isolado do time técnico só descobre o incidente depois que ele já virou um problema maior.
Na prática, empresas maduras colocam o encarregado de dados como ponto de encontro formal entre dois comitês que, em muitas organizações, nunca se falam: o comitê de privacidade (jurídico, marketing, produto) e o comitê de segurança da informação (TI, infraestrutura, segurança).
Cinco perguntas ajudam a diagnosticar rapidamente se a sua empresa trata privacidade e segurança como uma coisa só, ou como dois projetos desconectados:
- A política de privacidade reflete o que o sistema realmente faz? Se o documento diz que um dado não é compartilhado com terceiros, mas o time técnico manda esse dado para uma ferramenta de analytics, existe uma quebra entre o que foi prometido e o que é executado.
- Existe inventário de onde cada dado pessoal está armazenado? Sem esse mapeamento, é impossível aplicar controle de acesso ou responder a um pedido de eliminação de forma completa.
- O time de segurança sabe quais dados são considerados sensíveis pela LGPD? Dado de saúde, biometria e orientação sexual exigem controle de acesso mais rígido do que um simples e-mail de cadastro.
- Existe um prazo de retenção definido para cada tipo de dado? Guardar dado além do necessário aumenta a superfície de risco de segurança sem nenhum ganho de negócio.
- O consentimento de cookies é aplicado tecnicamente, ou só registrado? Um "sim" nessa pergunta sem verificação técnica real é a lacuna mais comum entre as duas frentes, como detalhado na seção anterior sobre CMP.
Uma resposta "não sei" em qualquer uma dessas cinco perguntas é um sinal de que a privacidade e a segurança da empresa ainda operam separadas.
A Autoridade Nacional de Proteção de Dados (ANPD) é o órgão responsável por fiscalizar tanto a privacidade quanto a segurança de dados no Brasil, mas ela não age sozinha nem da mesma forma nos dois casos.
Em privacidade, a ANPD recebe denúncias de titulares, orienta o mercado através de guias interpretativos e pode abrir processo administrativo sancionador quando identifica descumprimento das bases legais ou dos direitos do titular. O processo costuma ser motivado por uma reclamação específica, e a apuração foca em documentação: existe registro da base legal, a finalidade foi comunicada, o titular teve seus direitos atendidos.
Em segurança, a fiscalização da ANPD costuma ser reativa a um incidente já comunicado pela própria empresa, conforme o artigo 48. A autoridade avalia se a comunicação foi feita dentro do prazo, se as medidas de segurança eram compatíveis com o risco do dado tratado, e se a empresa tomou providências para mitigar o dano.
Diferente de outros países, o Brasil ainda não publicou um regulamento técnico detalhado definindo padrões mínimos obrigatórios de segurança (o que o artigo 46, parágrafo 1º, autoriza a ANPD a fazer), então a avaliação de adequação hoje é feita caso a caso, considerando a natureza do dado e o porte da empresa.
Isso não significa ausência de risco enquanto o regulamento específico não existe. A avaliação por proporcionalidade, o dado mais sensível exige controle mais rígido, já vale hoje, com base no texto atual da lei.
A LGPD não nasceu isolada. Ela seguiu de perto o modelo do GDPR europeu, que já separava os dois conceitos da mesma forma: princípios de proteção de dados (privacidade) de um lado, artigo 32 do GDPR sobre "segurança do tratamento" do outro.
A diferença mais visível entre os dois regimes não está no conceito, está na régua da fiscalização: a autoridade europeia já aplicou multas na casa das centenas de milhões de euros por falhas combinadas de privacidade e segurança, o que empurrou o mercado europeu a amadurecer mais rápido nos dois lados ao mesmo tempo.
Para uma empresa brasileira que vende para clientes fora do país, ou que usa fornecedores de tecnologia internacionais, essa comparação importa na prática: um contrato com um fornecedor europeu provavelmente vai exigir cláusulas específicas de segurança (criptografia, notificação de incidente em prazo determinado) que vão além do mínimo praticado hoje pelo mercado brasileiro. Desenhar a segurança da empresa apenas para o piso da LGPD pode não ser suficiente quando o dado circula para fora do Brasil.
O ponto em comum entre LGPD, GDPR e praticamente toda legislação de proteção de dados recente no mundo é este: nenhuma delas trata privacidade e segurança como sinônimos, e todas exigem as duas coisas ao mesmo tempo, com fiscalização e sanções específicas para cada uma.
Alguns mitos aparecem com frequência em conversas sobre conformidade, e vale desfazer cada um deles diretamente.
"Se a empresa nunca sofreu um vazamento, a segurança está adequada." Não ter sofrido um incidente até hoje não é prova de que os controles são adequados, é apenas ausência de evento observado. Boa parte dos vazamentos reportados no mercado só foi descoberta meses depois de acontecer, através de monitoramento externo ou denúncia, não de detecção interna.
"Consentimento resolve qualquer tratamento de dado." Consentimento é apenas uma das dez bases legais do artigo 7º da LGPD, e a mais frágil delas: pode ser revogado a qualquer momento pelo titular. Basear toda a operação de dados só em consentimento, sem avaliar se outra base legal seria mais estável (execução de contrato, cumprimento de obrigação legal), é um risco de continuidade de negócio, não só de conformidade.
"Segurança de dados é problema de TI, não da diretoria." O artigo 52 da LGPD permite que a ANPD aplique sanções que impactam diretamente a operação da empresa, incluindo suspensão do tratamento de dados. Isso torna a segurança de dados uma decisão de risco de negócio, do mesmo nível de prioridade que segurança financeira ou segurança jurídica, não uma pauta exclusivamente técnica.
"Se o site tem certificado SSL (o cadeado do navegador), os dados estão seguros." O certificado SSL protege a conexão entre o navegador do visitante e o servidor, o chamado dado "em trânsito". Ele não protege o dado depois que chega ao servidor, não impede acesso indevido por um funcionário sem permissão, e não substitui nenhuma das outras medidas de segurança exigidas pelo artigo 46 da LGPD.
Não exatamente. Privacidade é o princípio mais amplo, o direito da pessoa de controlar suas informações. Proteção de dados é o conjunto de regras jurídicas (como a LGPD) que transforma esse princípio em obrigações concretas para as empresas. Segurança de dados, por sua vez, é a camada técnica que sustenta essa proteção.
Não. A LGPD não exige certificação de segurança específica, o artigo 46 fala em medidas "técnicas e administrativas" de forma genérica, deixando a ANPD livre para detalhar padrões mínimos quando necessário. Certificações como a ISO 27001 ajudam a demonstrar boas práticas, mas não são um requisito legal direto da lei brasileira.
Uma empresa pequena também precisa se preocupar com segurança de dados, ou isso é só para grandes corporações?
O artigo 46 da LGPD não faz distinção de porte de empresa: toda organização que trata dados pessoais precisa de medidas de segurança proporcionais ao risco e à sensibilidade dos dados tratados. Uma loja pequena que guarda CPF e endereço de clientes tem a mesma obrigação legal de proteger esse dado que uma multinacional, ainda que a complexidade das medidas técnicas possa variar.
A empresa pode ser responsabilizada mesmo tendo uma política de privacidade correta, porque o vazamento é uma falha de segurança, artigo 46 da LGPD, e não de privacidade. A ANPD avalia os dois pontos de forma separada numa fiscalização: se o tratamento tinha base legal e finalidade claras, e se as medidas de segurança eram adequadas ao risco. Faltar em qualquer um dos dois gera exposição.
Como saber se o consentimento de cookies do meu site está sendo respeitado tecnicamente, e não só registrado?
O jeito mais direto é auditar o comportamento real dos scripts do site: verificar se tags de marketing e analytics realmente ficam bloqueadas até o consentimento ser dado, e se a recusa do titular interrompe o envio de dado para plataformas como Google e Meta. Uma CMP que integra o registro do consentimento com o bloqueio técnico de scripts resolve essa lacuna sem depender de configuração manual em cada página do site.
Minha empresa precisa contratar uma auditoria externa de segurança para estar em conformidade com a LGPD?
A LGPD não exige, como requisito legal formal, uma auditoria externa periódica. O que a lei exige é que as medidas de segurança sejam "aptas a proteger os dados" de forma proporcional ao risco, o que na prática costuma incluir alguma forma de verificação periódica, interna ou externa.
Empresas que tratam grande volume de dado sensível tendem a contratar auditorias externas justamente porque uma avaliação independente identifica falhas que o próprio time interno, acostumado com o sistema, deixa de perceber.
Separar os dois conceitos ajuda a entender a lei, mas na operação do dia a dia eles precisam andar juntos. Comece grátis com a AdOpt e veja como registrar consentimento, bloquear scripts antes da autorização e manter o histórico auditável da LGPD numa única plataforma.
Tags
Artigos relacionados

IAB TCF: o que é, como funciona e quando o seu site precisa dele
IAB TCF explicado do zero: o que é o Transparency and Consent Framework, para que serve a TC String e quando um site brasileiro precisa de uma CMP com TCF.

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.
TikTok é multado pela ANPD. O que isso tem a ver com a minha empresa?
ANPD multa TikTok em mais de R$ 153 milhões por falhas no tratamento de dados de menores. Entenda a decisão e os impactos para empresas.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.

AdOpt CMP: Consent Management Platform
AdOpt CMP: CMP certificada (TCF/Google) para LGPD/GDPR, com bloqueio de tags, consentimento granular, relatórios e integrações Tray/WordPress

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Com o Mapeamento ou Inventário de Dados entendemos à fundo as 5 etapas que todo e dado passa por dentro da sua empresa!

Sua Agência é Realmente 360? O que falta para ser
Desenvolva sua agência 360 para ser realmente eficaz.

Google Analytics 4 e LGPD: o que a lei pede e como ligar o consentimento ao tag
Google Analytics 4 e LGPD: o que a ANPD diz sobre cookies de análise e como fazer a escolha do visitante no banner chegar ao GA4 pelo Consent Mode.

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.

Política AdSense: Guia Completo de Conformidade para Editores em 2026
Política AdSense explicada: requisitos de aprovação, regras de conteúdo, implementação de cookies, LGPD e como manter sua conta ativa em 2026.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.

Como o Google Aplica a Política de Consentimento na Europa (e o Papel do Consent Mode V2)
Veja como o Google aplica a Política de Consentimento da UE e o papel do Consent Mode V2, do primeiro acesso ao site até o registro do consentimento.
PIPEDA Canadá e Cookies: Tudo o que você precisa saber
PIPEDA é a lei federal de privacidade do Canadá. Veja quando ela alcança o seu site, o que muda nos cookies e como provar conformidade.

Até quando podemos ignorar a LGPD?
A LGPD está em vigor. Apesar disso, não são poucas as empresas que estão a ignorando, mas isso é possível? Até quando podemos ignorar a LGPD?

Marketplace VTEX e LGPD: Como funciona a adequação e proteção de dados
LGPD no marketplace VTEX: clareza sobre dados, consentimento e responsabilidades do lojista.

Tudo sobre a Lei Geral de Proteção de Dados (LGPD)
Lei Geral de Proteção de Dados – LGPD: o que é, por que ela existe, como funciona, a quem se aplica, multas, adequação, seus princípios e muito mais...

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Banner de Cookies: Um Pilar da Transparência e Segurança
Neste artigo, vamos explorar o significado por trás desses banners, as exigências estabelecidas pelo Guia Orientativo da ANPD.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

UX de banner de cookies: boas práticas que respeitam a LGPD e o visitante
UX de banner de cookies: o que a ANPD recomenda e desaconselha, como desenhar as duas camadas, o texto, a acessibilidade e o que a pesquisa mostra sobre o aceite.

Como ler o resultado do scan de cookies: categorias, tags desconhecidas e publicação
Passo a passo para ler o resultado do scan de cookies: interpretar categorias, investigar tags desconhecidas, recategorizar, publicar e conferir no navegador.

Aviso de Cookies na VTEX: como configurar e manter sua loja em conformidade
Como implementar o aviso de cookies na VTEX em conformidade com a LGPD. Passo a passo completo com instalação da CMP, Google Consent Mode v2 e checklist de verificação.
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.

Qual a política de privacidade ideal para a sua empresa?
Será que existe uma Política de Privacidade à prova de falhas? Já te respondo prontamente: Não. E, vou te ajudar e entender o porquê!

Aviso de Cookies para E-commerce: como implementar do jeito certo
Saiba como implementar o aviso de cookies para e-commerce do jeito certo, em conformidade com a LGPD. Guia completo com passo a passo, erros comuns e dicas práticas.

Política de Cookies para Wix: Tudo o que você precisa saber
Saiba como você pode adequar o seu site e ter uma política de cookies correta no seu site Wix.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

O impacto da LGPD no Inbound Marketing
As punições da LGPD a quem a descumpre já estão valendo. Entenda um pouco mais sobre o impacto da lei no Inbound Marketing.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!

LGPD: por que a mesma regra pesou R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok
A LGPD aplicou a mesma regra a uma microempresa e à dona do TikTok. Entenda por que a multa foi de R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok.

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Política de Privacidade para Wix: Adeque seu site às leis de privacidade de forma rápida e fácil
Saiba como utilizar, criar e ter uma política de privacidade para o seu site Wix.

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

Montana MTCDPA: DSAR Portal de Privacidade
Saiba como funciona o portal de privacidade para as políticas do estado de Montana nos Estados Unidos.

Oregon OCPA e Cookies: Tudo o que você precisa saber
Descubra os detalhes da Lei de Privacidade do Consumidor de Oregon (OCPA), sua vigência, impacto para empresas e como preparar seu site para a conformidade.
Florida FDBR e Cookies: Tudo o que você precisa saber
Prepare seu site para a FDBR, a nova lei de privacidade da Flórida. Entenda as regras, direitos do consumidor e como uma CMP pode garantir sua conformidade.
Iowa ICDPA e Cookies: Tudo o que você precisa saber
A lei de privacidade de Iowa (ICDPA) chega em 2025. Entenda o que muda para cookies e consentimento e como preparar seu site com a AdOpt.
Explore a AdOpt
Autor
João Bruno
09 Oct 2026
AdOpt

Artigos relevantes
Qual a diferença entre cookies, local e session storage?
Como funciona um aviso de cookies da LGPD?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Por que criamos um plugin de cookies para WordPress?
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


