Encarregado de Dados e LGPD, um trabalho solitário ou em equipe?
Como lidar com uma profissão que sequer existia até alguns anos atrás e cuja presença se faz obrigatória, hoje, nas empresas? Essa é justamente a pergunta que se apresenta quando pensamos na figura do Encarregado de Dados ou DPO.
Esse termo, bem como o profissional por trás dele, surgiu com a promulgação das leis de privacidade, no Brasil a Lei Geral de Proteção de Dados - LGPD. Esta, ocorreu em 2018, e entrou em vigor apenas em 2020. Segundo a lei, então ele é o encarregado por garantir o correto tratamento dos dados que a empresa eventualmente use e que pertençam a terceiros.
E essa responsabilidade que a lei atribui sobre a figura profissional do encarregado pode dar a entender que ele é o único e exclusivo responsável pelos cuidados que se aplicam a tais dados. E aí? É isso ou não? O trabalho do Encarregado de Dados é solitário ou deve ser em equipe? Confira tudo isso na sequência.
Sabe aquelas listas em que vemos as “profissões do futuro”? Pois saiba que se por futuro considerássemos 2021, a figura do Encarregado de Dados estaria nessa lista, pois em termos profissionais ela é o que há de mais novo e moderno no mercado.
Afinal, esse cargo sequer existia antes da LGPD, ou da GDPR. A lei criou uma nova profissão. Isso ocorreu a partir do momento em que a Lei Geral de Proteção de Dados estipulou expressamente a existência dessa figura. Ao mesmo tempo, trouxe todas as suas responsabilidades.
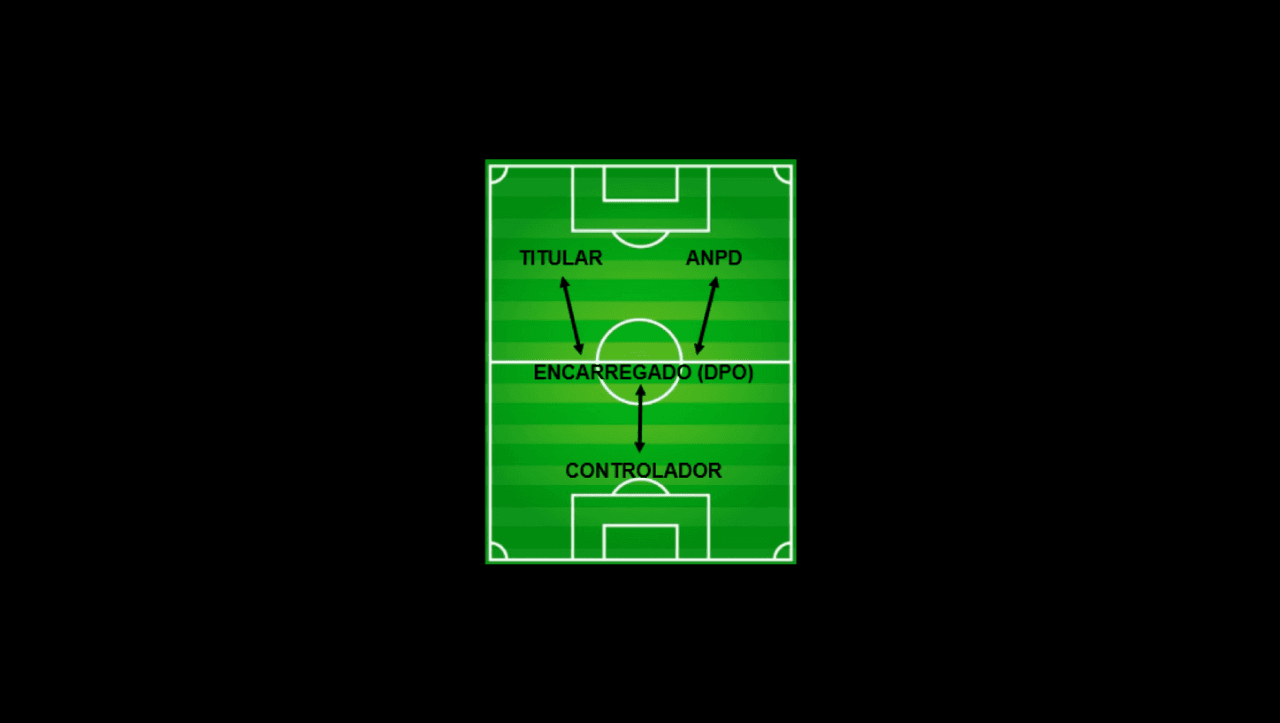
O Encarregado de Dados ou DPO (Data Protection Officer) é justamente uma figura que deve controlar e gerenciar o tratamento de dados - ou seja, o uso deles - no dia a dia da empresa.
Assim, é ele quem se responsabiliza por garantir que todos os processos, fluxos e ações respeitem os limites amparados pela Base Legal que sustenta o uso daquela dado pela empresa. Assim, em caso de uma consulta da ANPD à empresa, ele é quem deve responder em nome da instituição.
Dentre as responsabilidades do DPO que estão claras na LGPD estão:
- Executar atribuições determinadas pelo Controlador de Dados e nos limites dessa determinação (e, claro, da lei);
- Lidar com as reclamações dos titulares dos dados pessoais;
- Prestar esclarecimentos sobre o uso dos dados aos titulares deles;
- Comunicar-se com os titulares de dados sempre que necessário;
- Tomar as providências para que haja o devido reflexo no uso e captação de dados diante de eventual alteração de consentimento do titular;
- Orientar os demais profissionais que lidem com esses dados e os tratem quanto aos cuidados com a segurança e aos limites de consentimento e aplicação dessas informações.
Aliás, note que por responder às diretrizes do Controlador de Dados, o DPO não se confunde com essa figura. Enquanto o controlador se refere a quem define o modo de tratamento das informações desde a sua entrada até a eliminação delas, o Operador de Dados é quem executa o processo e garante que isso será seguido à risca. Ambos, Controlador e Operador, quando distintos, devem ter os seus DPOs responsáveis.
Conheça mais sobre as responsabilidades do Encarregado de Dados e como o trabalho dele impacta as empresas frente à Lei Geral de Proteção de Dados
Todos os clichês de trabalho em equipe se tornam realidade nos cuidados ao tratamento de dados conforme LGPD.
São várias as atribuições que um DPO possui dentro de uma empresa, como vimos acima. E isso não se dá por acaso, afinal os tratamentos de dados impõem limites específicos e requerem atenção e cuidados essenciais.
Nesse sentido, fica claro que o Encarregado de Dados acumula uma série de atividades. Mas, por mais que ele seja capacitado para as suas responsabilidades e esteja em dia com as atividades da empresa que envolvam o tratamento de dados, isso não é suficiente.
_O trabalho isolado do DPO é algo que é impossível de ocorrer. _
Ou melhor, não encontra possibilidades de se desenvolver com a qualidade necessária e com a manutenção da segurança contra vazamentos de dados ou uso deles de forma indevida.
É por isso que quando falamos no trabalho do Encarregado de Dados não podemos entender que suas atividades se dão de forma isolada ou individual. A importância e o número das atribuições fazem com que seu trabalho se dê em equipe.
Para que não haja confusão, entenda: o DPO realmente tem responsabilidade sobre as questões que envolvem o uso de dados. Assim, em caso de acidentes ou problemas que envolvam essas informações, ele estará diretamente envolvido.
Por outro lado, isso não significa, então, que ele deva trabalhar sozinho. Muito pelo contrário! Garantir que os demais colaboradores e equipes se envolvam no cuidado que os tratamentos de dados exigem em razão da LGPD é crucial.
O trabalho do Encarregado de Dados é multidisciplinar. Jurídico, Tecnologia, Marketing, Segurança da Informação, Gestão de Processos, Relações
Institucionais,etc. Como é muito difícil que uma pessoa domine todas essas áreas, o auxílio de uma equipe/time de suporte é essencial!
Somente assim se torna possível desenvolver um trabalho em sintonia, que ocorra conjuntamente de forma a garantir o uso correto dos dados. Dessa forma, nada de isolar o seu DPO! O trabalho dele deve acontecer perto dos demais colaboradores e com a assistência destes.
Uma forma de dar ao Encarregado de Dados o apoio do qual ele precisa para desenvolver suas atividades com sucesso é criar um comitê de segurança de dados. Ele, então, deve ser formado por diversos profissionais que representam as equipes da empresa.
Ainda, que representem os principais interesses que entram em jogo quando estamos diante do vazamento ou mau uso de dados. Por isso, deve ter representantes de Recursos Humanos, do setor Jurídico e de Tecnologia da Informação, no mínimo.
Da mesma forma, podem contar, fixamente ou em situações específicas, com representante do time de marketing, bem como dos departamentos de Comunicação, Comercial, Financeiro…
Com isso o DPO encontra possibilidades de, conjuntamente, traçar estratégias, de forma que os representantes de cada um desses departamentos ajudem na implementação delas, bem como no mapeamento dos principais problemas que o tratamento de dados encontra nos mais diversos processos empresariais.
Cada representante age como um braço direto do DPO no seu(s) departamento(s), assim, é importante que haja um bom conhecimento dos processos e autonomia na investigação dos fluxos e detalhes.
Como vimos, o DPO se encarrega por garantir que o uso de dados ocorra de acordo com a base legal que ampara o uso de dados dos usuários e com os limites da LGPD. E, também, em fiel seguimento às determinações do Controlador de Dados.
São inúmeros os tipos de atividades que ocorrem simultaneamente, dentro de uma empresa, que envolvem o tratamento de dados. Considere, nesse sentido, uma venda online. Nesse caso, são colhidos dados de endereço, CPF, telefone e nome completo, que deverão ser usados para:
- Cobrança;
- Geração de nota fiscal;
- Comunicação da conclusão da venda com o próprio cliente;
- Logística de separação e encaminhamento do produto;
- Oferecimento de rastreamento;
- Contato para pós-venda.
- …
E essas são apenas algumas das atividades que requerem dados em um processo de venda. Portanto, é necessário que o Encarregado de Dados conheça esses processos, como eles se dão, os dados que usam, como são armazenados, descatados e outras informações do tipo.
Somente dessa maneira se torna possível saber onde a empresa está acertando e errando no tratamento de dados, bem como traçar estratégias de segurança e garantir que o tratamento de dados se dê dentro dos seus limites e normas.
Ideias e possibilidades não faltam.
Mas, para tentar encerrar esse tópico, uma última dica.
Quando o DPO está em contato com as equipes ele também se torna capaz de orientá-las para que, no seu dia a dia, o tratamento de dados ocorra da maneira correta. Isso pode ser feito de diversas formas, como pelo desenvolvimento de um manual, treinamentos, etc.
É crucial que todos que de alguma forma trabalham com o tratamento de dados tenham acesso a tais normas e que saibam exatamente qual é o limite do uso das informações.
Com isso, o trabalho em equipe do Encarregado de Dados não apenas se torna possível, mas, igualmente, traz melhorias efetivas na empresa e a deixa segura frente às diretrizes da LGPD.
Já ouviu falar do ROPA na LGPD, sabe o que é esse documento?
Aqui falamos um pouco mais dele, para te ajudar nos processos de adequação.
Não. O artigo afirma que o trabalho isolado do DPO é impossível de ocorrer com a qualidade necessária e com segurança contra vazamentos ou uso indevido. Como o trabalho é multidisciplinar e envolve áreas como Jurídico, Tecnologia, Marketing e Segurança da Informação, uma equipe de suporte é essencial, e o encarregado deve atuar perto dos demais colaboradores.
O artigo cita, entre as responsabilidades claras na lei, executar as atribuições determinadas pelo controlador dentro dos limites da lei, tratar reclamações dos titulares, prestar esclarecimentos sobre o uso dos dados e comunicar-se com os titulares quando necessário. Cabe a ele ainda refletir mudanças de consentimento no uso dos dados e orientar os demais profissionais sobre segurança e limites do consentimento.
Não. O artigo explica que o encarregado responde às diretrizes do controlador, mas não se confunde com ele. O controlador define o modo de tratamento das informações da entrada até a eliminação, e o operador executa o processo e garante que seja seguido à risca. Quando são figuras distintas, controlador e operador devem ter seus respectivos encarregados.
O artigo sugere um comitê formado por profissionais que representem as equipes da empresa e os principais interesses em jogo em vazamentos ou mau uso de dados. No mínimo, deve ter representantes de Recursos Humanos, Jurídico e Tecnologia da Informação. Marketing, Comunicação, Comercial e Financeiro podem participar de forma fixa ou em situações específicas, como extensões do encarregado em seus departamentos.
Porque, segundo o artigo, só assim é possível saber onde a empresa acerta e erra no tratamento de dados e traçar estratégias de segurança. O texto dá o exemplo de uma venda online, que usa endereço, CPF, telefone e nome em cobrança, nota fiscal, logística e pós-venda, e diz que o encarregado deve conhecer como esses dados são usados, armazenados e descartados.
Tags
Artigos relacionados

California CCPA: Política de Cookies
Saiba como fazer e o que adicionar na sua política de cookies para o seu site que recebe visitantes da California.

Banner de Cookies na VTEX: guia prático para conformidade com a LGPD
Guia completo sobre banner de cookies na VTEX: como configurar, o que a LGPD exige, como integrar com checkout e como manter conformidade sem afetar performance.
Tennessee TIPA: DSAR Portal do Titular
Entenda como estruturar um Portal de Privacidade em conformidade com a TIPA do Tennessee. Veja os direitos dos consumidores, prazos de resposta a DSARs, mecanismos de opt-out e como a defesa afirmativa da lei protege sua empresa.
TikTok é multado pela ANPD. O que isso tem a ver com a minha empresa?
ANPD multa TikTok em mais de R$ 153 milhões por falhas no tratamento de dados de menores. Entenda a decisão e os impactos para empresas.

New Hampshire NHDPA: DSAR Portal do Titular
Saiba como adequar o seu site a lei de New Hampshire e estruturar o portal do titular.

Marketplace Tray: Como adequar seu e-commerce
Usar a Tray não te deixa automaticamente adequado à LGPD. Descubra de quem é a responsabilidade pelos dados e como proteger seu e-commerce sem travar vendas.

Google Analytics 4 e LGPD: o que a lei pede e como ligar o consentimento ao tag
Google Analytics 4 e LGPD: o que a ANPD diz sobre cookies de análise e como fazer a escolha do visitante no banner chegar ao GA4 pelo Consent Mode.

O que é Privacy by Design?
Entenda o que é é Privacy by Design, sua origem e relação com a LGPD, refinando seu olhar sobre as legislações de privacidade!

Ecommerce no Brasil: Guia para se adequar e vender mais
Descubra como adequar seu ecommerce à LGPD no Brasil. Guia completo com bases legais, consentimento, cookies, políticas de privacidade e estratégias para vender mais em conformidade.
Por que criamos um plugin de cookies para WordPress?
Como sempre prezamos pela transparência e qualidade, nosso Plugin de Cookies para WordPress, em uma das maiores plataformas de construção de sites do mundo, não poderia ser só "mais um".

Como medir a influência do ChatGPT nas vendas
Como medir a influência do ChatGPT nas vendas sem rastrear usuários: pergunta declarada, testes de incrementalidade e modelos agregados, com consentimento íntegro.

IOWA ICDPA: Política de Privacidade
Estruture sua política de privacidade conforma a ICDPA de IOWA para o seu site.
Texas TDPSA e Cookies: Tudo o que você precisa saber
Prepare-se para a TDPSA. Entenda a nova lei de privacidade, o uso de cookies e como se adequar sem burocracia.

Política AdSense: Guia Completo de Conformidade para Editores em 2026
Política AdSense explicada: requisitos de aprovação, regras de conteúdo, implementação de cookies, LGPD e como manter sua conta ativa em 2026.
Florida FDBR: Política de Privacidade
Aprenda como aplicar a FDBR para seu site que recebe visitantes da Florida.

AdOpt CMP: Consent Management Platform
AdOpt CMP: CMP certificada (TCF/Google) para LGPD/GDPR, com bloqueio de tags, consentimento granular, relatórios e integrações Tray/WordPress

CMP para Site Wix: Como estar em conformidade com a LGPD no seu site
Como implementar uma CMP no Wix em conformidade com a LGPD. Por que o aviso nativo do Wix não basta e como instalar a AdOpt para bloquear scripts e registrar consentimentos.

Como a LGPD Pode Impulsionar a Reputação do Seu E-commerce
Saiba como destacar seu e-commerce da concorrência, com adequação à LGPD.

Atribuição no GA4: como conferir a configuração
Atribuição GA4 na prática: onde ficam as configurações, o que conferir em modelo, janelas e UTM, e como evitar um relatório que engana a equipe.

Texas TDPSA: DSAR Portal da Privacidade e do Titular
Saiba como funciona o portal de privacidade e do titular na TDPSA Texas.

Como ler o resultado do scan de cookies: categorias, tags desconhecidas e publicação
Passo a passo para ler o resultado do scan de cookies: interpretar categorias, investigar tags desconhecidas, recategorizar, publicar e conferir no navegador.

Marketplace VTEX e LGPD: Como funciona a adequação e proteção de dados
LGPD no marketplace VTEX: clareza sobre dados, consentimento e responsabilidades do lojista.

CPRA California e Cookies: Tudo o que você precisa saber
Entenda as mudanças da CPRA e como adequar sua empresa à nova lei de privacidade da Califórnia. Garanta conformidade e transparência com a AdOpt!
IOWA ICDPA: DSAR e Portal do Titular
Saiba como ter o seu DSAR e Portal do Titular configurados corretamente conforma a ICDPA de IOWA.
New Hampshire NHDPA: Política de Privacidade
Se o seu site coleta dados de visitantes de New Hampshire fique por dentro de como ter a política de privacidade para estar adequado à NHDPA.
Oregon OCPA: Política de Cookies
Estruture a política de cookies do seu site que recebe visitantes de Oregon (OCPA) corretamente.

5 indícios que o seu site precisa de uma estratégia de consentimentos para LGPD
Como o seu site lida com a LGPD? Quais são as estratégias que ele usa para cumprir a Lei Geral de Proteção de Dados? Já pensou em usar um aviso de cookies mas não sabe se seu site tem cookies ou se é o suficiente? Caso você não saiba responder a essas questões, cuidado! Sua página pode estar exposta a multas e outras sanções.
Como funciona um aviso de cookies da LGPD?
Aqui um passo a passo detalhado, para você entender à fundo o funcionamento do aviso de cookies da AdOpt. Desde o primeiro acesso...

Multas na LGPD – Quais são, valores e prazos de adequação
Quais multas são previstas na LGPD? Qual é a multa máxima que uma empresa pode receber? Todas as empresas podem ser multadas? Essas e outras respostas pra você!

LGPD: por que a mesma regra pesou R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok
A LGPD aplicou a mesma regra a uma microempresa e à dona do TikTok. Entenda por que a multa foi de R$ 14,4 mil na Telekall e R$ 153 milhões no TikTok.
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
O encarregado de dados, ou DPO (_Data Protection Officer_ em inglês) é um cargo novo que surgiu, no Brasil, junto à Lei Geral de Proteção de Dados. Embora já existisse em outras legislações internacionais, como na GDPR da União Europeia, aqui ele ainda é uma novidade que se impõe desde 2020. Com ele também surge a possibilidade de terceirização, o DPOaaS (DPO as a Service).

Qual a política de privacidade ideal para a sua empresa?
Será que existe uma Política de Privacidade à prova de falhas? Já te respondo prontamente: Não. E, vou te ajudar e entender o porquê!

Connecticut CTDPA: DSAR Portal do Titular
Tudo sobre como ter o seu portal de titular corretamente sob a legislação de Connecticut (CTDPA).

Aviso de Cookies na Loja Integrada: Como configurar seu e-commerce que utiliza a Loja Integrada e manter a conformidade com a LGPD
Saiba como configurar o seu e-commerce para ter a conformidade com a LGPD e desfrutar das vantagens de estar em conformidade com as leis de privacidade

VCDPA e Cookies: Tudo o que você precisa saber
Entenda a VCDPA, a lei de privacidade da Virgínia, e como ela afeta o uso de cookies, consentimento e negócios digitais que atendem o estado.

Oregon OCPA e Cookies: Tudo o que você precisa saber
Descubra os detalhes da Lei de Privacidade do Consumidor de Oregon (OCPA), sua vigência, impacto para empresas e como preparar seu site para a conformidade.

Modelos de atribuição: o que são e quais o GA4 oferece
Modelos de atribuição: o que são, quais o GA4 oferece hoje, quais saíram em 2023 e como escolher sem esperar que o relatório prove a causa de uma venda.
Virginia VCDPA: DSAR Portal do Titular
Saiba como gerenciar e fazer a execução correta dos dados requisitados de visitantes que são da Virginia (USA)
California CCPA: DSAR Portal do Titular
Saiba como executar corretamente a DSAR sob a legislação da California (CCPA).

UCPA Utah e Cookies: Tudo o que você precisa saber
Saiba como a Lei de Privacidade do Consumidor de Utah (UCPA) afeta empresas nos EUA: requisitos de cookies, direitos de usuários e como se preparar para conformidade.

Por que do “Aviso de Cookies” em todo lugar?
Quer entender o motivo deste “aviso de cookies” em tudo o que é site hoje em dia? Esse artigo é pra você! Descubra o que são, sua finalidade, as exigências da LGPD (Lei Geral de Proteção de Dados) e muito mais.
Colorado CPA: DSAR Portal do Titular
Saiba como funciona as regras do portal do titular da legislação do Colorado (CPA).

Como escolher uma CMP (Plataforma de Gestão de Consentimentos)?
Optar por uma CMP (Plataforma de Gestão de Consentimentos) é uma ótima forma de aplicar esforços para se adaptar às novas legislações de privacidade como a GDPR, LGPD (Lei Geral de Proteção de Dados) e CCPA.

Dados de primeira parte e consentimento: o que a LGPD pede de quem coleta direto
Dados de primeira parte e consentimento: por que coletar direto não dispensa base legal, como separar finalidades e o que fazer ao enviar dados a plataformas.
Colorado CPA: Política de Privacidade
Saiba como ter a política de privacidade adequada para seu site que recebe visitantes do Colorado (CPA).
Explore a AdOpt
Autor
João Bruno
01 Jul 2022
AdOpt

Artigos relevantes
Data Mapping e Inventário de Dados – O Colete Salva Vidas do DPO
Como funciona um aviso de cookies da LGPD?
Qual a diferença entre cookies, local e session storage?
O que é uma CMP (Plataforma de Gestão de Consentimento)?
Por que criamos um plugin de cookies para WordPress?
As Responsabilidades do Encarregado de Dados - DPO na LGPD
Entenda o significado da LGPD para a sua empresa
ROPA na LGPD? Conheça os Registros das Atividades de Tratamento
LGPD: Uma oportunidade para agências de marketing digital!
Terceirizar o DPO (DPOaaS), ou encarregado de dados da empresa é uma boa?
Endereço: 7345 W Sand Lake Road, Ste 210 Office 5898 Orlando, FL 32819
15 Rue du Général Campredon, 34000 Montpellier, França
207 Rue de Bercy, 75012 Paris, França
EIN: 86-3965064
Telefone: +1 (407) 768-3792
AdOpt
Recursos
Produto
Certificações


